
Zusammenfassung:
Heute berichteten einige Internetnutzer auf sozialen Plattformen, dass WeChat-Konten von Unternehmen, die mit Marken wie Anke, Nike und Hema in Verbindung stehen, mutmaßlich pornografische Verkehrsinformationen verschickten, was große Besorgnis erregte. Das Enterprise WeChat-Sicherheitsteam hat heute die „Enterprise WeChat-Ankündigung zu entschlossenem und kontinuierlichem Durchgreifen gegen Plug-in-Software“ veröffentlicht und erklärt, dass es weiterhin Plug-in-Software untersuchen und bereinigen und sich ernsthaft mit Verstößen bei der Verwendung von Plug-ins befassen wird.
Berichten zufolge zeigen mehrere von Internetnutzern bereitgestellte Chat-Screenshots, dass die Kontakte, die Nachrichten senden, Unternehmenslogos wie „Anker Innovation“ und „NIKE“ tragen und einige Nachrichten dieselbe Kartenkopie haben. Dies hat in der Öffentlichkeit weit verbreitete Bedenken hinsichtlich der Sicherheitsverwaltung von Unternehmenskonten ausgelöst.
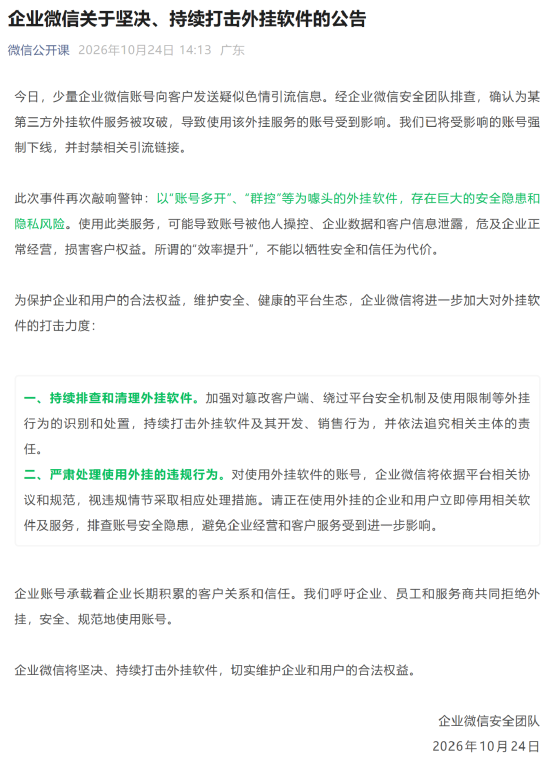
Enterprise WeChat gab offiziell bekannt, dass nach einer Untersuchung durch das Enterprise WeChat-Sicherheitsteam bestätigt wurde, dass ein Plug-in-Softwaredienst eines Drittanbieters kompromittiert wurde, was dazu führte, dass Konten, die den Plug-in-Dienst nutzen, betroffen waren. Das Sicherheitsteam von Enterprise WeChat hat die betroffenen Konten offline geschaltet und relevante Verkehrslinks blockiert.
In der Ankündigung heißt es, dass WeChat Enterprise sein Vorgehen gegen Plug-in-Software weiter verstärken wird, um die legitimen Rechte und Interessen von Unternehmen und Benutzern zu schützen und ein sicheres und gesundes Plattform-Ökosystem aufrechtzuerhalten: 1. Plug-in-Software weiterhin untersuchen und bereinigen. Verstärken Sie die Identifizierung und den Umgang mit Plug-in-Verhaltensweisen wie der Manipulation von Clients und der Umgehung von Plattformsicherheitsmechanismen und Nutzungsbeschränkungen, gehen Sie weiterhin hart gegen Plug-in-Software sowie deren Entwicklung und Verkauf vor und ziehen Sie relevante Unternehmen gemäß den Gesetzen zur Rechenschaft.
2. Gehen Sie ernsthaft mit Verstößen bei der Nutzung von Plug-Ins um. Für Konten, die Plug-in-Software verwenden, ergreift WeChat Enterprise entsprechende Maßnahmen bei Verstößen gegen Vorschriften und Vorschriften gemäß den einschlägigen Plattformvereinbarungen und -vorschriften. Unternehmen und Benutzer, die Plug-ins verwenden, werden aufgefordert, relevante Software und Dienste sofort zu deaktivieren und die Sicherheitsrisiken für Konten zu untersuchen, um weitere Auswirkungen auf den Geschäftsbetrieb und den Kundendienst zu vermeiden.
„Unternehmenskonten tragen die Kundenbeziehungen und das Vertrauen, das das Unternehmen über einen langen Zeitraum aufgebaut hat. Wir fordern Unternehmen, Mitarbeiter und Dienstleister auf, gemeinsam Betrug abzulehnen und Konten sicher und standardisiert zu nutzen. Enterprise WeChat wird entschlossen und kontinuierlich gegen Betrugssoftware vorgehen und die legitimen Rechte und Interessen von Unternehmen und Benutzern wirksam schützen.“ In der Ankündigung hieß es.
Kommentare