Zusammenfassung:
Benutzer, die zu Beginn dieses Jahrhunderts Windows XP-Systeme installiert haben, kennen möglicherweise auch diesen Schlüssel: FCKGW-RHQQ2-YXRKT-8TG6W-2B7Q8. Jeder muss nur die Volumenlizenzversion von Windows XP herunterladen und diesen Schlüssel abgleichen, um das System zu aktivieren. Microsoft wusste zwar, dass dieser Schlüssel missbraucht wurde, ergriff jedoch keine drastischen Maßnahmen. Microsoft hat diesen Schlüssel erst mit der Veröffentlichung der SP1-Version verboten.
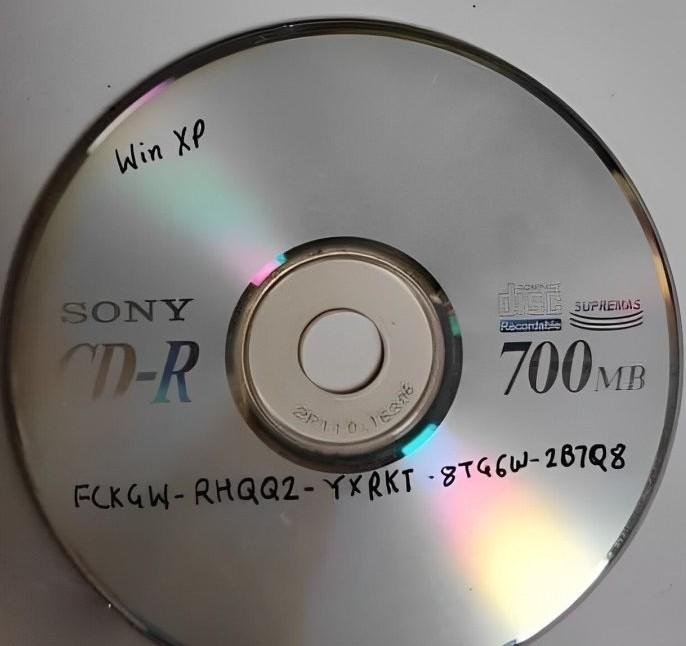
Ein ehemaliger Microsoft-Ingenieur sagte, es sei möglicherweise im Voraus von OEM-Mitarbeitern durchgesickert:
Der ehemalige Microsoft-Ingenieur Dave Plummer sagte, dass das ursprüngliche Windows XP in eine Einzelhandelsversion und eine Volumenlizenzversion unterteilt war. Die Verkaufsversion stand allen Benutzern zur Verfügung, die Betriebssystemlizenzen direkt kauften (damals waren alle mit Installations-CDs ausgestattet), während letztere hauptsächlich von Microsoft-Partnern und OEMs verwendet wurde.
Die Volumenlizenzversion ermöglicht es Partnern und OEMs, das System stapelweise auf Geräten zu installieren, ohne nacheinander unterschiedliche Schlüssel für die Aktivierung zu verwenden. Zumindest zu diesem Zeitpunkt hatten normale Benutzer keinen Zugriff auf für OEMs geeignete Volumenlizenz-Discs. Während der Systeminstallation vergleicht das Installationsprogramm den vom Benutzer eingegebenen Schlüssel mit spezifischen Daten auf der CD. Dieser Verschlüsselungsmechanismus kann den von Microsoft generierten legitimen Schlüssel identifizieren.
Die OEM-orientierte Version von Windows XP wurde am 24. August 2001 fertiggestellt, während Windows XP am 25. Oktober 2001 offiziell veröffentlicht wurde. Volumenautorisierungs-CDs wurden im Voraus an OEMs gesendet, damit OEMs es vorinstallieren können. Dave Plummer sagte, es sei möglich, dass ein Mitarbeiter eines großen OEM wie Dell oder Intel das Installationsimage und den Schlüssel vor der offiziellen Veröffentlichung von Windows XP durchsickerte und die Piraterieorganisation Devils0wn es dann schnell online verbreitete, damit jeder es nutzen konnte.
Microsoft nimmt eine Laissez-faire-Haltung ein:
Ist Microsoft Kenntnis von dieser Art von Volumenlizenzierungsschlüssellecks? Natürlich sagte Dave Plummer, dass Microsoft den Benutzern keine unnötigen Probleme bereiten wollte, weshalb es zumindest in der offiziellen Version von Windows XP eine Laissez-faire-Haltung einnahm und bis zur Veröffentlichung der Windows XP SP1-Version keine Maßnahmen ergriff.
Bei der Veröffentlichung von SP1 hat Microsoft durchgesickerte Schlüssel routinemäßig in die Blacklist für die Aktivierung des Betriebssystems aufgenommen. Damals gab es 640 verbotene Schlüssel. Wenn SP2 veröffentlicht wird und der echte Mehrwertplan von Microsoft die Autorisierungserkennung weiter stärkt, können Systeme, die durch illegale Verwendung von Aktivierungsschlüsseln auf der schwarzen Liste aktiviert wurden, keine Updates mehr normal erhalten.
Viele Leute glauben, dass der Grund für die Wirksamkeit des FCKGW-Schlüssels einfach darin liegt, dass der Schlüsselgenerierungsalgorithmus von Microsoft relativ einfach ist, aber Dave Plummer lehnt diese Aussage kategorisch ab. Plummer sagte, dass der Schlüsselgenerierungsalgorithmus von einer Gruppe wirklich kluger Leute geschrieben wurde, deren Gehirne so groß waren, dass sie beim Betreten Ihres Büros gegen den Türrahmen stießen.
Kommentare