
Zusammenfassung:
Google hat kürzlich eine Ankündigung veröffentlicht, in der Anpassungen am VRP des Chrome Vulnerability Reward Program angekündigt werden. Es wurde angekündigt, dass die neuen Regeln sofort in Kraft treten sollen, was Sicherheitsforscher dazu ermutigt, Schwachstellen für Speicherbeschädigungen in Google-Browsern zu finden. Mit diesem Update wird die Grundprämie für Speicherbeschädigungs-Schwachstellen von mindestens 500 US-Dollar auf 2.000 US-Dollar erhöht, während nachgewiesene Sicherheitslücken beim kontrollierten Schreiben in Browser-, Netzwerk- und GPU-Prozessen bis zu 20.000 US-Dollar einbringen können.
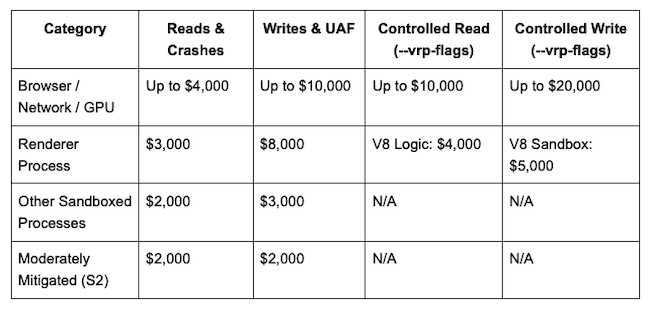
Belohnungsbeträge werden nach Art und Auswirkung der Schwachstelle gestaffelt:
Schwachstellen in den Browser-, Netzwerk- und GPU-Prozessen sind bis zu 4.000 US-Dollar für Lese- oder Absturzfehler, 10.000 US-Dollar für Schreib- und Use-After-Free-Fehler, 10.000 US-Dollar für kontrollierte Lesevorgänge und 20.000 US-Dollar für kontrollierte Schreibvorgänge wert.
Write- und Use-After-Free-Schwachstellen im Renderer-Prozess sind mit einem maximalen Kopfgeld von 8.000 US-Dollar verbunden, Schwachstellen in der Sandbox der V8-Engine kosten beide 5.000 US-Dollar und Schwachstellen in der V8-Engine-Logik 4.000 US-Dollar. Andere Sandbox-geschützte Prozesse sind 2.000 US-Dollar für Lese- oder Absturzfehler und 3.000 US-Dollar für Schreib- und Use-After-Free-Fehler wert.
Google verlangt außerdem, dass der Speichersicherheitsbericht auf der Google-Infrastruktur reproduzierbar sein muss. Liegt für die entsprechende Testumgebung kein Bericht vor, kann die Prämienhöhe auf die Basisprämie begrenzt werden. Laut Google geht es bei dieser Anforderung hauptsächlich darum, Belohnungen für Schwachstellen bereitzustellen, die reproduzierbar sind und eine größere tatsächliche Auswirkung haben.
Bonus für mittleres Risiko hinzugefügt und Fuzzer-Bonus wiederhergestellt:
Das Chrome VRP-Programm hat außerdem eine neue Belohnung für Sicherheitslücken ohne Speicher hinzugefügt. S2-Probleme mit mittlerem Risiko können eine Belohnung von 2.000 US-Dollar erhalten, wenn der Bericht eine Fehlerbehebung enthält oder direkt zur Fehlerbehebung beiträgt. Handelt es sich um eine Nicht-Speicher-Sandbox-Escape-Schwachstelle mit großer Auswirkung, wird eine Belohnung von bis zu 20.000 US-Dollar ausgezahlt.
Google hat außerdem den Chrome Fuzzer-Bonus in Höhe von 2.000 US-Dollar wieder eingeführt, um Sicherheitsforscher zu belohnen, die neue Fuzz-Tester entwickeln und beisteuern. Google hat außerdem neue jährliche Community-Auszeichnungen hinzugefügt, beispielsweise „Best Report“ und „Best Vulnerability“. Google sagte, dass das Belohnungsprogramm mit der Verbesserung seiner internen Fähigkeiten zur Erkennung von KI-Schwachstellen seine Ausrichtung anpasst, um Sicherheitsforscher zu ermutigen, Probleme zu finden, die mit automatisierten Tools schwer zu finden sind.
Kommentare