
Zusammenfassung:
Der französische Hardware-Wallet-Hersteller für Kryptowährungen, Ledger, untersucht einen Sicherheitsvorfall, bei dem es um böswillige Modifikationen seiner Geräte ging. Es wurde festgestellt, dass in einigen Wallets versteckte Überwachungskomponenten installiert waren, und Blockchain-Forscher schätzen, dass damit verbundene Krypto-Assets im Wert von über 90 Millionen US-Dollar gestohlen wurden. Die Untersuchung konzentrierte sich zunächst auf den malaysischen Kryptowährungshändler CryptoBilis, inzwischen wurden jedoch auch andere Vertriebskanäle identifiziert, die möglicherweise infizierte Geräte enthalten.
Bösartige Hardware kann vertrauliche Informationen stehlen und den Sicherheitschip des Wallet Centers umgehen
Ledger gab an, dass eine organisierte kriminelle Gruppe versteckte Komponenten in einigen Hardware-Wallets installiert hat, die es Angreifern ermöglichen könnten, an die digitalen Vermögenswerte der Benutzer zu gelangen, ohne den zentralen Sicherheitschip des Geräts direkt zu knacken.
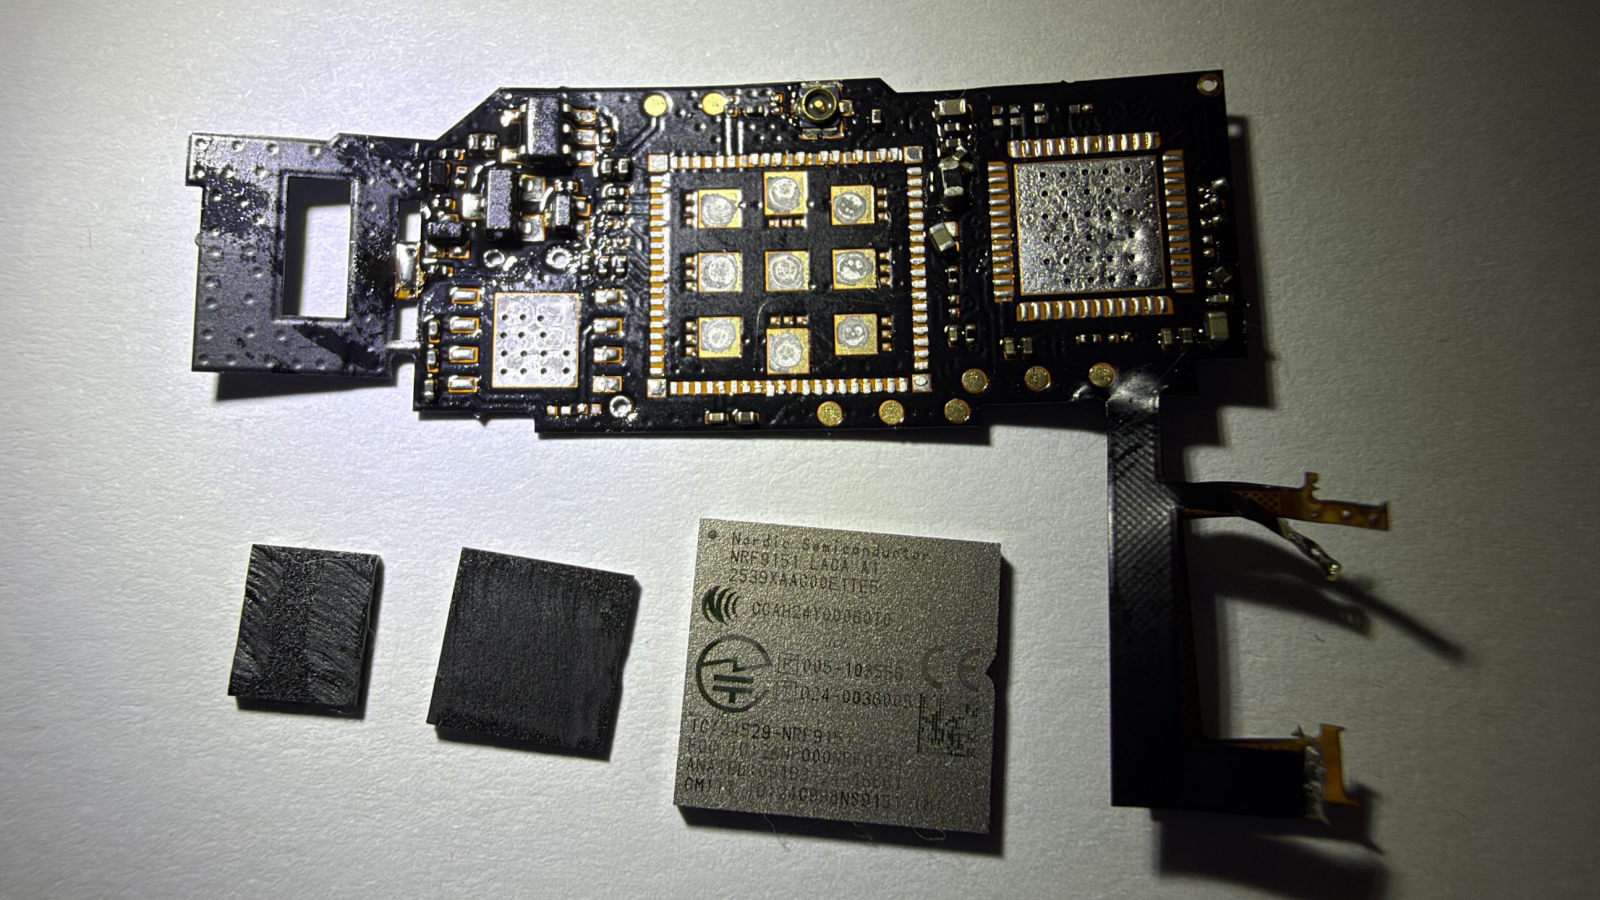
Unabhängige Sicherheitsforscher wiesen darauf hin, dass entsprechende Geräte möglicherweise sensible Informationen über modifizierte Display-Verbindungskomponenten abfangen und dann Mobilfunkmodule verwenden, um die Informationen an Angreifer zu übermitteln.
Seit dem 9. Oktober haben Kunden von CryptoBilis sukzessive den Verlust digitaler Vermögenswerte gemeldet, und der Einzelhändler hat daraufhin sein physisches Geschäft in Kuala Lumpur vorübergehend geschlossen. Ledger sagte, es kooperiere bei den Ermittlungen mit den örtlichen Strafverfolgungsbehörden.
Verkaufsgeräte in Singapur stellten ebenfalls Anomalien fest, und das Ausmaß der Auswirkungen könnte noch größer sein
Die Ermittler fanden außerdem modifizierte Display-Anschlüsse, Mobilfunkchips und SIM-Karten in einer Ledger-Flex-Geldbörse, die am Flughafen Singapur Changi gekauft wurde.
Diese Entdeckung bedeutet, dass infizierte Geräte möglicherweise in mehreren Ländern in den normalen Einzelhandel gelangt sind.
Ledger untersucht noch immer das Ausmaß des Angriffs und hat die Gesamtzahl der betroffenen Geräte noch nicht bekannt gegeben.
Dieser Vorfall hat auch die Sicherheitsrisiken in der Hardware-Wallet-Lieferkette offengelegt: Selbst wenn das Gerät selbst einen unabhängigen Sicherheitschip verwendet, können die Vermögenswerte des Benutzers immer noch gefährdet sein, wenn es während des Verkaufs oder Umlaufs physisch verändert wird.
Kommentare