
Zusammenfassung:
Zuvor wurde das bekannte japanische Unternehmen Ryohin Project von Hackern angegriffen. Ryohin Project war der Betreiber hinter Muji. Der Angriff führte dazu, dass die Informationen von etwa 1,09 Millionen Kreditkarten durchsickerten. Noch schockierender ist jedoch, dass MUJI nicht nur die Kreditkartennummern der Benutzer unter Verstoß gegen die Vorschriften speichert, sondern die Kartennummern auch nicht einmal verschlüsselt, d. h. direkt im Klartext speichert.
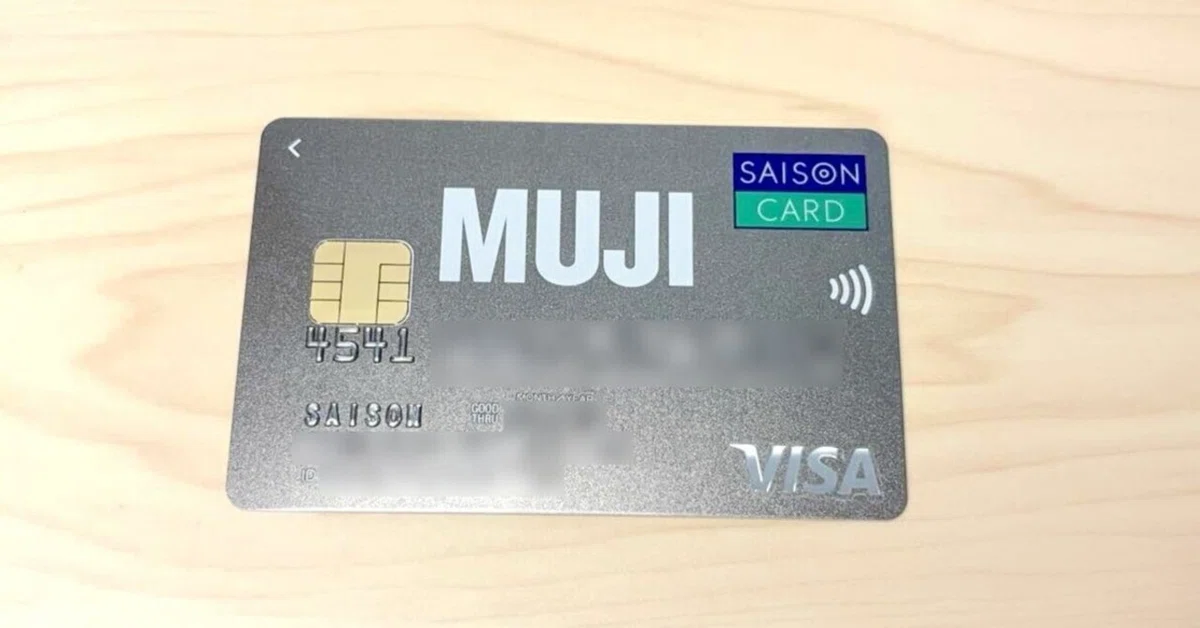
Benutzer, die über Sicherheitsvorfälle besorgt sind, wissen möglicherweise, dass die meisten Datenlecks keine Zahlungsinformationen betreffen. Das heißt, die Zahlungskartennummern der Benutzer, die Namen der entsprechenden Karten, das Ablaufdatum und die CVV2-Sicherheitscodes sollten nach der Verwendung gelöscht werden, um zu verhindern, dass diese Datenlecks nach Sicherheitsvorfällen zu Diebstahl führen.
Muji kennt diese Regel, daher speichert sein Systemdesign keine Benutzerzahlungsinformationen. Das Problem ist jedoch: Nachdem Muji im Juli 2021 seinen exklusiven Punkte- oder Rabattvergabemechanismus angepasst hatte, löschte es die erhaltenen Kreditkartennummerndaten nicht gemäß den Prozessanforderungen. Muji untersucht derzeit, ob es sich dabei um einen menschlichen Fehler oder ein Systemproblem handelt.
Laut Mujis Erklärung wird die Co-Branding-Kreditkarte von Muji von der Genossenschaft Credit Saison herausgegeben. Gemäß den Anweisungen beider Parteien stellte der Kartenaussteller von Oktober 2000 bis Juli 2021 Muji Kartennummern und andere Informationen zur Verfügung, um Karteninhaber zu identifizieren und exklusive Punkte auszugeben.
Nachdem die beiden Parteien im Juli 2021 den Punkteausgabemechanismus angepasst hatten, stellten sie die Übermittlung von Kartennummern ein. Muji hätte die Informationen zu diesem Zeitpunkt löschen sollen, aber tatsächlich wurden die erhaltenen Kartennummern nicht gelöscht. Zu den durchgesickerten Informationen gehörten 1,09 Millionen Kreditkartennummern und Geburtsdaten der Benutzer, jedoch nicht die Namen der Karteninhaber, Ablaufdaten und Sicherheitscodes.
Da es jedoch auch bei Mujis anderen Geschäftssystemen zu Datenlecks kam, umfassten die von den Hackern erlangten Daten die vollständige Kartennummer und den Namen. Die Gültigkeitsdauer der Karte und der Sicherheitscode wurden jedoch nicht preisgegeben, sodass kein Grund zur Sorge vor einem Diebstahl besteht.
Es ist erwähnenswert, dass MUJI zugibt, Klartext zum Speichern der Kreditkartennummerninformationen der Benutzer zu verwenden. Da es gespeichert werden muss, liegt es auf der Hand, dass es ohnehin verschlüsselt werden sollte. Es ist etwas verwirrend, es direkt im Klartext zu speichern.
Es gibt Spekulationen, dass Muji Kreditkartennummern als Benutzer-IDs verwenden könnte, das heißt, um Benutzer anhand der Kartennummern im Co-Branding-Kartensystem zu identifizieren. Allerdings kann diese Spekulation vorerst nicht bestätigt werden. Es ist nicht bekannt, ob Muji einen detaillierten Überprüfungsbericht herausgeben wird, in dem der Grund erläutert wird.
Kommentare