
Zusammenfassung:
Bei Microsoft Paint, dem integrierten Zeichentool von Windows 11, wurde kürzlich eine schwerwiegende Sicherheitslücke festgestellt. Unter bestimmten Voraussetzungen muss ein Angreifer lediglich speziell konstruierte Netzwerkdatenpakete an das betroffene Gerät senden und der Schadcode kann aus der Ferne ausgeführt werden, ohne dass der Benutzer davon etwas mitbekommt oder überhaupt auf Dateien oder Links klicken muss. Was noch verwirrender ist: Obwohl Microsoft einen Fix-Patch veröffentlicht hat, können einige Benutzer das entsprechende Update immer noch nicht erhalten, selbst wenn sie automatische Updates im Microsoft Store aktivieren.
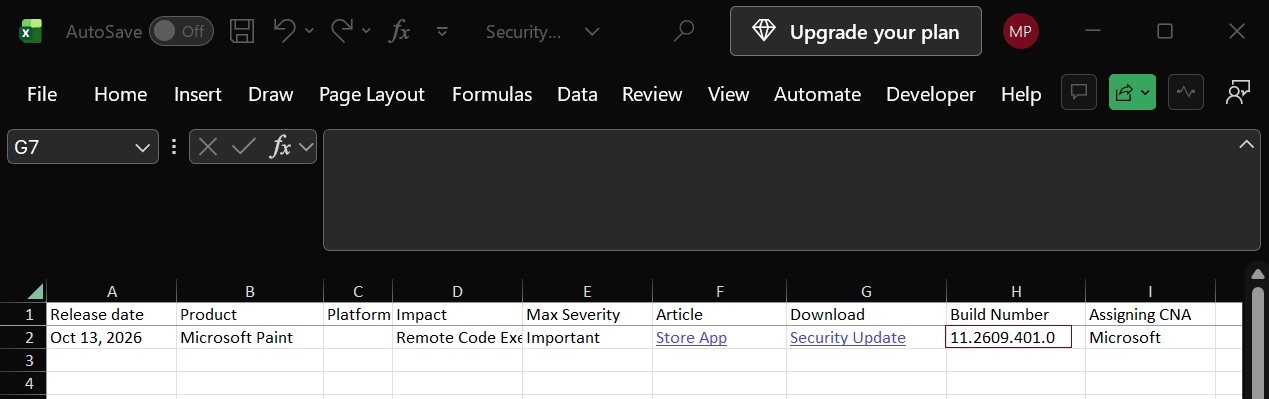
Die Nummer dieser Schwachstelle ist CVE-2026-83844. Microsoft hat es am 13. Oktober 2026 offiziell bekannt gegeben. Der Schweregrad beträgt 8,1 Punkte (von 10 Punkten) und wird als „wichtig“ eingestuft. Obwohl es noch nicht die höchste Bewertungsstufe von Microsoft als „schwerwiegend“ erreicht hat, können seine potenziellen Auswirkungen nicht ignoriert werden.
Laut dem von Microsoft veröffentlichten Sicherheitsbulletin handelt es sich bei der Schwachstelle um ein Out-of-Bounds-Read-Problem, das heißt, das Programm versucht, Daten über den vorgegebenen Speicherbereich hinaus zu lesen. Unter bestimmten Umständen könnte ein Angreifer diesen Fehler ausnutzen, um eine Remote-Codeausführung zu erreichen und dabei selbst geschriebenen Code auf einem betroffenen Computer auszuführen.
Microsoft beschreibt die Angriffsmethode so, dass ein nicht authentifizierter Angreifer speziell gestaltete Datenpakete über das Netzwerk an den betroffenen Dienst senden und so die Sicherheitslücke auslösen kann. Dies bedeutet, dass der Angreifer den Benutzer nicht unbedingt dazu verleiten muss, eine schädliche Datei zu öffnen, und auch nicht darauf warten muss, dass der Benutzer aktiv eine Aktion ausführt. In den Medien wird dies daher als „Zero-Click“-Schwachstelle bezeichnet.
Microsoft wies jedoch auch darauf hin, dass es schwierig sei, diese Sicherheitslücke tatsächlich auszunutzen. Zum Zeitpunkt der Veröffentlichung des neuesten Windows-Berichts gab es keine Berichte darüber, dass diese Sicherheitslücke bei realen Angriffen ausgenutzt wurde. Daher besteht kein Grund zur Panik, obwohl Benutzer den Patch-Status so schnell wie möglich bestätigen sollten.
Was wirklich besorgniserregend ist, ist die Anomalie im Patch-Verteilungsprozess.
Als Microsoft die Sicherheitslücke am 13. Oktober offenlegte, hatte das Unternehmen bereits eine reparierte Version über den Microsoft Store bereitgestellt. Laut Microsofts eigener Support-Dokumentation kann die Behebung der Sicherheitslücke erst abgeschlossen werden, wenn das Paint-Tool auf Version 11.2609.401.0 oder höher aktualisiert wird.
Der Windows Latest-Editor überprüfte jedoch das System mit aktivierten automatischen Microsoft Store-Updates und fand immer noch keine verfügbaren Updates für die Zeichentools. Nach weiterem Aufrufen der Seite mit den Zeichentool-Einstellungen, um die Versionsinformationen anzuzeigen, wurde festgestellt, dass die aktuell installierte Version immer noch 11.2603.251.0 war, was deutlich niedriger war als die von Microsoft angegebene sichere Version.
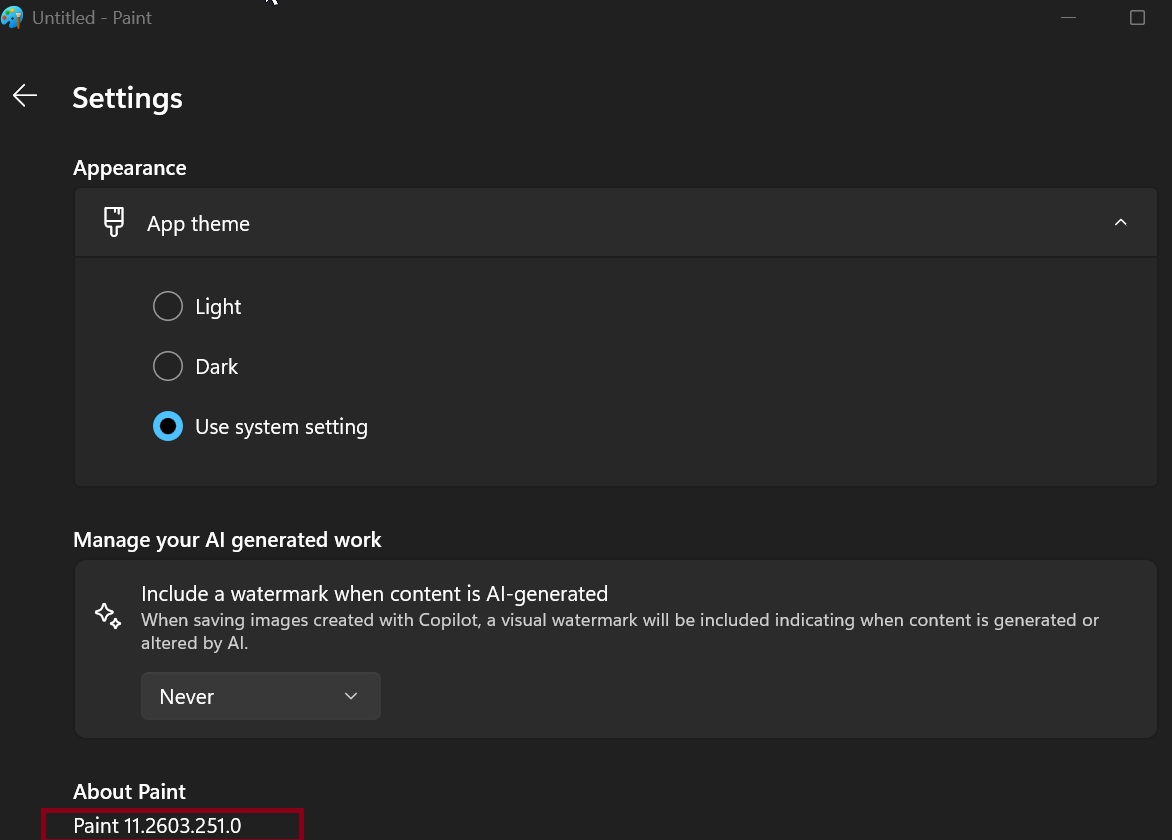
Das bedeutet, dass selbst wenn der Benutzer automatische Anwendungsupdates aktiviert hat, nicht davon ausgegangen werden kann, dass das Maltool Sicherheitspatches installiert hat.
Ähnliche Probleme sind kein isoliertes Phänomen. In dem Bericht wurde darauf hingewiesen, dass auch andere Benutzer berichteten, dass sie an diesem Tag keine Zeichenwerkzeug-Updates über den Microsoft Store erhalten konnten. Einige IT-Administratoren versuchten sogar, Tools von Drittanbietern zu verwenden, um das MSIX-Installationspaket der Anwendung herunterzuladen, konnten aber immer noch nicht die von Microsoft behauptete Fixversion finden.
Es ist nicht genau klar, wo das Problem liegt. Eine Möglichkeit besteht darin, dass der Update-Verteilungsmechanismus des Microsoft Store fehlschlägt und die Reparaturversion nicht richtig angezeigt wird; Eine andere Möglichkeit besteht darin, dass die im Microsoft-Sicherheitsbulletin angegebene Reparaturversionsnummer falsch ist oder sogar eine Version aufgezeichnet wird, die Benutzern tatsächlich nicht zur Verfügung gestellt wurde.
Microsoft hat in den im Oktober 2026 veröffentlichten Windows-Sicherheitsupdates mehr als 1.000 Sicherheitsprobleme behoben, aber die Installation dieser Systemupdates bedeutet nicht, dass auch die Schwachstellen im Zeichentool automatisch behoben werden. Der Grund dafür ist, dass es sich bei Paint um eine Anwendung handelt, die unabhängig über den Microsoft Store verwaltet und aktualisiert wird und deren Aktualisierungsmechanismus nicht genau mit dem Windows-Betriebssystem selbst übereinstimmt.
Benutzer, die bestätigen möchten, ob sie betroffen sind, können die aktuelle Version von Paint über Windows PowerShell überprüfen.
Öffnen Sie PowerShell und führen Sie den folgenden Befehl aus:
Get-AppxPackage -Name Microsoft.Paint | Select-Object Name, Version
Wenn die angezeigte Versionsnummer 11.2609.401.0 oder höher ist, ist laut Sicherheitsdokument von Microsoft bereits ein Reparaturpatch auf dem Gerät installiert. Installationen, die darunter liegen, gelten immer noch als gefährdet.
Auch wenn der Microsoft Store derzeit nur Updates mit niedrigeren Versionsnummern als den in der Ankündigung von Microsoft aufgeführten Sicherheitsversionen bereitstellt, sollten Benutzer dennoch die neueste verfügbare Version des Zeichentools installieren. Bis Microsoft jedoch die Probleme mit der Versionsnummer und der Update-Verteilung weiter geklärt hat, kann das System nicht als sicher beurteilt werden, nur weil im App Store angezeigt wird, dass keine Updates verfügbar sind.
Dieser Vorfall hat auch erneut ein echtes Problem im Windows-Anwendungsupdatesystem offengelegt: Das Betriebssystem selbst auf dem neuesten Stand zu halten bedeutet nicht, dass alle integrierten Anwendungen Sicherheitsupdates abgeschlossen haben. Bei Anwendungen, die unabhängig über den Microsoft Store verwaltet werden, müssen Benutzer weiterhin auf ihre eigenen Versionen und den Patch-Status achten.
Obwohl das Zeichentool nur eine Basisanwendung in Windows ist, kann es dennoch zu einem Einfallstor für Angreifer werden. Besonders hervorzuheben ist an dieser Schwachstelle nicht nur die Fähigkeit zur Remotecodeausführung, sondern auch die Tatsache, dass Microsoft zwar einen Fix angekündigt hat, einige Benutzer den Patch jedoch nicht über normale Update-Kanäle erhalten können.
Kommentare