
Zusammenfassung:
Apple verstärkt den Datenschutz und den Sicherheitsschutz der Mac-Plattform weiter. Mit der Veröffentlichung der neuesten Beta-Version von macOS 27.3 kündigte Apple wichtige Anpassungen am „Full Disk Access“ und den zugehörigen Gerätesteuerungsschnittstellen an, um Benutzern ein klareres Verständnis darüber zu vermitteln, auf welche Datenanwendungen, insbesondere KI-Agent-Anwendungen, zugreifen können und wie viel Kontrolle sie haben.
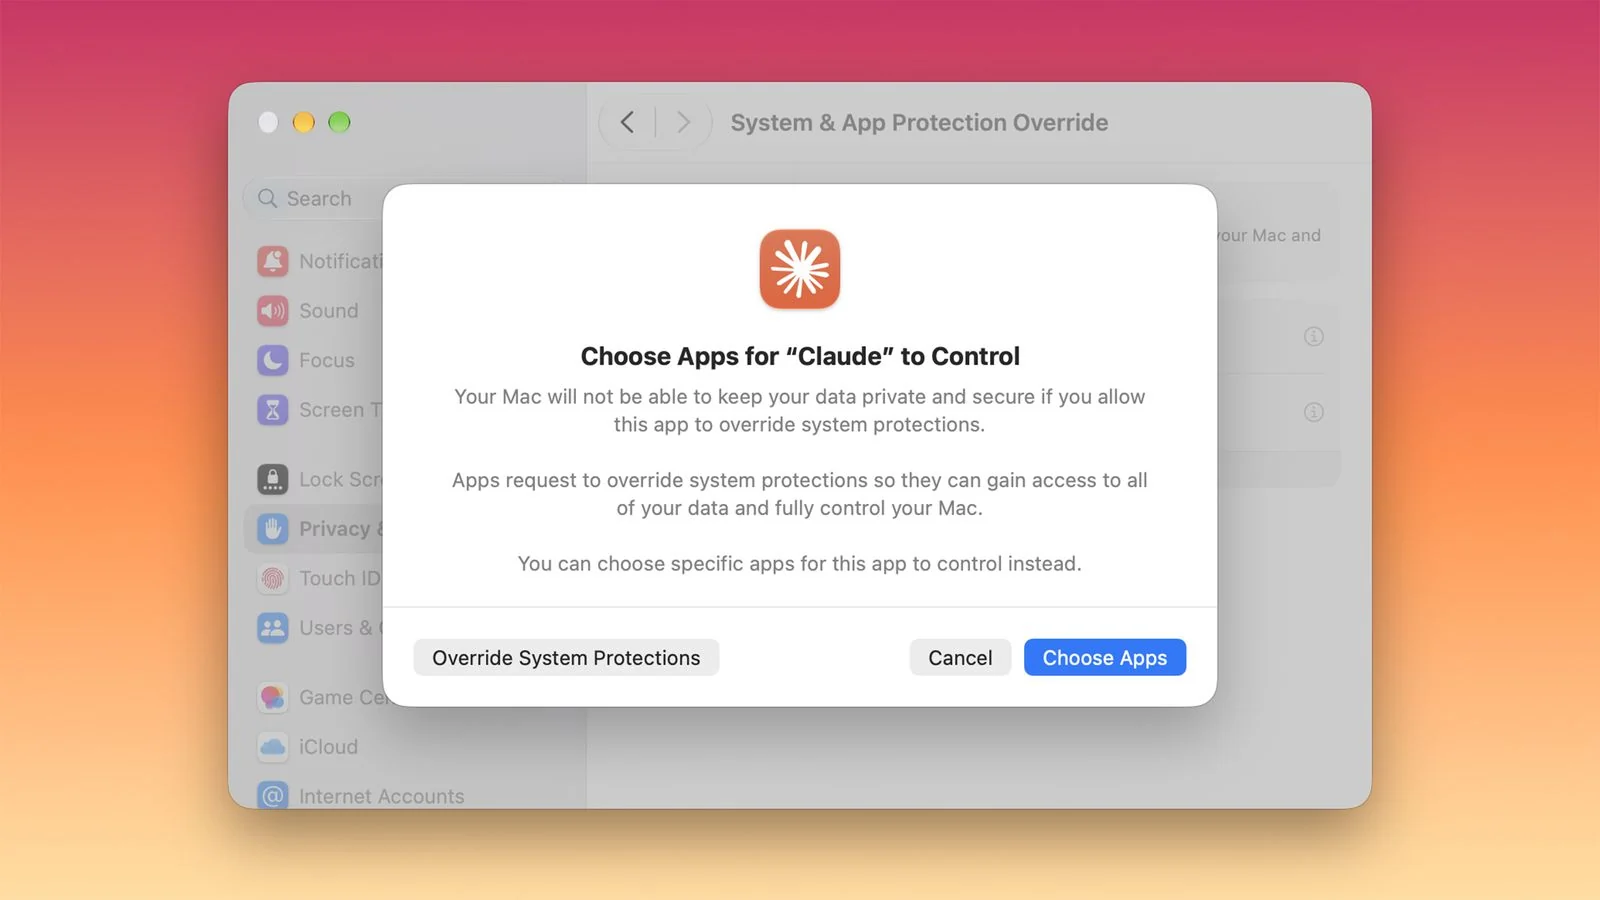
Gemäß den neuesten Anweisungen von Apple an Entwickler wird dieses Update das bestehende Berechtigungssystem neu gestalten. Die ursprünglich einheitlichen Einstellungen für „Gerätesteuerung und Datenzugriff“ werden in zwei klarere Optionen aufgeteilt, nämlich „Überschreiben des System- und App-Schutzes“ und „Barrierefreiheit“, damit Benutzer Autorisierungsinhalte intuitiver verstehen können.
Gleichzeitig hat Apple auch den Genehmigungsprozess vereinfacht. Zukünftig müssen Benutzer nur noch das entsprechende Programm aus der Anwendungsliste auswählen, um die Autorisierung abzuschließen, und müssen nicht mehr mehrere verschiedene Methoden verwenden, um Berechtigungen zu konfigurieren. Laut Apple soll dieser Schritt die Komplexität der Berechtigungsverwaltung verringern und gleichzeitig die Gesamttransparenz verbessern.
Im Rahmen des neuen Berechtigungsmodells wird Apple Benutzer dazu ermutigen, Apps nur die Berechtigungen zu erteilen, die zum Ausführen bestimmter Aufgaben erforderlich sind. Mit vollständigem Festplattenzugriff können Benutzer beispielsweise einer App erlauben, nur auf bestimmte Ordner zuzugreifen, anstatt ihr Zugriff auf den gesamten Systemspeicher zu gewähren. Auch die Berechtigungen zur Systemsteuerung werden so weit wie möglich auf den notwendigen Umfang beschränkt.
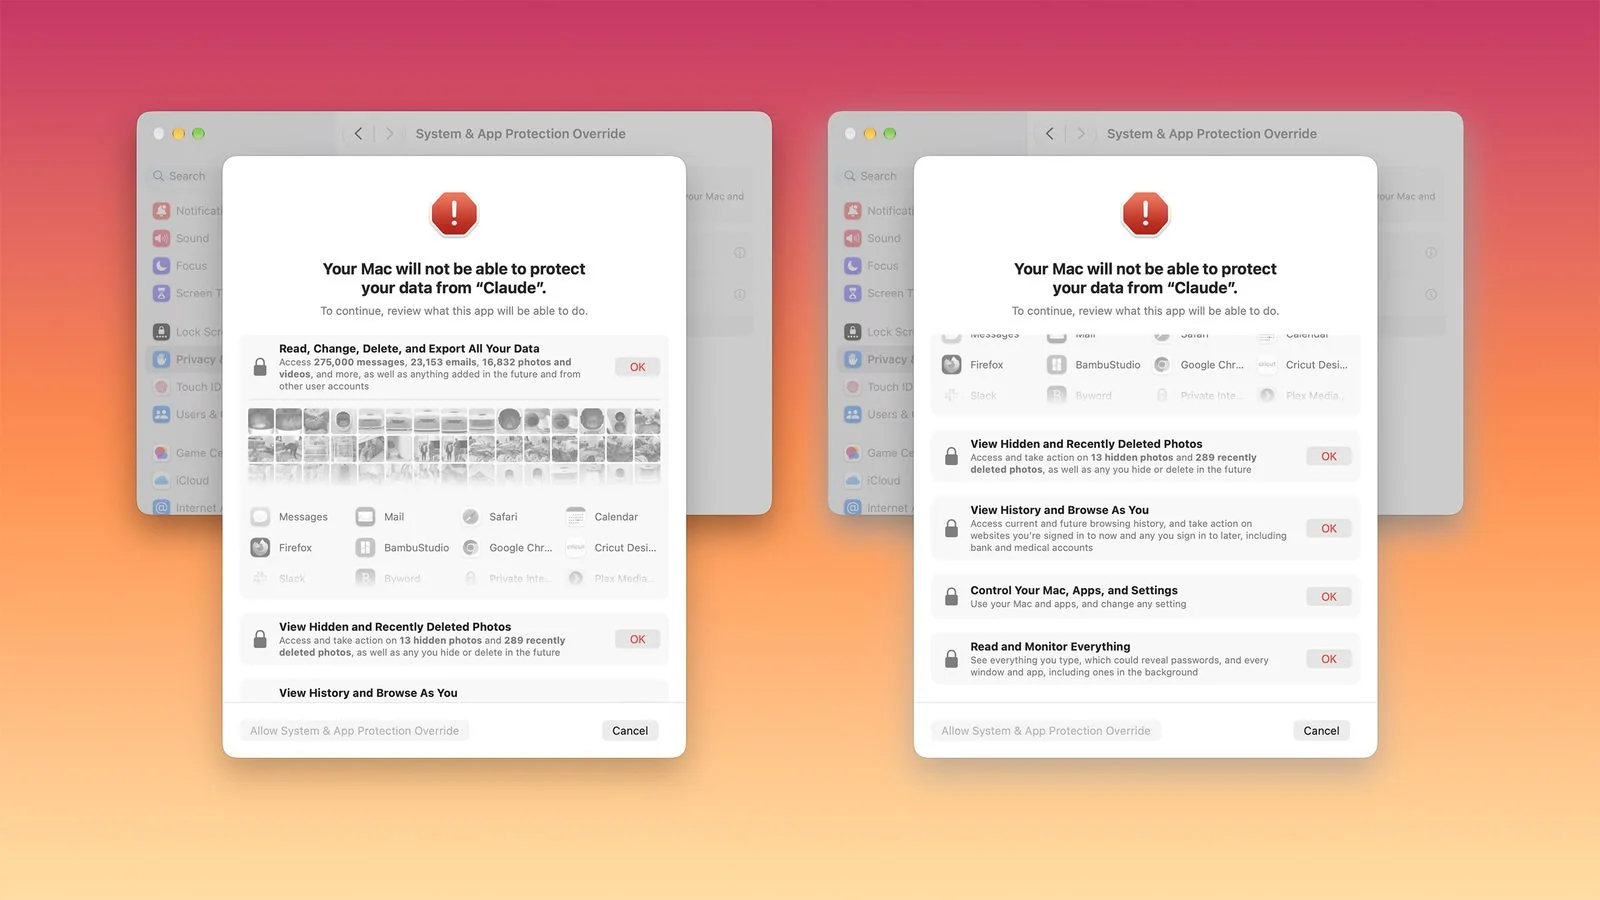
Um das Auskunftsrecht der Benutzer zu stärken, wird macOS 27.3 im Rahmen des Autorisierungsprozesses außerdem detaillierter erläutern, auf welche Daten die Anwendung zugreifen kann und welche Systeminhalte sie steuern kann. Apple hofft, Benutzern durch einen klareren Aufforderungsmechanismus dabei zu helfen, potenzielle Risiken vollständig zu verstehen, bevor sie eine Autorisierung vornehmen.
Darüber hinaus fügt das neue System einen „Jedes Mal fragen“-Mechanismus hinzu. Benutzer können einige vertrauliche Berechtigungen auf den On-Demand-Anfragemodus setzen, anstatt nach einmaliger Autorisierung dauerhaft geöffnet zu sein. Auf diese Weise muss die Anwendung jedes Mal erneut die Zustimmung des Benutzers einholen, wenn sie auf relevante Daten zugreifen muss, wodurch die Sicherheitsrisiken durch langfristige Berechtigungen verringert werden.
macOS 27.3 führt außerdem visuelle Transparenzaufforderungen ein. Wenn eine Anwendung andere Anwendungen über die Berechtigung „System- und Anwendungsschutz außer Kraft setzen“ steuert, zeigt das System eine spezielle Anzeige in der Mac-Menüleiste an, sodass Benutzer in Echtzeit erkennen können, ob das Gerät derzeit von einer Drittanbieteranwendung gesteuert wird.
Apple erinnert Entwickler außerdem daran, dass sie den Startvorgang der Anwendung an die neue Berechtigungsstruktur anpassen und sicherstellen müssen, dass die Software normal mit nur eingeschränkten Ordnerzugriffsberechtigungen oder eingeschränkten Anwendungssteuerungsberechtigungen ausgeführt werden kann, um eine Beeinträchtigung der Benutzererfahrung zu vermeiden.
Für Software, die vollständige Zugriffsberechtigungen auf die Festplatte nutzt, um Sicherungsaufgaben auszuführen, sowie für Anwendungen, die auf Zugriffsberechtigungen angewiesen sind, um Barrierefreiheitsdienste zu erreichen, gab Apple an, dass Entwickler spezielle Autorisierungsqualifikationen beantragen können, damit neu installierte Benutzer weiterhin ein ähnliches Erlebnis wie frühere Versionen in der macOS 27.3-Umgebung erhalten können.
Apple betonte außerdem, dass installierte Apps nicht sofort betroffen seien. Bestehende Programme können auch nach einem Upgrade des Systems weiterhin auf die gleiche Weise ausgeführt werden und die zuvor von den Benutzern erteilten Berechtigungen behalten weiterhin ihre Gültigkeit. Der neue Berechtigungsmechanismus zielt hauptsächlich auf neue Berechtigungsanwendungsszenarien in der Zukunft ab. Relevante Details zur Entwicklerqualifikationszertifizierung werden später bekannt gegeben.
Tatsächlich kündigte Apple bereits letzten Monat an, die vollständigen Festplattenzugriffsberechtigungen auf der Mac-Plattform anzupassen. Das Unternehmen wies damals darauf hin, dass einige Entwickler diese Berechtigung aufgrund der rasanten Entwicklung der KI-Agententechnologie auf eine Weise nutzten, die möglicherweise Sicherheitsrisiken birgt. Sobald vollständiger Festplattenzugriff gewährt wird, kann die Anwendung theoretisch auf Benutzerdateien, E-Mails, Nachrichtenaufzeichnungen, den Browserverlauf und eine große Menge anderer sensibler Daten zugreifen, was das Risiko von Datenschutzlecks birgt.
Brancheninsider glauben, dass mit der zunehmenden Fähigkeit von KI-Agenten, komplexe Aufgaben im Auftrag von Benutzern auszuführen, auch ihre Nachfrage nach Systemberechtigungen steigt. Dieses Mal möchte Apple durch die Verfeinerung des Autorisierungsumfangs, die Stärkung der Transparenzaufforderungen und die Einführung strengerer Kontrollmechanismen ein Gleichgewicht zwischen dem Komfort von KI-Funktionen und der Privatsphäre und Sicherheit der Benutzer herstellen.
Da sich nachfolgende Versionen von macOS 27.3 weiter verbessern, werden Mac-Benutzer in Zukunft in der Lage sein, Anwendungsberechtigungen detaillierter zu verwalten und einen klareren Überblick über den tatsächlichen Umfang des Zugriffs auf System- und persönliche Daten durch KI-Anwendungen zu erhalten.
Kommentare