Zusammenfassung:
Apple hat kürzlich angekündigt, die Berechtigungskontrolle „Vollständiger Festplattenzugriff“ in macOS weiter zu verschärfen und plant, neue Sicherheitsmechanismen hinzuzufügen, um die Datenschutzrisiken zu verringern, die entstehen können, wenn KI-Agenten Zugriff auf eine Vielzahl von Systemdaten erhalten.
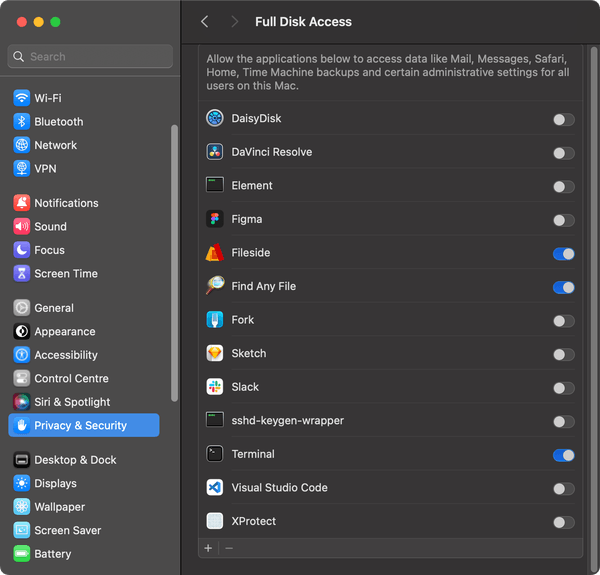
Apple sagte, dass der „vollständige Festplattenzugriff“ ursprünglich hauptsächlich dazu diente, Backup- und anderer Software ordnungsgemäß funktionieren zu lassen. Da jedoch KI-Agenten, die Computer autonom bedienen können, immer beliebter werden, nehmen die mit dieser Berechtigung verbundenen Risiken erheblich zu. Apple ist davon überzeugt, dass die möglichen Auswirkungen, wenn ein KI-Agent diese Ebene des Systemzugriffs erhält, sich von denen herkömmlicher Anwendungen unterscheiden. Daher müssen Benutzer klarer darüber sein, welche Berechtigungen sie der Anwendung erteilt haben.
macOS erlaubt Benutzern derzeit, Anwendungen manuell die Berechtigung „Vollständiger Festplattenzugriff“ in den „Datenschutz und Sicherheit“ der Systemeinstellungen zu erteilen. Nach Erhalt dieser Berechtigung kann die Anwendung auf eine große Menge sensibler Daten auf dem Computer des Benutzers zugreifen, darunter Dateien, E-Mails, Nachrichten, Browserverlauf usw. Apple verlangt seit langem, dass solche Berechtigungen vom Benutzer aktiv autorisiert werden müssen.
Das Problem besteht darin, dass es offensichtliche Unterschiede in der Art und Weise gibt, wie herkömmliche Anwendungen und KI-Agenten der neuen Generation diese Berechtigungen verwenden. Der KI-Agent kann nicht nur Dateien lesen, sondern basierend auf Benutzeranweisungen auch eine Reihe von Vorgängen autonom ausführen. Wenn es gleichzeitig Zugriff auf Daten wie Dateien, Nachrichten, E-Mails usw. erhält, verfügt das KI-Modell möglicherweise tatsächlich über ein sehr breites Spektrum an digitalen Lebensinformationen des Benutzers.
In einer Mitteilung an Entwickler wies Apple darauf hin, dass einige Entwickler den „vollständigen Festplattenzugriff“ in einer Weise nutzen, die Benutzer gefährden könnte, was dazu führen könnte, dass Apps auf eine große Menge an Inhalten auf dem Gerät des Benutzers zugreifen können und der Benutzer selbst möglicherweise nicht vollständig versteht, was diese Berechtigung bedeutet.
Aus diesem Grund plant Apple, in Zukunft neue Steuerelemente hinzuzufügen. Für Apps, die diese „außergewöhnliche Zugriffsebene“ erfordern, müssen Benutzer explizitere Maßnahmen ergreifen, um die Berechtigung zu erteilen. Apple hofft, dass Benutzer durch die Anhebung der Autorisierungsschwelle und die Stärkung der Eingabeaufforderungen ein klareres Verständnis darüber erhalten, auf welche Daten eine App zugreifen kann, bevor sie eine Entscheidung treffen.
Diese Änderung folgt auf eine Reihe von Vorfällen im Zusammenhang mit der Sicherheit von Mac-seitigen KI-Agenten.
Kürzlich löste die von Meta gestartete Mac-Version des KI-Agenten Muse eine Datenschutzkontroverse aus. Der Journalist Jason Aten behauptete, dass Muse in der Lage gewesen sei, seine privaten Informationen zu lesen, und er glaubte, dass er der Anwendung nicht die entsprechenden Berechtigungen erteilt habe. Meta bestritt anschließend, dass Muse den Inhalt in Nachrichten ohne Benutzerautorisierung lesen könne, und erklärte, dass die Nachrichtenfunktion der Mac-Version von Muse vollständig opt-in sei. Benutzer müssen gleichzeitig „Vollständigen Festplattenzugriff“ und den Nachrichten-Connector aktivieren, damit Muse relevante Inhalte lesen kann.
Meta erklärte außerdem, dass Muse mehrere Berechtigungsschritte auf Anwendungsebene und macOS-Systemebene durchlaufen muss, um Nachrichten zu lesen. Selbst wenn die Anwendung selbst Schwachstellen aufweist, kann sie diese Systemschutzmaßnahmen nicht umgehen. Allerdings haben damit verbundene Kontroversen immer noch Bedenken hinsichtlich der Grenzen der Berechtigungen von Desktop-KI-Agenten geweckt.
Apples Ankündigung, die Berechtigungskontrolle anzupassen, bedeutet nicht, dass Muse tatsächlich den Sicherheitsmechanismus von macOS umgangen hat, sondern spiegelt wider, dass Apple die neuen Risiken, die KI-Agenten auf Betriebssystemebene mit sich bringen, neu bewertet.
Tatsächlich ist dies nicht das erste Mal, dass Apple den Sicherheitsmechanismus für KI-Agenten neu gestaltet hat. Auf der diesjährigen WWDC hat Apple eine neue Sicherheitsarchitektur für Xcode- und AI-Coding-Agents vorgestellt. Der neue Mechanismus ermöglicht Agenten den Zugriff auf Projektdateien in einer eingeschränkteren Umgebung. Wenn ein Agent versucht, Dateien zu lesen oder zu schreiben, bestimmt der Mechanismus auf Systemebene anhand voreingestellter Richtlinien, ob der Vorgang zulässig ist. Wenn eine Benutzerautorisierung erforderlich ist, stellt das System explizit eine Anfrage.
Gleichzeitig gab es kürzlich Berichte über Sicherheitslücken in der Mac-Version von ChatGPT. Berichten zufolge wies die App Sicherheitslücken auf, die es Angreifern ermöglicht hätten, an sensible Daten zu gelangen. Obwohl der spezifische Schwachstellenmechanismus nicht genau mit dem „vollständigen Festplattenzugriff“ identisch ist, veranschaulichen diese Vorfälle zusammengenommen, dass sich die Risiken, denen das herkömmliche Anwendungsberechtigungssystem ausgesetzt ist, ändern, wenn KI-Anwendungen von herkömmlicher Chat-Software zu „Agenten“ werden, die Computer direkt bedienen können.
Einer der größten Unterschiede zwischen KI-Agenten und gewöhnlichen Anwendungen besteht darin, dass sie nicht nur einmalige Vorgänge ausführen, sondern auch kontextabhängig kontinuierlich Aufgaben erledigen können. Beispielsweise können Benutzer den Agenten bitten, Dateien zu lesen, Informationen zu organisieren, Dokumente zu ändern, E-Mails oder Nachrichten abzufragen und dann basierend auf den Ergebnissen mit dem nächsten Schritt fortzufahren. Wenn der Umfang der Berechtigungen groß genug ist, bedeutet dies, dass ein KI-Agent kontinuierlich auf große Mengen personenbezogener Daten zugreifen und diese verarbeiten kann, ohne dass der Benutzer einzeln eingreifen muss.
Apple betont daher ausdrücklich, dass mit zunehmender Autonomie und Leistungsfähigkeit der KI-Agenten die Risiken durch „Full Disk Access“ deutlich zunehmen werden. Apple sagte, sein Ziel bestehe nicht darin, Benutzer daran zu hindern, KI-Anwendungen umfassende Berechtigungen zu erteilen, sondern sicherzustellen, dass Benutzer, die dies wirklich tun möchten, die Autorisierung durch sehr klare Maßnahmen abschließen und die Datenschutzrisiken, die sie eingehen, vollständig verstehen können.
Diese Änderung zeigt auch, dass KI-Agenten neue Änderungen im Sicherheitsmodell des Betriebssystems vorantreiben. In der Vergangenheit konzentrierte sich die Systemsicherheit hauptsächlich darauf, ob eine bestimmte Anwendung auf eine bestimmte Datei, Kamera oder ein bestimmtes Mikrofon zugreifen kann. In Zukunft könnte sich der Fokus noch weiter darauf verlagern, „was ein KI-System, das autonom agieren kann, im Namen des Benutzers tun kann“.
Für Apple bedeutet dies, dass macOS neue Berechtigungsgrenzen zwischen der Bequemlichkeit von KI-Agenten und der Systemsicherheit festlegen muss. Da immer mehr KI-Produkte direkt in Desktop-Betriebssysteme integriert werden, stellt sich für Betriebssystemhersteller die Frage, wie man Agenten die für die Ausführung komplexer Aufgaben erforderlichen Fähigkeiten zur Verfügung stellt und gleichzeitig eine einzige Autorisierung vermeidet, die die gesamte persönliche digitale Umgebung offenlegt.
Kommentare