
Zusammenfassung:
Apple hat angekündigt, dass es ab den kommenden Versionen von iOS 27.3, iPadOS 27.3, macOS 27.3 und visionOS 27.3 Sicherheitsüberprüfungen von Inhalten durchführen wird, die über öffentliche iCloud-Links geteilt werden. Dieser Schritt bedeutet, dass einige Fotos und Dateien, die ursprünglich von Benutzern öffentlich geteilt wurden, von Apple daraufhin getestet werden, ob sie schädliche Inhalte enthalten.
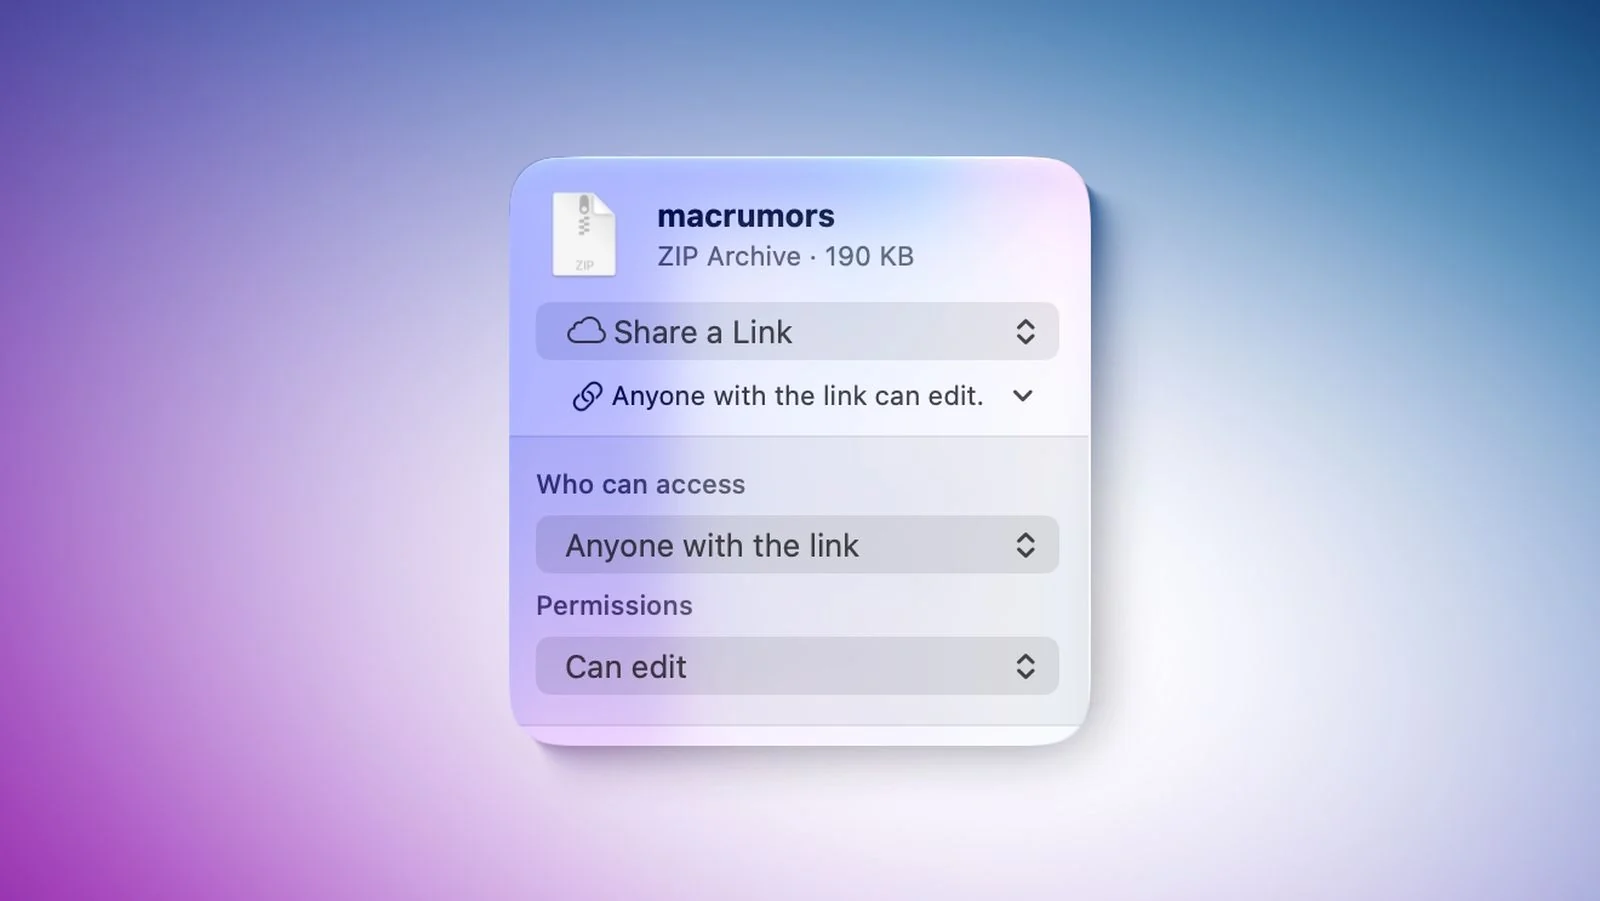
Wenn Benutzer Inhalte mithilfe der Option „Jeder mit dem Link“ in iCloud-Fotos oder iCloud Drive teilen, stehen diese Bilder und Dateien gemäß den aktualisierten Anweisungen von Apple Apple zur Inhaltsprüfung offen.
Apple hat seine spezifische Definition von „schädlichen Inhalten“ nicht näher erläutert. Gemessen an der öffentlichen Ordnung können die Überprüfungsziele jedoch illegale oder schädliche Inhalte wie Malware, gefährliche Dateien und Material zum sexuellen Missbrauch von Kindern umfassen. Apple sagte außerdem, dass das Unternehmen bei Bedarf auch mit Strafverfolgungsbehörden zusammenarbeiten könne, um entsprechende Situationen zu bewältigen.
Apple betont, dass sich das Unternehmen das Recht vorbehält, die betreffenden Inhalte jederzeit zu verschieben, abzulehnen, zu ändern, zu entfernen oder zu löschen, wenn Benutzer Inhalte hochladen, die als schädlich gelten. Gleichzeitig kann Apple auch weitere Maßnahmen gegen das zugehörige Apple-Konto ergreifen, einschließlich der Einschränkung oder Deaktivierung des Kontos, der Verhinderung der Erstellung neuer Apple-Konten mit derselben E-Mail-Adresse oder Telefonnummer durch Benutzer und unter bestimmten Umständen sogar die Weiterleitung der Situation an die Strafverfolgungsbehörden.
Derzeit bietet die iCloud-Dateifreigabe hauptsächlich zwei Methoden. Eine davon ist „Kopie senden“, wodurch die Datei direkt an den Empfänger gesendet wird. die andere Option ist „Link teilen“, wodurch der Empfänger die Datei über den Link herunterladen kann. Im Link-Sharing-Modus können Benutzer auch „Zugriff durch bestimmte Personen“ oder „Zugriff durch jeden mit dem Link“ wählen. Apple sagte, dass dieser neue Mechanismus zur Inhaltsüberprüfung nur für Letzteres gilt, bei dem es sich um eine völlig offene Methode zum Teilen von Links handelt.
Apple hat noch nicht erklärt, ob öffentliche iCloud-Links, die vor der offiziellen Einführung von iOS 27.3 und anderen Systemen erstellt wurden, in Zukunft in den Umfang der Inspektion einbezogen werden, daher müssen die Details dieses Teils der Richtlinie noch weiter geklärt werden.
Gleichzeitig wies Apple darauf hin, dass, sobald Inhalte öffentlich in einer Form geteilt werden, die „für jeden mit dem Link zugänglich“ ist, der Inhalt nicht mehr durch Ende-zu-Ende-Verschlüsselung geschützt ist, selbst wenn der Benutzer den erweiterten Datenschutz aktiviert hat. Dies bedeutet, dass Apple auf relevante Daten zugreifen und Inhalte moderieren kann.
Derzeit stehen Entwicklern für iOS 27.3, iPadOS 27.3, macOS 27.3 und visionOS 27.3 Betaversionen offen. Laut Apples Veröffentlichungsplan werden diese Systemaktualisierungen voraussichtlich im Dezember dieses Jahres offiziell der Öffentlichkeit zugänglich gemacht.
Diese Anpassung zeigt, dass Apple seine Aufsicht über öffentlich geteilte Inhalte verstärkt. Obwohl das Unternehmen betont, dass es nur öffentliche Links überprüft, bedeutet diese Änderung auch, dass Benutzer, die Dateien und Fotos öffentlich über iCloud teilen, stärker darauf achten müssen, ob die veröffentlichten Inhalte den relevanten Apple-Vorschriften entsprechen, da sonst Konsequenzen wie die Löschung von Inhalten und sogar Kontobeschränkungen drohen.
Kommentare