Zusammenfassung:
Bei der französischen Kryptowährungs-Hardware-Wallet Ledger kam es kürzlich zu einem schwerwiegenden Sicherheitsvorfall. Hacker stahlen die von Benutzern festgelegten mnemonischen Phrasen, indem sie die Hardware modifizierten und ein Diebstahlgerät installierten. Derzeit haben die Hacker Kryptowährungen im Wert von mehr als 80 Millionen US-Dollar gestohlen. Mit der Zeit werden die Kryptowährungs-Wallets immer mehr Benutzer von Hackern zurückgesetzt und die darin enthaltenen Vermögenswerte werden übertragen.
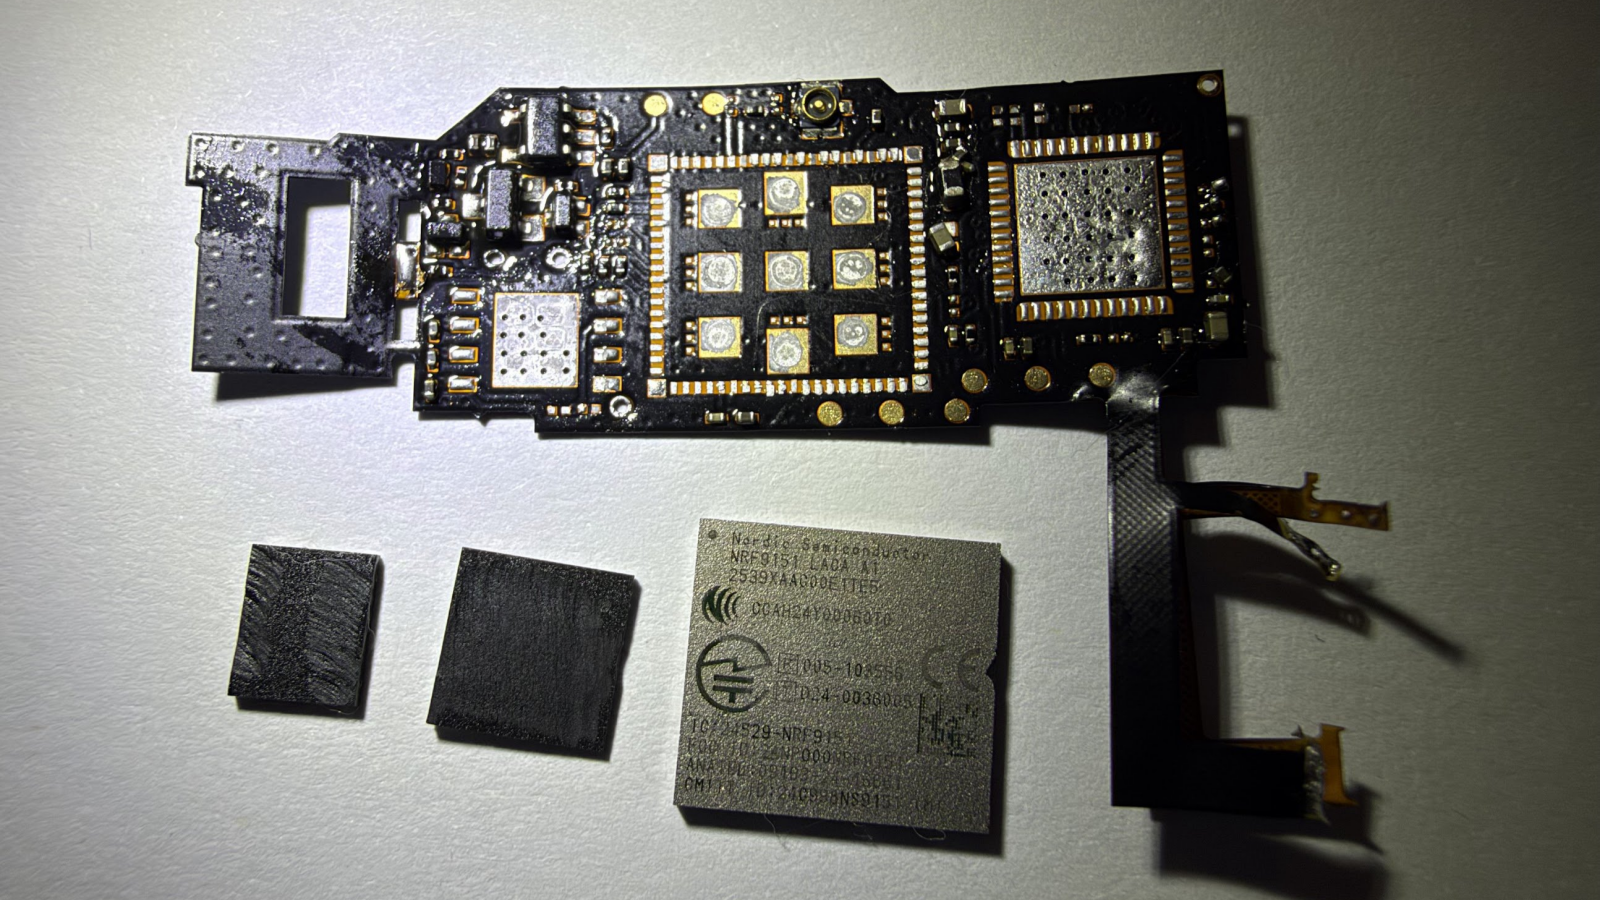
Hacker hat die Wallet geändert, um ein Bildschirmüberwachungsmodul zu installieren:
Das von Mark Karpelès, dem ehemaligen Leiter von Mt. Gox, veröffentlichte Hardware-Demontagediagramm war der Auslöser für diesen Vorfall. Der Hacker schien das von Mark gepostete Demontagediagramm gesehen zu haben und kam zu dem Schluss, dass der Modifikationsvorfall definitiv Aufmerksamkeit erregen würde, also beschloss er, die erfolgreich eingesammelten Wallets sofort zu stehlen. Wenn Mark dies nicht entdeckt hätte, wären Hacker schätzungsweise weiterhin auf der Lauer gewesen und hätten weitere Wallet-Daten gesammelt.
Mark hat einen Ledger Nano inspiziert. Diese Platine enthält Komponenten wie einen Mikrocontroller, ein LTE-Kommunikationsmodul, eine Antenne und eSIM und ist über eine interne Verkabelung mit der SPI-Kommunikationsverbindung zur Geräteanzeige verbunden.
Die mögliche Funktionsweise besteht darin, die vom Gerät an den Bildschirm gesendeten Zeichendaten abzuhören und dann die für Ledger-Schriftarten trainierte Erkennungslogik zu verwenden, um den Bildschirminhalt zu rekonstruieren. Wenn das Ledger-Gerät zum ersten Mal initialisiert wird, werden 24 mnemonische Wörter auf dem Bildschirm angezeigt. Unter normalen Umständen werden die mnemonischen Wörter intern vom Gerät generiert und angezeigt. Das sichere Element von Ledger ist für die Speicherung privater Schlüssel und die Durchführung von Schlüsseloperationen verantwortlich.
Wenn ein Angreifer diese Wörter im Screen-Link-Bypass lesen und sie dann über das Mobilfunknetz versenden kann, ist es möglich, die vollständige mnemonische Phrase zu erhalten, nachdem der Benutzer die Initialisierung abgeschlossen hat. Im weiteren Verlauf muss der Hacker nicht auf die Wallet zugreifen und kann die mnemonische Phrase über andere kompatible Wallets wiederherstellen und die Assets an der entsprechenden Adresse kontrollieren.
Der autorisierte Wiederverkäufer CryptoBilis wurde heimlich erworben:
CryptoBilis ist Ledgers autorisierter Distributor in Südostasien. Viele Benutzer bestellen keine Geräte bei Ledger (da der Versand aus der französischen Fabrik per französischer Post lange dauert). Dieser Händler war bereits im März heimlich erworben worden, und der Übernahmevertrag sah außerdem vor, dass die Übernahme mindestens sechs Monate lang geheim gehalten werden musste. Es war offensichtlich, dass die Hacker schon lange geplant hatten.
Derzeit wird spekuliert, dass die Person, die CryptoBilis erworben hat, ein nordkoreanischer Hacker war. Diejenigen, die in der Lage sind, Mikroleiterplatten und Mikrocontroller massenhaft anzupassen und zu modifizieren, sind natürlich keine gewöhnlichen Menschen. Die Branche wird jedoch noch untersucht und die Identität des Hackers kann vorerst nicht bestätigt werden.
Kommentare