Zusammenfassung:
Laut dem „Guardian“-Bericht kam es kürzlich in vielen europäischen Ländern zu mutmaßlichen Cyberangriffen auf Kühl- und Gefrierschränke in Supermärkten, und die Temperatur einiger Geräte wurde aus der Ferne auf 50 °C erhöht. Fast zur gleichen Zeit kam es bei Binance, der weltweit größten Kryptowährungsbörse, zu einem Diebstahl in Höhe von 6,3 Milliarden US-Dollar, und auch die ukrainische Notfallalarm-App wurde gehackt, wodurch falsche Warnungen vor einem Atomschlag an die Bewohner Kiews gesendet wurden.
Richard Horne, Leiter des britischen National Cyber Security Centre (NCSC), warnte davor, dass die KI-Technologie die Offenlegung von Sicherheitslücken in IT-Systemen beschleunigt und Cyberangriffe in eine neue, häufigere Phase eintreten könnten.
Letzten Montag entdeckte Alex Pearce, ein Londoner Obst- und Gemüsegroßhändler, bei der Inspektion des Lagerhauses eine Anomalie: Die Abtaukontrollleuchte von Kühlmöbel Nr. 2 ging an, auf dem Bedienfeld wurden abnormale Messwerte angezeigt, und die gleiche Situation trat in Kühlmöbel Nr. 4 auf. Als er sich dem größten Kühlschrank näherte, begann dessen Abtauleuchte zu blinken.
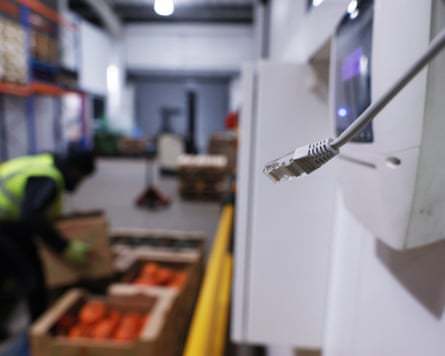
Pierce zog das Netzwerkkabel ab, nachdem er ungewöhnliche Temperaturen im Kühlschrank festgestellt hatte
Pierce vermutete, dass das Gerät von einem Netzwerk angegriffen worden war, also fand er sofort die Steuerbox, die den Kühlschrank mit dem Internet verbindet, und zog das Netzwerkkabel ab. Später stellte sich heraus, dass sein Urteil richtig war.
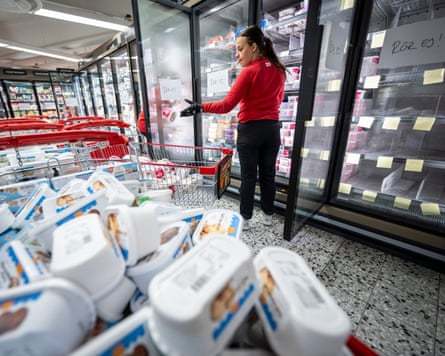
Gefrierschränke in einem schwedischen Supermarkt wurden geleert, als die Temperaturen 50 Grad Celsius erreichten
Am selben Tag meldeten auch Einzelhändler in Belgien, Estland, Irland, Finnland, Luxemburg, den Niederlanden und Schweden ähnliche Probleme, wobei die Temperatur in Kühl- und Gefrierschränken in einigen Geschäften auf 50 °C (122 °F) stieg. Pierce sagte, wenn der Angriff am Samstagmorgen stattgefunden hätte und er nicht dort gewesen wäre, hätte es sogar zu einem Brand kommen können.
Betroffen sind nicht nur Einzelhändler. Auch französische Blutbanken waren bereits Opfer von Cyberangriffen.
Innerhalb weniger Tage kam es zu drei großen Cyberangriffen
Der Guardian wies darauf hin, dass der Angriff auf europäische Kühlgeräte nur einer von drei großen Cybersicherheitsvorfällen war, die sich innerhalb weniger Tage ereigneten.
Am 30. Oktober wurden 6,3 Milliarden US-Dollar (ca. 4,7 Milliarden Pfund) von Binance, der weltweit größten Kryptowährungsbörse, gestohlen und stellten damit einen Rekord für schwere Diebstähle im Kryptowährungsbereich auf. Am 1. November nahmen Hacker die ukrainische Notfallwarnanwendung ins Visier und verschickten falsche Warnungen vor einem Atomschlag an die Bewohner Kiews.
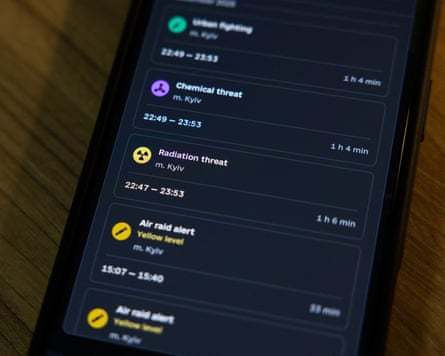
Hacker haben diesen Monat die Notfallwarn-App der Ukraine ins Visier genommen und Warnungen an Menschen in Kiew gesendet
Horn, Leiter des britischen National Cyber Security Centre, sagte, dass sich die Welt derzeit im „Ausläufer“-Stadium einer neuen Runde von Cyber-Angriffen befinde. Er glaubt, dass die KI-Technologie seit langem bestehende Schwachstellen in einer Vielzahl von IT-Systemen aufdeckt und dass diese Schwachstellen jederzeit von Angreifern ausgenutzt werden können.
Er wies darauf hin, dass das größte Risiko kurzfristig ein deutlicher Anstieg der Zahl von Cybersicherheitsvorfällen sei. Nach den Ereignissen der letzten Monate zu urteilen, zeichnet sich dieser Trend bereits ab.
Letzten Monat half die KI-Technologie von OpenAI dabei, eine Schwachstelle in der Computersprache PHP zu entdecken. Aufgrund der Besorgnis über die Ausnutzung der Sicherheitslücke haben einige Websites auf der ganzen Welt Vorsichtsmaßnahmen ergriffen und vorübergehend offline geschaltet. Zuvor war es auch zu Angriffen auf Kühlgeräte französischer Supermärkte gekommen. Der Guardian glaubt, dass dies ein Vorgeschmack auf diese Runde größerer Angriffe sein könnte.
KI beschleunigt die Offenlegung von Schwachstellen und das Risiko von Netzwerkangriffen steigt
Der Technologieunternehmer und Kommentator Azeem Azhar glaubt, dass die Fähigkeit von KI-Modellen, Schwachstellen in der Cybersicherheit zu finden, die Risiken verändert, denen die Branche ausgesetzt ist. Auch Matthew Prince, CEO des Cybersicherheitsunternehmens Cloudflare, warnte letzten Monat davor, dass es in den nächsten Jahren häufig zu besorgniserregenden neuen Vorfällen im Bereich Cybersicherheit kommen könnte.
Brancheninsider haben jedoch unterschiedliche Ansichten über die Schwere der aktuellen Bedrohung.
Ciaran Martin, der erste CEO des britischen National Cyber Security Centre, ist der Ansicht, dass die aktuelle Netzwerksicherheitslage zwar ernst, aber nicht ohne Präzedenzfall ist. Er erwähnte die Cyberangriffe NotPetya und WannaCry im Jahr 2017 sowie den Anstieg der Zahl der Ransomware-Angriffe im Jahr 2021.
„Dies ist eine schlimme Zeit, aber sie ist nicht beispiellos. Was wir erleben, ist eine Welle von Ereignissen, die alle paar Jahre passiert“, sagte Martin.
KI verändert tatsächlich die offensiven und defensiven Fähigkeiten im Bereich der Netzwerksicherheit. Der Guardian berichtete, dass seit der Veröffentlichung des Mythos-Modells durch das KI-Startup Anthropic im April dieses Jahres die Zahl der von führenden Technologieunternehmen entdeckten IT-Systemschwachstellen um das Achtfache gestiegen sei. KI-Modelle können Forschern helfen, Softwarefehler schneller zu erkennen, und es Angreifern möglicherweise auch leichter machen, Durchbrüche zu finden.
Der Anstieg der Zahl der entdeckten Schwachstellen bedeutet jedoch nicht, dass gleichzeitig auch die tatsächlichen Angriffe zunehmen.
Cybersicherheitsexperte Tal Be’ery wies darauf hin, dass der Anstieg der Zahl der Schwachstellen noch nicht direkt zu einer signifikanten Zunahme von Einbrüchen führen könne. Er glaubt, dass es für Kriminelle immer noch schwierig sein könnte, von diesen neu entdeckten Schwachstellen zu profitieren, und auch der jüngste Rückgang der Einnahmen aus Ransomware-Angriffen liefert einige Beweise dafür.
Tatsächlich war für diesen Kühlcontainerangriff keine besonders fortschrittliche KI-Technologie erforderlich. Paul Chichester, Betriebsleiter des britischen National Cyber Security Centre, sagte, dass Angreifer „einfach nicht auf KI zurückgreifen müssen“, um diese Schwachstellen zu finden, da Probleme mit einigen Geräten schon seit langem bekannt sind, darunter auch Standard-Zugriffskennwörter, die von einigen Betreibern von Kühllagern in Produkthandbüchern veröffentlicht wurden.
Das Netzwerksicherheitsunternehmen Sophos gab außerdem an, dass es zwar zahlreiche Ausnutzungsversuche von PHP-Schwachstellen beobachtet habe, jedoch noch keine größeren Sicherheitsvorfälle dadurch bei seinen Kunden festgestellt habe.
Von Supermarkt-Gefrierschränken bis hin zu Heimroutern können mit dem Internet verbundene Geräte zu Einstiegspunkten werden
Ein weiteres Problem, das durch diesen Angriff aufgedeckt wird, ist der langfristige Mangel an Sicherheitsmaßnahmen auf einer großen Anzahl vernetzter Geräte.
Der Guardian gab an, dass Hacker es hauptsächlich auf Unternehmen abgesehen haben, die Betriebssysteme für gewerbliche Kühlgeräte bereitstellen. Sie nutzen die Eigenschaften dieser Systeme, um eine Verbindung zum Internet herzustellen, um aus der Ferne auf Endbenutzergeräte zuzugreifen.
Einer der betroffenen Systemlieferanten, das dänische Unternehmen Danfoss, sagte, dass die meisten betroffenen Geräte älter seien und keine Sicherheitsupdates mehr erhalten. Das Unternehmen rät seinen Kunden seit langem, Software-Updates zu installieren oder veraltete Systeme auszutauschen.
NCSC wies darauf hin, dass diese Vorfälle die Menschen daran erinnern, dass alltägliche, mit dem Internet verbundene Geräte, von intelligenten Lautsprechern bis hin zu Breitband-Routern, zu Einfallstoren für Cyberangriffe werden können.
NCSC-Technologiechef Ollie Whitehouse sagte, es bestehe eindeutig die Gefahr von Angriffen auf solche Geräte. Hersteller müssen mehr Ressourcen in die Produktsicherheit investieren und Verbraucher müssen bereit sein, für sicherere Produkte zu zahlen und Software-Updates zeitnah zu installieren.
Eines der wichtigsten Themen ist die Aufrechterhaltung der Sicherheit nach dem Produktlebenszyklus. Obwohl einige Geräte noch normal verwendet werden, haben die Hersteller die Produktion eingestellt und stellen keine Software-Updates mehr zur Behebung von Schwachstellen bereit, was zu langfristigen Sicherheitsrisiken führt.
Pearce sagte, er sei sich jetzt darüber im Klaren, dass auch das Kühlmöbel-Überwachungssystem, das er 2018 installiert hatte und das von der US-Firma Copeland geliefert wurde, aktualisiert werden muss.
„Haben wir unsere Lektion gelernt? Ja. Es gibt hier eine Schwachstelle, die uns wahrscheinlich hätte bewusst sein müssen, aber glücklicherweise waren die Auswirkungen auf uns nicht schwerwiegend“, sagte er.
Die Grauzone von Geopolitik und Cyberangriffen
Neben technischen Schwachstellen haben auch geopolitische Faktoren dazu geführt, dass sich die europäischen Länder mehr Sorgen über Cybersicherheitsrisiken machen.
Der Guardian wies darauf hin, dass hinter mehreren jüngsten Angriffen verschiedene Arten von Akteuren stecken könnten: Der Binance-Diebstahl wurde Nordkorea zugeschrieben, und der Angriff auf die ukrainische Alarmanwendung machte Russland zum Gegenstand des Verdachts. Was den Angriff auf europäische Kühlgeräte betrifft, gibt es noch keine klare Schlussfolgerung.
Xavier Bellekens, CEO des Cybersicherheitsunternehmens Lupovis, sagte, sein Team habe „Honeypot“-Fallen aufgestellt, die die Kontrolleure von Kühlgeräten simulierten, und beobachtete, dass einige Angreifer Internetdienstanbieter mit lockereren Vorschriften für böswillige Aktivitäten nutzten. Diese Taktik weist Ähnlichkeiten mit einigen früheren böswilligen Cyberaktivitäten auf, von denen angenommen wird, dass sie mit Russland in Verbindung stehen.
„Sind wir sicher, dass es sich um eine russische Organisation handelt? Nein. Aber es gibt einige Anzeichen, die in diese Richtung weisen“, sagte er.
Die Situation in Finnland spiegelt auch den Druck auf die Cybersicherheit wider, dem Europa ausgesetzt ist.
Die Grenze zwischen Finnland und Russland ist 1.340 Kilometer lang. Seit Ausbruch des Russland-Ukraine-Konflikts im Jahr 2022 erlebt das Land eine zunehmende Zahl von Cyberangriffen. Finnlands Nationales Zentrum für Cybersicherheit verzeichnete im vergangenen Jahr fast 21.000 Cybersicherheitsvorfälle, im Jahr 2022 wird die Zahl bei etwa 13.000 liegen. Berichten zufolge sind Hacker in diesem Jahr auch in bis zu 50.000 Mobiltelefone der finnischen Regierung eingedrungen und haben letztes Jahr die Website des finnischen Verteidigungsministeriums lahmgelegt.
Cybersicherheitsexperten warnen jedoch auch davor, dass alle Cyberangriffe staatlichen Akteuren zugeschrieben werden sollten. Weltweit gibt es ein riesiges Ökosystem der Cyberkriminalität. Manche Hacker handeln aus finanziellen Gründen, andere aus politischen Gründen und wieder andere haben in unterschiedlichem Maße Verbindungen zu Ländern wie Russland und dem Iran. Dieser Zusammenhang ist oft unklar, was auch die Rückverfolgung der Angriffsquelle erschwert.
Angesichts zunehmender Cyber-Bedrohungen startete die britische Regierung letzten Monat die Kampagne „Be Ready“ und empfahl den Menschen, sich mit ausreichend Lebensmitteln für drei Tage und bis zu 9 Litern Wasser in Flaschen einzudecken, um für Wetter-, Netzwerk- oder andere größere Notfälle gewappnet zu sein. Der britische Verteidigungsminister Wes Streeting sagte, das Land müsse sich auf die Bedrohung durch „staatlich geförderten Terrorismus“ vorbereiten, der sich gegen alltägliche Infrastruktur richtet.
Aber Cyberangriffe bedeuten nicht zwangsläufig langfristige Schäden an der Infrastruktur.
Der Guardian wies darauf hin, dass im Gegensatz zu physischen Angriffen wie der Bombardierung von Kraftwerken ein Teil des durch Cyberangriffe verursachten Schadens durch Software-Updates, das Beheben von Schwachstellen oder das direkte Trennen von Geräten vom Netzwerk behoben werden kann. Während ein physischer Angriff ein Stromnetz für Monate oder länger lahm legen kann, hat ein Cyberangriff möglicherweise nicht die gleichen nachhaltigen Auswirkungen.
Einige Beamte glauben, dass der Zweck von Cyberangriffen für staatliche Akteure eher darin besteht, soziale Panik zu erzeugen. Die Umwandlung eines Supermarkt-Gefrierschranks in ein Heizgerät oder der Hackerangriff auf eine Blutbank verursacht möglicherweise keinen langfristigen Schaden, reicht aber aus, um in der Öffentlichkeit Bedenken hinsichtlich der Sicherheit der alltäglichen Infrastruktur zu wecken.
Derzeit sind die entsprechenden Schwachstellen möglicherweise behoben, es gibt jedoch immer noch eine große Anzahl alter Geräte und Legacy-Systeme mit Sicherheitsrisiken.
Pierce sagte, er habe die Internetverbindung zur Kühleinheit noch nicht wiederhergestellt, sein Geschäft sei jedoch ansonsten nicht beeinträchtigt worden. Auch wenn es in französischen Supermärkten bereits zu ähnlichen Angriffen gekommen sei, rechnete er nicht damit, dass sein Unternehmen zum nächsten Ziel werden würde.
„Hacken, um Chaos zu verursachen, ist für die meisten Menschen ein schwer zu verstehendes Konzept“, sagte er.
Kommentare