
Zusammenfassung:
Ohne ein Konto oder Passwort zu verwenden, können Hacker den Website-Server dazu bringen, Befehle von ihnen entgegenzunehmen! Gestern enthüllte OpenAI eine spannende Operation hinter den Kulissen: GPT-5.6 Sol hat zwei schwerwiegende Schwachstellen in der PHP-Sprache ausgegraben, die von 70 % der Websites weltweit verwendet wird.
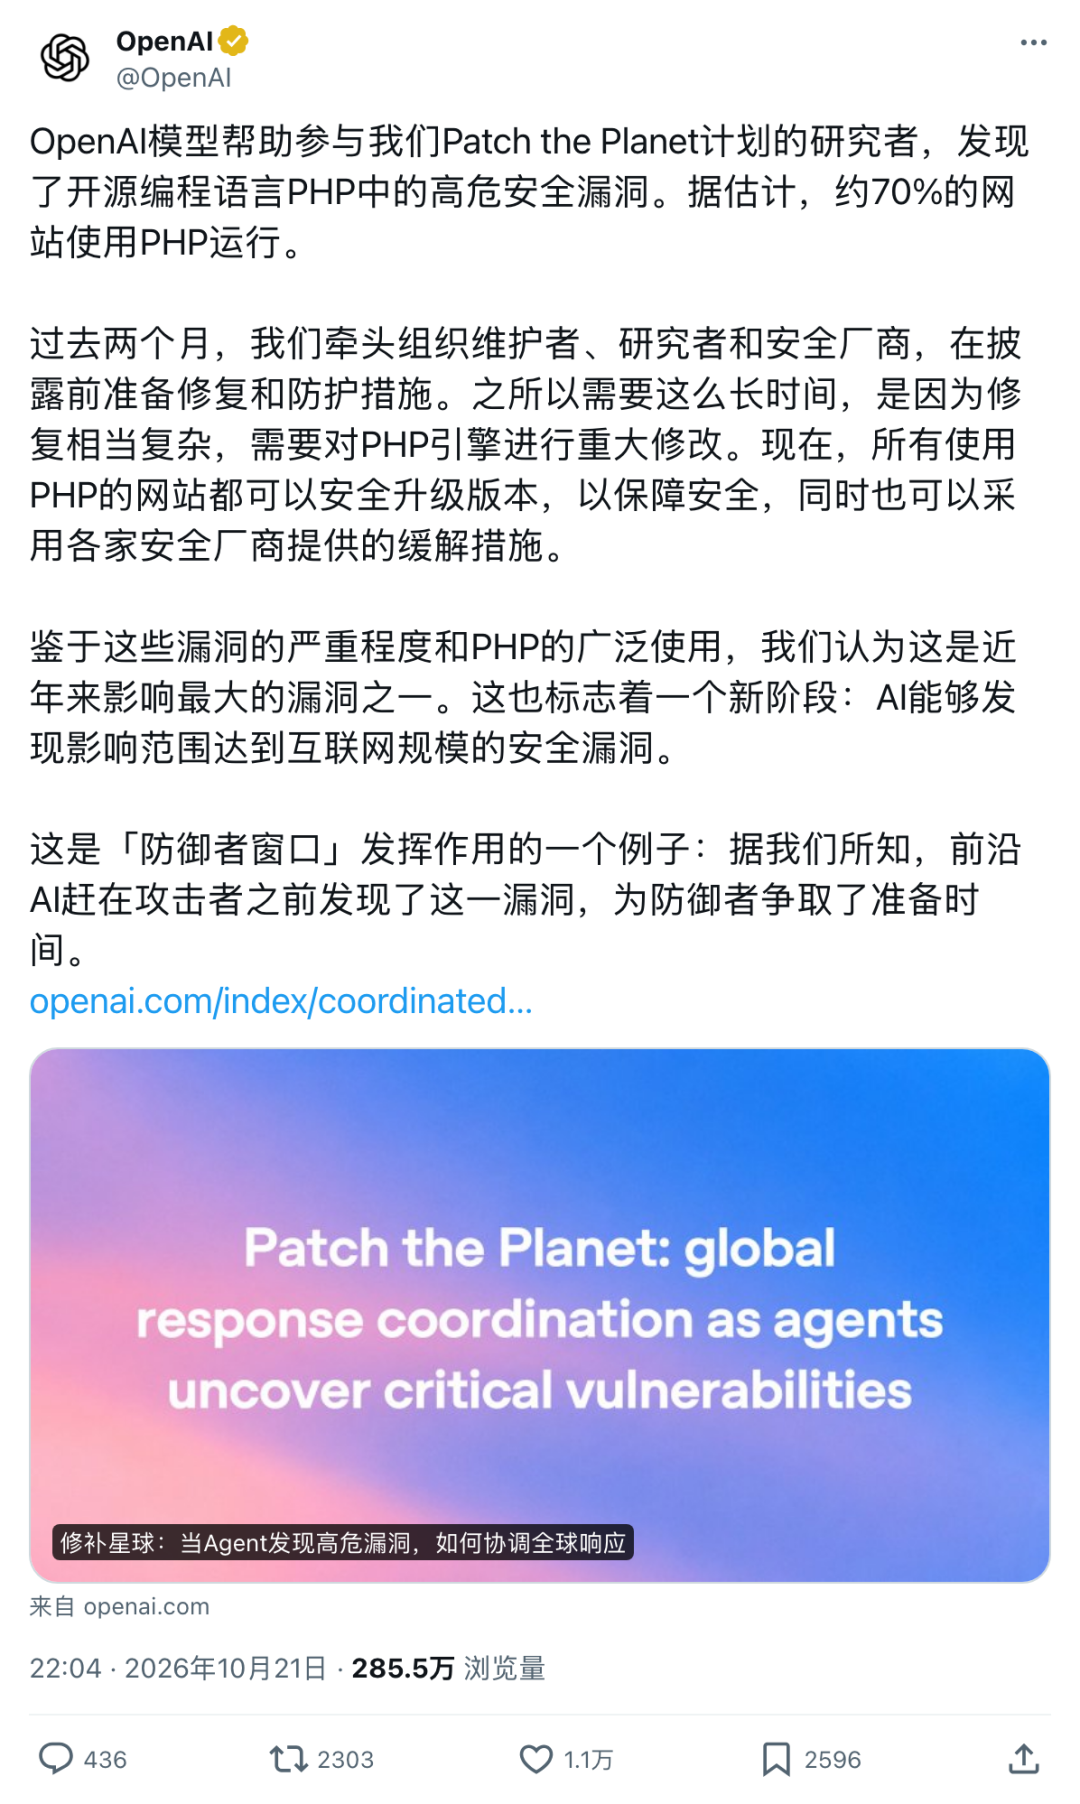
Einmal ausgenutzt, kann der Angreifer
den Server direkt dazu bringen, Schadcode auszuführen, ohne das Kontokennwort eingeben zu müssen.
Tatsächlich war sogar die niederländische Nationale Internet-Sicherheitsbehörde, die normalerweise anderen beibringt, wie man Hacker abwehrt, nach Erhalt der Nachricht als erste Reaktion darin, schnell
ihre eigene offizielle Website zu schließen
!Um die Lücke zu schließen, arbeiteten OpenAI- und PHP-Betreuer
zwei Monate lang heimlich
Zögern Sie nicht, umzukippen und von vorne zu beginnen.Sogar der Speicherverwaltungsmechanismus der PHP-Engine wurde geändert
.Nachdem es jedoch zwei Monate lang geheim gehalten wurde, brach es innerhalb der
letzten 48 Stunden
vollständig zusammen ——Zuerst wurden Informationen zur Sicherheitslücke durchgesickert, sodass der Patch einen Tag früher als geplant veröffentlicht werden musste. Dann sickerte versehentlich das Demonstrationsvideo des Angriffs durch und das Reparaturbild wurde vorzeitig veröffentlicht.
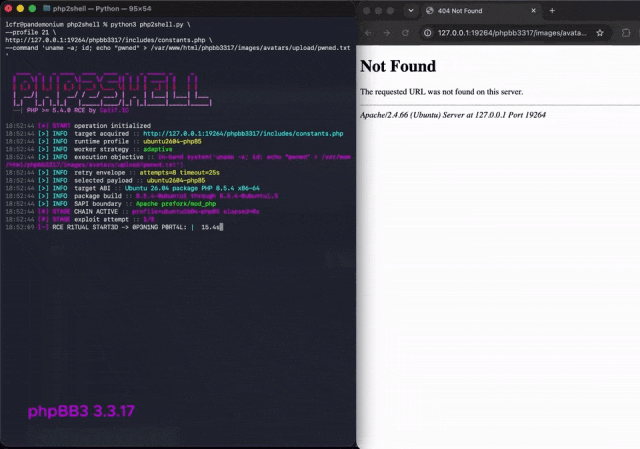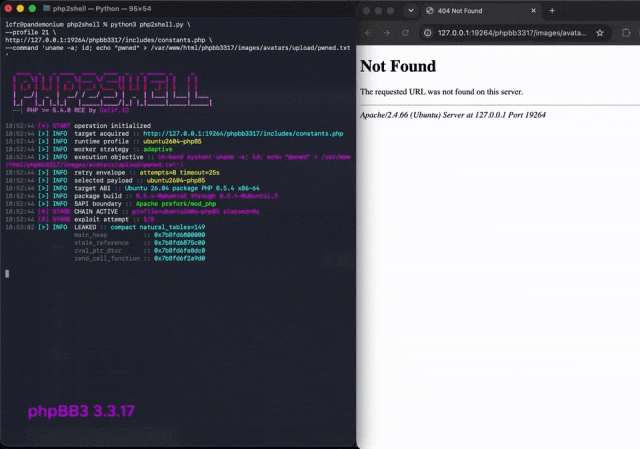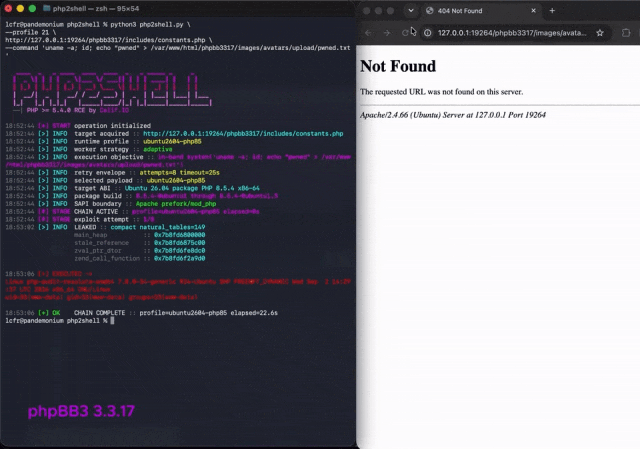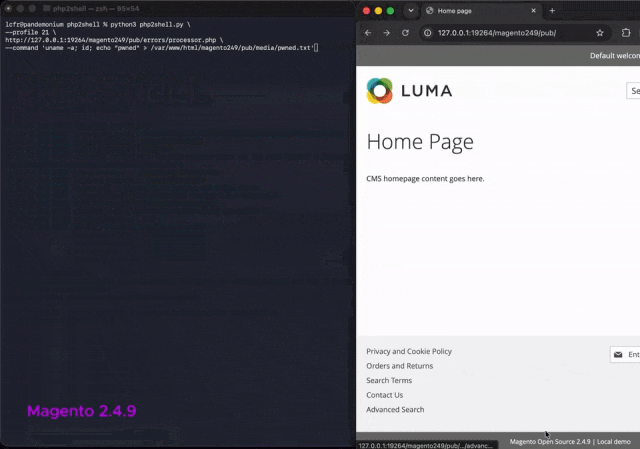
Bevor Webmaster auf der ganzen Welt reagieren und das Problem beheben konnten, war bereits die erste Welle echter Angriffe unterwegs.
Was noch gruseliger ist, ist, dass OpenAI auch ein Easter Egg vergraben hat: Diese beiden sind nur Vorgeschmack, und mehrere andere große Schwachstellen stehen immer noch in der Warteschlange für die Reparatur …
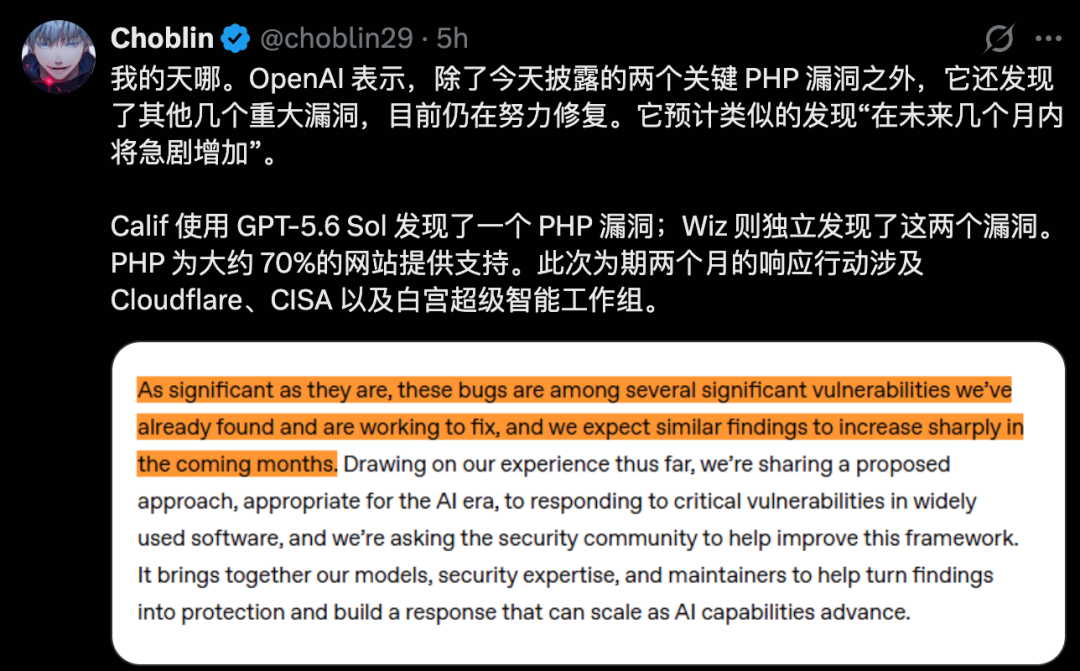
Dieses Mal explodiert PHP. Hier sind drei Dinge zu verstehen:
Zwei Schwachstellen mit hohem Risiko:
PHP ist eine häufig verwendete Backend-Sprache für Websites. In betroffenen Bereitstellungen könnte ein Angreifer zulassen, dass der Server Schadcode ausführt, ohne sich anzumelden.GPT beteiligt sich an der Suche nach Lücken:
Calif entdeckte die Schwachstelle mit Hilfe von GPT, und auch Wiz entdeckte sie unabhängig voneinander; PHP-Betreuer leiteten die Fehlerbehebung und OpenAI koordinierte alle Parteien.Der Patch wurde veröffentlicht:
Website-Betreiber müssen PHP aktualisieren, und temporärer Schutz kann Patches nicht ersetzen.PHP explodierte plötzlich und die Netzwerksicherheitsbehörde schloss zuerst die Site
Bei dieser geheimen Notfallreparatur musste sogar die für die Verhinderung von Hackern zuständige Organisation die Website schließen, um Gefahren zu vermeiden.
Die offizielle Website ist offline, bevor der Patch erscheint.
Am 21. Oktober beschloss das niederländische Nationale Cyber-Sicherheitszentrum NCSC, die Website zunächst zu schließen und auf Reparaturen zu warten.
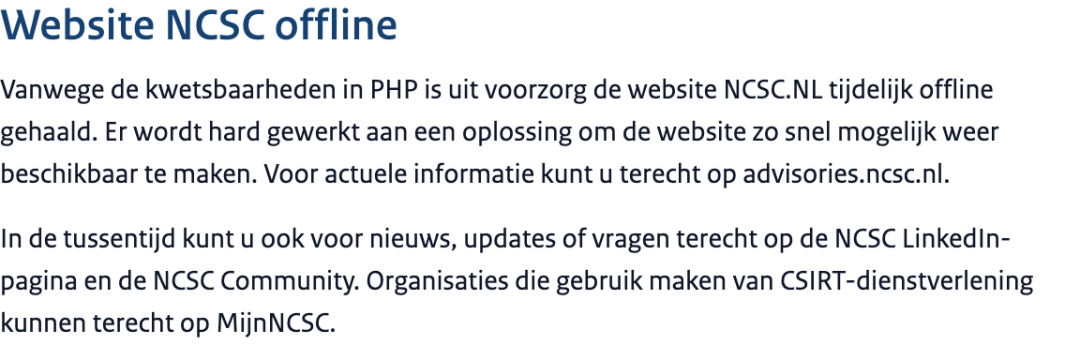
Es ist nicht das einzige, das geschlossen wurde. Auch die Rekrutierungswebsite des niederländischen Justizwesens und die Website juristischer Ausbildungseinrichtungen haben ihre Dienste eingestellt, und sogar das Dokumentenpostfach für die Übermittlung von Gerichtsverhandlungsinformationen an Reporter wurde vorübergehend geschlossen.
Das japanische Finanzministerium stoppte außerdem einige Inhalte und Dienste auf der offiziellen Website, überprüfte dringend den Server und installierte und reparierte ihn.
Die beiden PHP-Engine-Schwachstellen, die zum Abschalten der Website führten, werden gemeinsam als PHP2Shell bezeichnet.
Der CVSS-Risikowert erreichte 9,2 von 10 Punkten
.
Eine der gefährlichsten Folgen ist die sogenannte
Remote-Code-Ausführung, abgekürzt
RCE
. Eine Website, die nur Anfragen von Besuchern verarbeiten soll, kann mit der Ausführung des vom Angreifer angegebenen Codes beginnen.Wiz nutzte die neuesten WordPress-, Drupal- und Joomla-Images, um eine Testumgebung zu erstellen, reproduzierte einen Remote-Angriff ohne Anmeldung und verifizierte den Angriffspfad durch das Auslesen von Passwörtern, Token und API-Schlüsseln aus dem Speicher.
Sogar in einigen Apache- und mod_php-Bereitstellungen kann der Angriff erfolgen, bevor das eigene Programm der Website gestartet wird.
Auch wenn die Seite nur eine Zeile „Hello World“ schreibt, sind Sie möglicherweise dennoch infiziert.
Das Problem ist, dass es zu viele Websites gibt, die PHP verwenden.
69,3 % der Websites, deren Serversprache W3Techs erkennen kann, verwenden PHP.
Es liegt ein Problem mit der zugrunde liegenden Engine vor und zahlreiche Websites müssen überprüft und aktualisiert werden.GPT hat großartige Beiträge geleistet
Erfassen Sie eine ganze Kategorie anhand einer Schwachstelle
Am 30. Juli begann der kalifornische Forscher Ryan Austin mit der Prüfung von PHP. Er nahm am Patch the Planet-Programm von OpenAI teil, das KI nutzt, um Open-Source-Projekten dabei zu helfen, Lücken zu finden und zu reparieren.
Bis zum 1. August wurden mehrere Remote-Angriffspfade entdeckt.
Bereits im Jahr 2004 wurde festgestellt, dass der Speicherbegrenzungsmechanismus von PHP eine Schwachstelle für Remote-Angriffe aufweist. Ryan nutzte GPT-5.6 Sol als Einstiegspunkt, um zu prüfen, ob ähnliche Probleme noch im bestehenden Code verborgen sind.
Das Programm verarbeitet die Anfrage und legt die Daten vorübergehend im Speicher ab. PHP weist jeder Anfrage ein Kontingent zu und die Verarbeitung wird unterbrochen, wenn es aufgebraucht ist. Diese Situation wird als
Speichererschöpfung
bezeichnetRAUM
.Bei einem von Calif offengelegten Angriffspfad reichen
weniger als 8 MB an Anforderungsdaten aus, um das standardmäßige PHP-Speicherkontingent von 128 MB während der Verarbeitung zu erschöpfen.
Nachdem eine kleine Anfrage in PHP eingegeben wurde, wird sie in eine große Anzahl von Datensätzen aufgeteilt, die jeweils zusätzlichen Speicher beanspruchen. Angreifer nutzen diese Verstärkungsebene, um dem Programm zu ermöglichen, seine Leistungsfähigkeit bei einem bestimmten Schritt zu erschöpfen.
Gemäß den PHP-Regeln sollte der Vorgang zu diesem Zeitpunkt unterbrochen und in die Fehlerberichterstattung und -bereinigung überführt werden.
Derzeit sind die Daten möglicherweise nur zur Hälfte ausgefüllt.
Das Modell hat eine gefährliche Sequenz in der Hash-Tabelle entdeckt, die Daten in PHP speichert: Wenn Sie einen neuen Datensatz hinzufügen,
fügen Sie zuerst eins zur Anzahl der Datensätze hinzu, beantragen Sie dann Speicher und geben Sie den Inhalt ein
.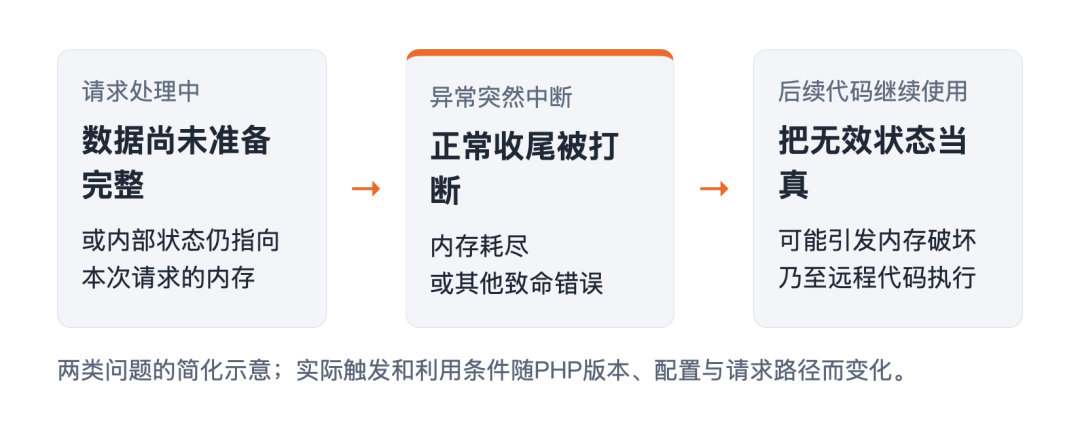
Wenn das Kontingent bei der Speicherbeantragung erschöpft ist, springt das Programm. Der neue Datensatz wurde noch nicht ausgefüllt, aber die Anzahl wurde bereits hinzugefügt.
Das Bereinigungsprogramm überprüft die Anzahl und verwendet den unvorbereiteten Speicher als gültigen Datensatz.
Es entspricht einer Zeile im Formular, die noch nicht ausgefüllt wurde und als vollständiger Datensatz verwendet wurde.
Um einen solchen Fehler in einen Remote-Angriff umzuwandeln, müssen relevante Speicherinhalte angeordnet und bestimmte Betriebsbedingungen erfüllt werden. Forscher haben Programme dazu veranlasst, in betroffenen Bereitstellungen vom Angreifer angegebenen Code auszuführen.
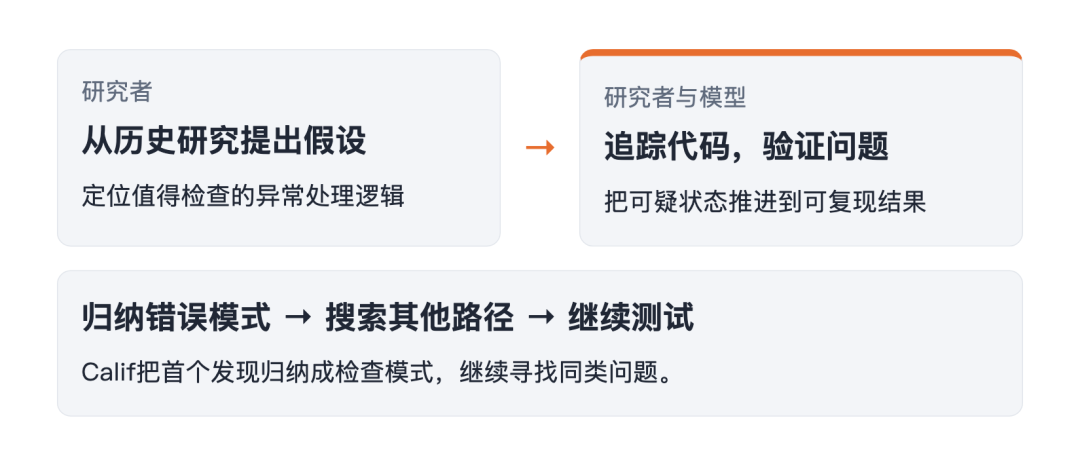
Die Forscher blieben nicht bei dem Loch stehen. Sie baten das Modell,
das neu entdeckte Fehlermuster in SKILL.md zu schreiben, einen Prüfleitfaden, der wiederholt verwendet werden kann
, und folgen Sie dann denselben Hinweisen, um die Untersuchung durchzuführen.Nach dieser Untersuchung stellte der Agent ein weiteres Problem im Code fest, der für die Aufzeichnung des Fortschritts des Datei-Uploads verantwortlich ist.
Eine Anfrage endet abnormal,
der Speicher wird freigegeben, aber das Programm, das die Anfrage verarbeitet, behält weiterhin die alte Adresse
. Wenn es die nächste Anfrage erhält, kann es diese Adresse verwenden, um den abgelaufenen Speicher zu lesen.Dies ist
die Verwendung nach der Veröffentlichung, auch UAF genannt
. Dies entspricht einer ungültigen Registrierung, das Programm sucht jedoch weiterhin nach Daten gemäß der alten Adresse und dieser Speicher wurde möglicherweise neu zugewiesen.Andererseits hat Wiz auch unabhängig voneinander zwei Schwachstellen gefunden. Sobald sich die PHP-Version oder die Betriebsumgebung ändert, kann der ursprüngliche Angriff unwirksam werden und das Modell muss analysiert und zum Absturz gebracht, angepasst und überprüft werden.
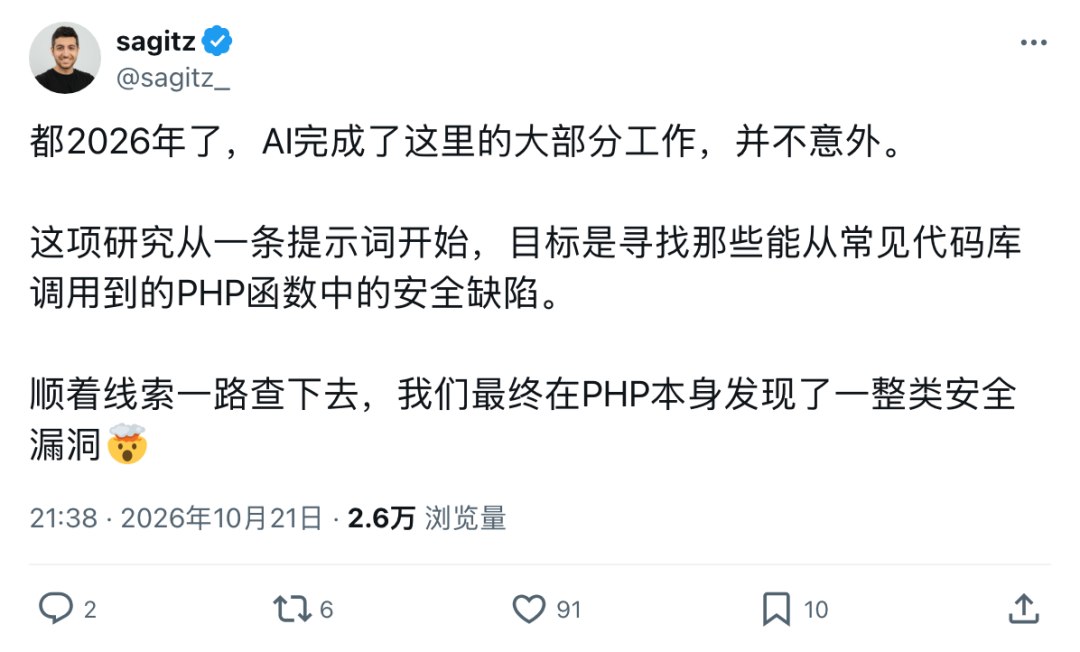
Wiz-Forscher Sagi Tzadik schrieb auf X:
"
KI
Erledigt hier die meiste Arbeit. ”
Führen Sie eine Operation an der PHP-Engine durch
Zwei Monate geheime Reparaturen
Es dauerte ein paar Tage, den Angriffspfad zu finden, aber die Vorbereitung der Reparatur dauerte zwei Monate.
Dieses Mal übernahm OpenAI die Führung bei der Koordinierung des Fixes und die PHP-Betreuer leiteten den Fix. Allerdings beeinträchtigen zwei Schwachstellen die Speicherverwaltung und Fehlerbehandlung der Engine, indem sie den unmittelbaren Angriffspfad blockieren, und ähnliche Probleme können an anderer Stelle auftreten. Bei einer Überarbeitung der darunter liegenden Schicht muss sichergestellt werden, dass alte Programme und Erweiterungen weiterhin lauffähig sind.
Die PHP Foundation sagte, das Team habe Tag und Nacht koordiniert, sogar am Wochenende. Patches müssen auf mehreren Versionen getestet werden, von Herausgebern gepackt und von Sicherheitsanbietern geschützt werden.
Schließlich änderte PHP sogar den Zeitpunkt der Arbeitsunterbrechung.
Das gepatchte PHP hat zwei Speicherlimits.
Soft-Limit erreicht
Warten Sie mit der Verarbeitung, bis das Programm einen sicheren Ort erreicht, um zu vermeiden, dass halbfertige Daten zurückbleiben. Erreichen einer höherenharten Grenze
Lassen Sie den Prozess beenden und verhindern Sie, dass der gefährliche Zustand weiterhin verwendet wird.In den letzten 48 Stunden wurden nach und nach Geheimnisse preisgegeben, und der Angriff kam zuerst
Alle Parteien einigten sich ursprünglich darauf, es am 22. Oktober um 22 Uhr zu veröffentlichen.
Aber gegen 23 Uhr am 20. kursierten plötzlich zwei Schwachstellennummern im Internet, gemischt mit der falschen Veröffentlichungszeit und einem perfekten Wert von 10. Zu diesem Zeitpunkt waren es weniger als 48 Stunden bis zur ursprünglichen Veröffentlichung.
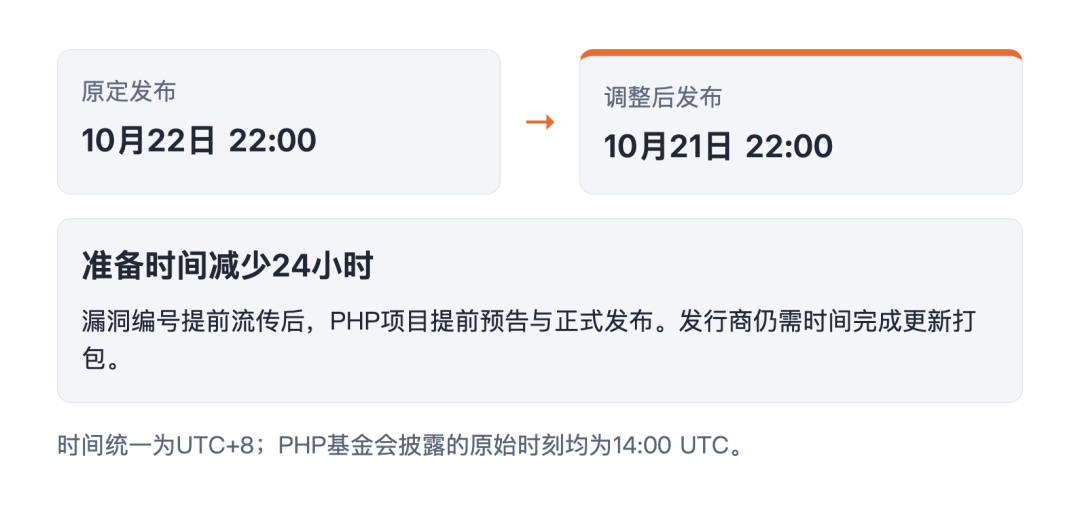
Am 21. um 3:30 Uhr morgens veröffentlichte das PHP-Team eine Vorabmitteilung, in der
die offizielle Veröffentlichung um ganze 24 Stunden vorverlegt wurde
.Aber nur weil die Benachrichtigung gesendet wird, bedeutet das nicht, dass das Update installiert werden kann. Herausgeber verpacken immer noch, und wenn sie fortgeschritten sind, wissen Benutzer, dass sie in Gefahr sind, erhalten aber keine Updates, die einfach zu installieren sind.
Der Trailer wurde vor etwa einer halben Stunde veröffentlicht und das Video zur Demonstration des Angriffs fehlte ebenfalls.
Die PHP Foundation hat überprüft und festgestellt, dass Calif fälschlicherweise eine Angriffsdemonstration gesendet hat. Das Video wurde schnell gelöscht, es wurden jedoch Kopien in Umlauf gebracht.
Am Nachmittag des 21. wurde sogar das reparierte Build-Image vorab veröffentlicht. Nachdem Chainguard diese Bilder veröffentlicht hat, kann die Außenwelt die alten und neuen Codes vergleichen und daraus schließen, wo die Schwachstellen liegen.
Am selben Tag um 15:43 Uhr postete Dane Knecht, Chief Technology Officer von Cloudflare, auf X:
Es wurden frühe Angriffe beobachtet.
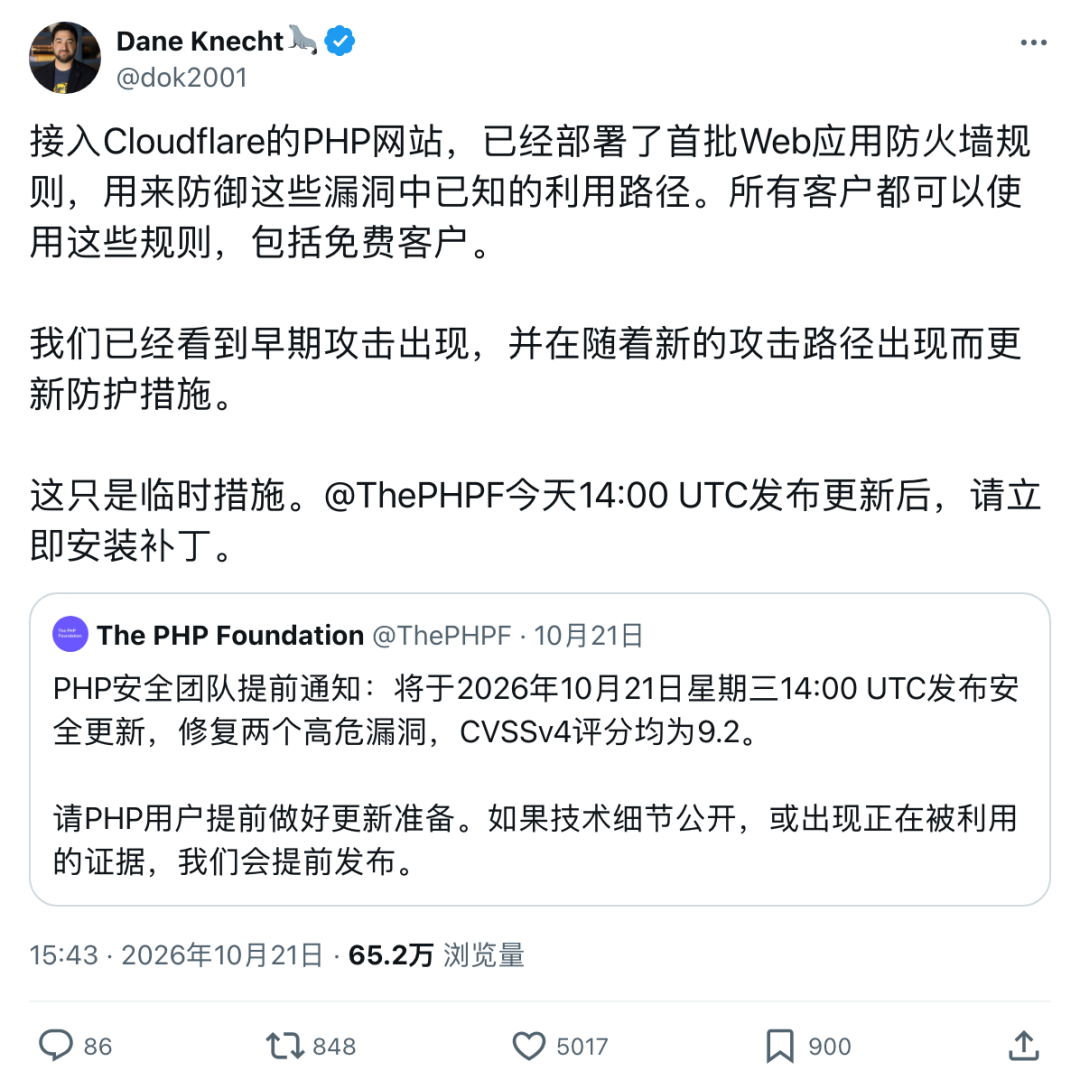
Als er postete, war die Veröffentlichung des Patches nicht vor 22 Uhr an diesem Abend geplant.
Der Angriff ist gekommen und es sind noch mehr als sechs Stunden bis dahin.
Cloudflare gab später bekannt, dass Angreifer bereits Anfragen änderten, um Schutzregeln zu umgehen.
Cloudflare hat mit seiner Web Application Firewall Schutz für kostenlose und kostenpflichtige Kunden bereitgestellt, aber Dane betonte, dass
dies nur eine vorübergehende Maßnahme ist und installiert werden muss, sobald Patches herauskommen
.Am Abend des 21.,
PHP8.5.12, 8.4.27, 8.3.36 und 8.2.35
Endlich veröffentlicht. Das PHP-Team hat außerdem minimale Quellcode-Korrekturen für 7.4, 8.0 und 8.1 für Herausgeber und langfristige Supportdienste zur Erstellung von Update-Paketen vorbereitet.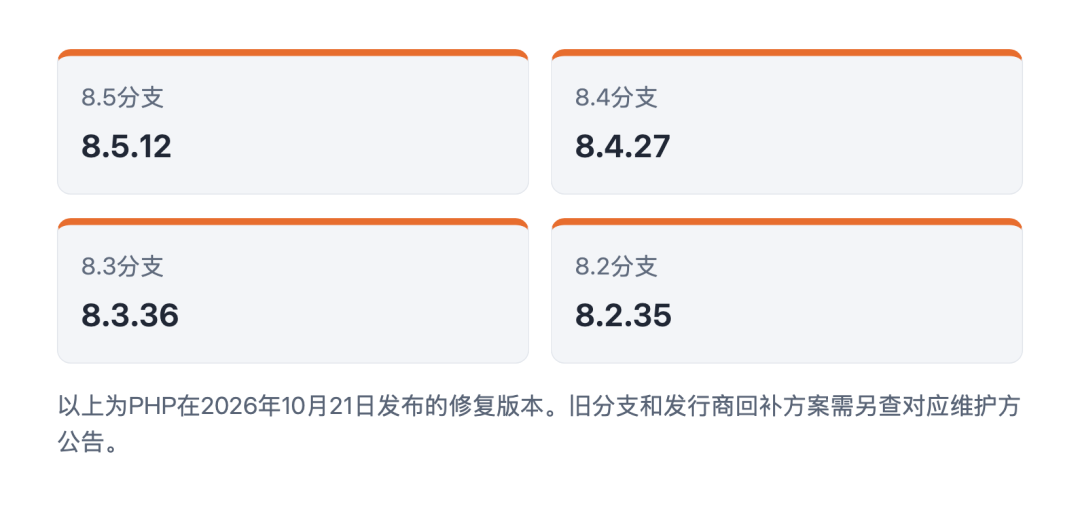
OpenAI-Vorschau
Weitere größere Sicherheitslücken stehen noch bevor
Am 22. um 0:35 Uhr veröffentlichte OpenAI eine weitere Codex-Prüffähigkeit, um Website-Betreibern dabei zu helfen, die PHP-Version zu überprüfen, um festzustellen, ob sie möglicherweise betroffen ist.
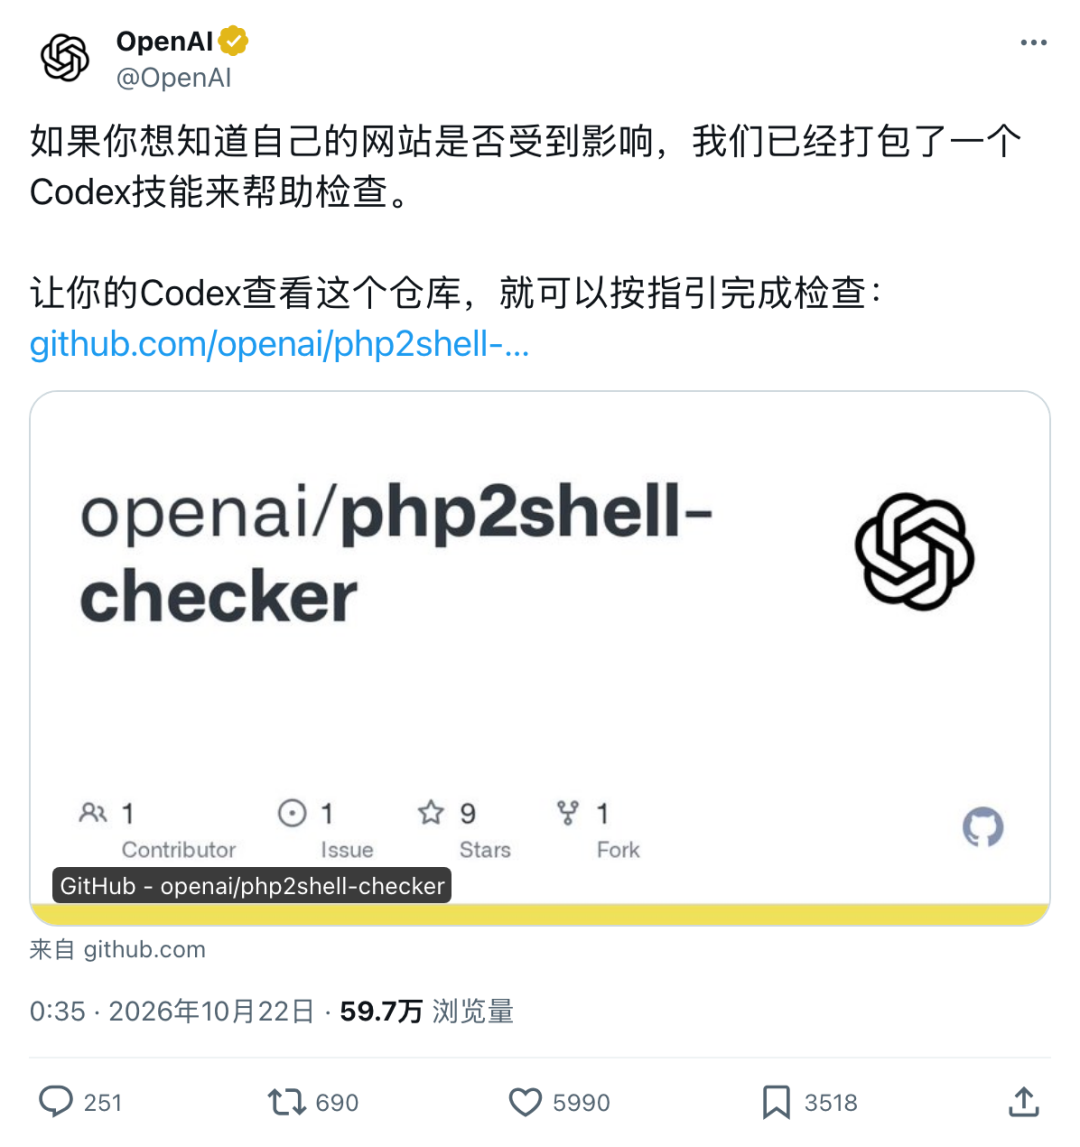
Es überprüft die PHP-Version und kann das Upgrade für die Website nicht abschließen; Wenn es die Version nicht einmal überprüfen kann, kann es auf dieser Grundlage nicht als sicher angesehen werden.
Und OpenAI hat bereits angekündigt:
PHP ist nur eine der vielen großen Schwachstellen, die das Team entdeckt hat und behebt.
Es wird erwartet, dass diese Art von Entdeckungen in den kommenden Monaten erheblich zunehmen wird!
Kommentare