Zusammenfassung:
Das Google Threat Intelligence Team enthüllte kürzlich auf einer Sicherheitskonferenz, dass Sicherheitsforscher von Mandiant, einer Google-Tochtergesellschaft, sich heimlich in die Kern-Chat-Gruppe des Hacker-Teams TeamPCP eingeschlichen hatten und weiterhin die groß angelegten Supply-Chain-Angriffe des Hacker-Teams gegen das Open-Source-Software-Ökosystem überwachten. Da es verdeckt ist, hat es natürlich auch den Vorteil, verdeckt zu sein. Bevor der Hacker den Angriff startete, hatte Google die betroffenen Unternehmen und Cloud-Dienstleister bereits im Vorfeld beim Umgang mit den gestohlenen Zugangsdaten unterstützt.
Erstellen Sie einen virtuellen Charakter, um das Vertrauen von Hackern zu gewinnen:
Dieser Sicherheitsforscher wurde von Google beauftragt, in einer Hackergruppe zu lauern. Zu diesem Zweck verbrachte das Team Zeit damit, einen virtuellen Charakter zu entwickeln und mit einem Hacker zu interagieren, um Vertrauen aufzubauen. Der Hacker wurde eingeladen, dem TeamPCP-Team beizutreten. Aufgrund dieser Vertrauensebene wurde auch der Undercover-Analyst des Google-Teams erfolgreich aufgenommen und in die Kern-Chat-Gruppe aufgenommen.
Diese Kern-Chat-Gruppe besteht aus 12 Personen, die hauptsächlich über den Fortschritt des Angriffs, erfolgreich gestohlene Daten und die Entwicklung nachfolgender Erpressungspläne diskutieren. Der von TeamPCP entwickelte Wurm kann in kurzer Zeit eine große Anzahl von Anwendungen infizieren, vertrauliche Unternehmensdaten stehlen und diese dann aus dem Unternehmen erpressen. Zahlt das Unternehmen das Lösegeld nicht, können die sensiblen Daten offengelegt werden.
Werden Sie zum Insider und stehlen Sie Hackerdaten und benachrichtigen Sie AWS, um die durchgesickerten Anmeldeinformationen zu widerrufen:
In diesem Angriffs- und Verteidigungskampf spielte ein Analyst des Google-Sicherheitsteams die Rolle eines Insiders. Der Analyst stellte fest, dass Hacker eine große Anzahl von Benutzernamen, Passwörtern und Zugangsdaten zentral auf dem Server gespeichert hatten. Relevante Hinweise wurden dem Google-Sicherheitsteam gemeldet. Das Google-Sicherheitsteam hat die betroffenen Unternehmen nicht einzeln benachrichtigt (da dies zu ineffizient war), sondern sich direkt an Amazon AWS gewandt, um alle kompromittierten Anmeldeinformationen stapelweise zu widerrufen.
Nachdem die Sperrung des Zertifikats abgeschlossen war, begann Google, E-Mails an das Opferunternehmen zu senden, um dem Opferunternehmen dabei zu helfen, die Rotation der Anmeldeinformationen schnell abzuschließen und die Zugriffsrechte zu verschärfen, sodass Hacker nicht länger auf die internen Einrichtungen des Opferunternehmens zugreifen und über die durchgesickerten Anmeldeinformationen keine Daten stehlen können. Verdeckte Analysten waren nie an der Durchführung des Angriffs beteiligt und die verdeckte Operation half Google dabei, mehr interne Informationen über TeamPCP zu sammeln.
Die Verhaftung von zwei Kernmitgliedern steht ebenfalls im Zusammenhang mit der verdeckten Ermittlung:
Es ist erwähnenswert, dass Google offengelegt hat, dass verdeckte Analysten den Strafverfolgungsbehörden Hinweise zu mutmaßlichen Mitgliedern übermittelt haben, die auf operativen Fehlern von Hackern in internen Chatgruppen beruhten. Es ist zu beachten, dass TeamPCP-Mitglieder auch über das Internet kommunizieren. Diese Mitglieder sind über verschiedene Länder verstreut und kennen die wahre Identität des anderen nicht.
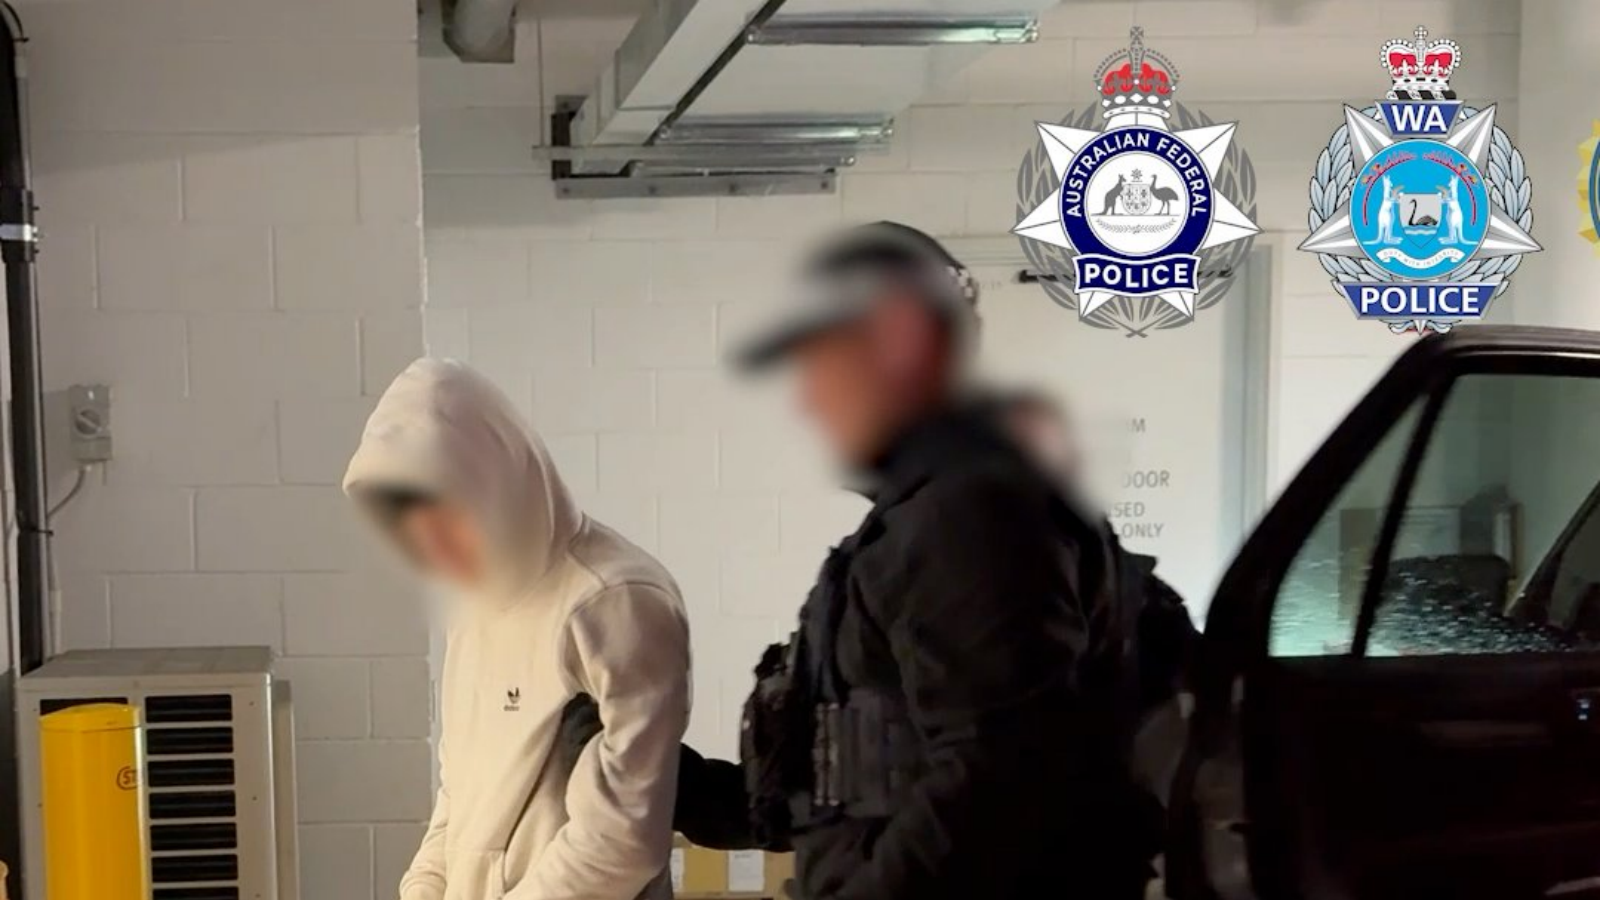
Das FBI und die australische Polizei haben zuvor zusammengearbeitet, um zwei Kernmitglieder von TeamPCP in Australien zu verhaften. Obwohl Google keine näheren Angaben machte, besteht eine hohe Wahrscheinlichkeit, dass die Festnahme dieser beiden Kernmitglieder mit verdeckten Analysten zusammenhängt.
Kommentare