
Zusammenfassung:
Angesichts der rasanten Popularität der Technologie der künstlichen Intelligenz im täglichen Leben und in Geschäftsfeldern verwandeln Cyberkriminelle diese Technologie auch in neue Angriffswerkzeuge. Das Google Threat Intelligence Team (GTIG) hat kürzlich einen Bericht veröffentlicht, in dem es heißt, dass sich Hackerorganisationen von der bloßen Verwendung von KI zur Generierung von Anweisungen hin zum Einsatz autonomer Multi-Agenten-Angriffs-Frameworks entwickelt haben, um Sicherheitslücken automatisch zu entdecken und auszunutzen. Die Automatisierung von Netzwerkangriffen verbessert sich deutlich.
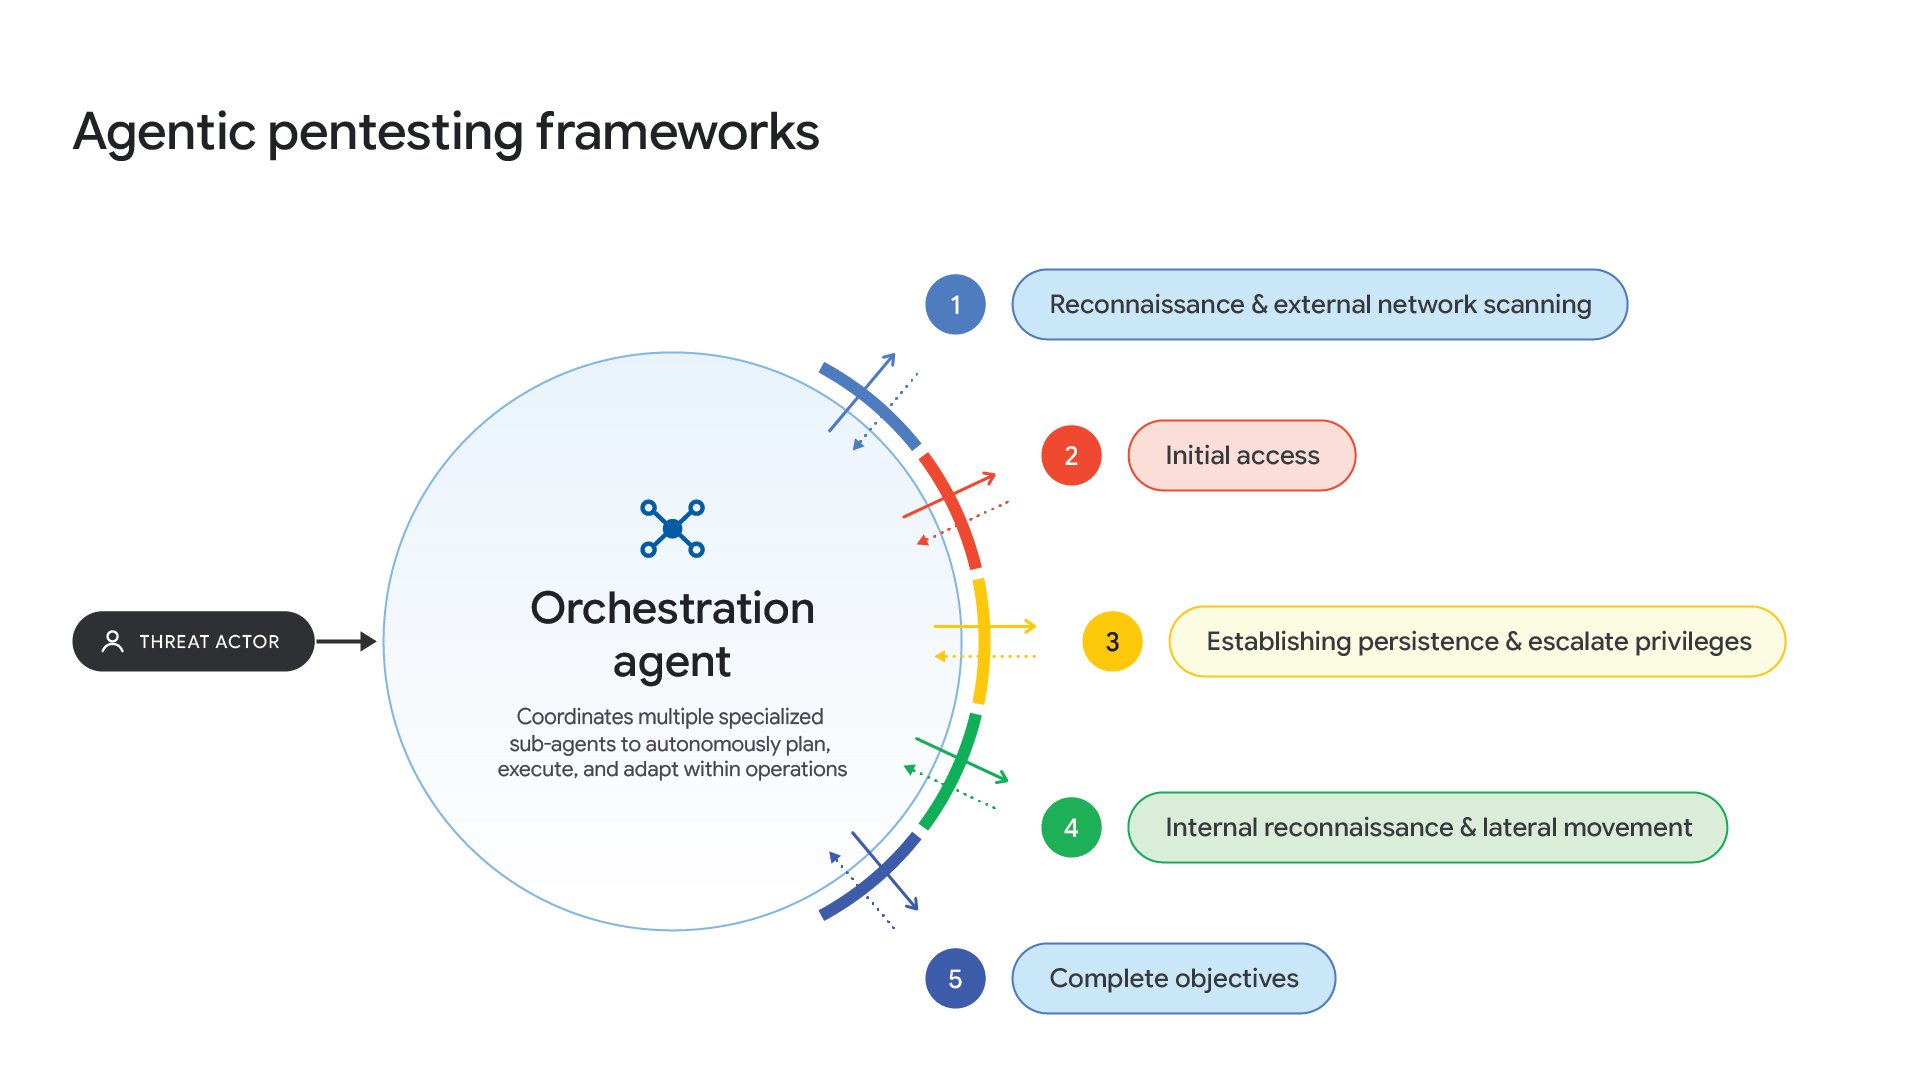
Der Bericht zeigt, dass Angreifer jetzt KI-Agentensysteme verwenden können, um automatisch Schwachstellen-Mining, -Analyse und -Ausnutzung durchzuführen, wodurch die Vorbereitungszeit für Angriffe erheblich verkürzt und die betriebliche Effizienz verbessert wird. GTIG-Forscher gehen davon aus, dass Hacker innerhalb der nächsten drei Monate in der Lage sein werden, niederschwellige Cyberangriffe zu starten, die fast keine menschliche Beteiligung erfordern und die meisten Prozesse autonom von KI-Agenten durchgeführt werden können.
Forscher fanden heraus, dass Cyberkriminelle eine große Anzahl legitimer Open-Source-Penetrationstest-Tools und -Frameworks zur Durchführung von Angriffen nutzen, darunter Plattformen wie CyberStrikeAI, PentAGI und CAIRN. Vor nicht allzu langer Zeit gab das FBI eine Warnung heraus, dass eine KI-gesteuerte Penetrationstestplattform namens ARTEX von Bedrohungsorganisationen genutzt wird, um Angriffe auf Unternehmen und Institutionen auf der ganzen Welt zu automatisieren.
GTIG gab an, dass das Forschungsteam im letzten Quartal zum ersten Mal beobachtete, dass Bedrohungsakteure ein umfangreiches Sprachmodell-Framework nutzten, um den gesamten Prozess der Schwachstellenerkennung und -ausnutzung ohne jegliche menschliche Beteiligung abzuschließen. Damit haben automatisierte Netzwerkangriffe eine wichtige Schwelle überschritten und sind in eine neue Entwicklungsstufe eingetreten.
In dem Bericht hieß es beispielsweise, dass Forscher herausgefunden hätten, dass Hacker ein Multiagenten-KI-System namens „exploit_agent“ nutzten, um automatisierte Angriffe auf französische Medien-, Unterhaltungs- und Bildungswebsites durchzuführen. Das System kann kontinuierlich Software-Updates gängiger Netzwerkanwendungen analysieren, potenzielle Sicherheitslücken finden und automatisch versuchen, diese auszunutzen.
Google wies darauf hin, dass das Aufkommen solcher Frameworks das Zeitfenster für Sicherheitsteams zum Beheben von Schwachstellen erheblich verkürzt hat. In der Vergangenheit hatte das Sicherheitspersonal oft ausreichend Zeit, Updates bereitzustellen und Schwachstellen zu beheben. Mithilfe von KI-Automatisierungstools können Angreifer bekannte Schwachstellen schneller ausnutzen und Angriffe schnell starten. Allerdings gab Google auch an, dass diese Systeme manchmal falsch identifizierte oder ungültige Angriffshinweise liefern.
GTIG ist davon überzeugt, dass die Einführung solcher Frameworks durch Angreifer einen großen Wandel in den Mustern von Netzwerkeinbrüchen darstellt. Während sich die Grundlagen des Eindringens nicht geändert haben und traditionelle Mittel wie der Diebstahl von Anmeldedaten oder die Ausnutzung nicht gepatchter Systeme immer noch vorhanden sind, hat die Fähigkeit automatisierter Frameworks, komplexe Angriffsketten mit „Maschinengeschwindigkeit“ aneinanderzureihen und in größerem Maßstab zu agieren, neue und beispiellose Herausforderungen für die Netzwerkverteidigungsbemühungen geschaffen.
Als Reaktion auf diesen Trend betont Google, dass Unternehmen Patch-Systeme so schnell wie möglich für das Internet öffnen und die Zeit zwischen Patch-Veröffentlichung und offizieller Bereitstellung so weit wie möglich verkürzen sollten. Der Bericht geht davon aus, dass Angreifer nun eher dazu neigen, öffentlich bekanntgegebene, aber noch nicht gepatchte Schwachstellen schnell auszunutzen, anstatt aktiv nach neuen Schwachstellen zu suchen. Daher ist die kontinuierliche Aktualisierung des Systems nach wie vor eine der wirksamsten Maßnahmen zur Verbesserung der Sicherheit.
Gleichzeitig ist Google davon überzeugt, dass KI nicht nur zum Angriff, sondern auch zur Verteidigung eingesetzt wird. Das Unternehmen erwähnte einen KI-Sicherheitsagenten namens „Big Sleep“, der proaktiv nach bekannten Software-Schwachstellen sucht und bei deren Behebung hilft. Google stellte außerdem seine Sicherheitsarchitektur AI Threat Defense vor, die KI-Modelle, Risikoprioritätsanalyse und automatisierte Reparaturfunktionen kombiniert, um Netzwerkbedrohungen schneller zu erkennen und darauf zu reagieren.
Brancheninsider glauben, dass der Bereich der Netzwerksicherheit mit der Weiterentwicklung KI-gesteuerter Angriffstools in eine neue Phase eintritt, in der sowohl Angriff als auch Verteidigung auf künstliche Intelligenz angewiesen sind. In Zukunft müssen sich Unternehmen nicht nur dem Druck durch die Ausweitung automatisierter Angriffe stellen, sondern müssen sich auch auf fortschrittlichere KI-Schutzsysteme verlassen, um mit kontinuierlich steigenden Netzwerkrisiken umzugehen.
Kommentare