
Zusammenfassung:
Microsoft hat kürzlich auf Windows-Sicherheitsprobleme reagiert. Angesichts der einmaligen Behebung von mehr als 1.100 Windows-Sicherheitslücken im Oktober 2026 betonte das Unternehmen, dass dies nicht bedeute, dass die Sicherheit von Windows 11 nachlasse. Stattdessen zeigt es, dass Microsoft die Technologie der künstlichen Intelligenz nutzt, um Softwarecode in größerem Umfang und gründlicher zu untersuchen, um Sicherheitsprobleme zu entdecken und zu beheben, die in der Vergangenheit möglicherweise ignoriert wurden.
Microsoft hat jedoch auch eine Warnung herausgegeben, die Wachsamkeit verdient: Mit der Entwicklung der Technologie der künstlichen Intelligenz benötigen Angreifer möglicherweise nur noch wenige Stunden, um die von Microsoft veröffentlichten Sicherheitspatches zu analysieren, umgekehrt auf das Prinzip der Schwachstelle zu schließen und entsprechende Angriffstools zu entwickeln.
Laut Microsofts Sicherheitsupdate-Leitfaden vom Oktober 2026 wurden in diesem Monat insgesamt 1.413 CVEs (Common Vulnerabilities and Exposure Numbers) durch Microsoft-Produkte behoben, davon 1.102 durch das Windows-System selbst. Diese Zahl übertrifft die bisherigen regulären Monate bei weitem und setzt den Trend eines starken Anstiegs der Zahl der Offenlegungen von Sicherheitslücken in der zweiten Hälfte des Jahres 2026 fort.
Besonders auffällig ist der Anstieg der Zahl der Windows-Schwachstellenbehebungen. Die Zahl der von Windows jeden Monat im Jahr 2026 behobenen Schwachstellen wird im Vergleich zu 2025 deutlich zunehmen.
Davon wurden im Juli 2026 413 Artikel repariert, im August wurden 233 Artikel repariert, im September wurden 726 Artikel repariert und im Oktober stieg die Zahl auf 1.123 Artikel. Zum Vergleich: Windows hat im Oktober 2025 nur 134 Schwachstellen behoben.
Microsoft ist der Ansicht, dass diese Änderung nicht einfach als eine zunehmende Unsicherheit von Windows verstanden werden kann. In der Vergangenheit waren einige Sicherheitslücken möglicherweise lange Zeit in riesigen Codebasen verborgen und gelangten erst in den Reparaturprozess, bis externe Forscher sie entdeckten und meldeten oder Angreifer begannen, sie auszunutzen. Da Microsoft nun damit begonnen hat, künstliche Intelligenzsysteme zu nutzen, um mehr Code zu scannen und proaktiv nach potenziellen Sicherheitslücken zu suchen, ist die Zahl der entdeckten und offengelegten Schwachstellen natürlich gestiegen.
Nuno Costa, Leiter der Windows Service and Delivery-Abteilung von Microsoft, sagte, dass die Anzahl der Schwachstellen allein nicht vollständig das Sicherheitsniveau des Betriebssystems widerspiegele. Noch wichtiger ist, dass Unternehmen rechtzeitig Schwachstellen erkennen, Probleme beheben und Sicherheitsmaßnahmen für Benutzergeräte ergreifen können.
Microsoft betonte außerdem, dass die öffentliche Offenlegung von Informationen zu Sicherheitslücken nicht einfach nur eine Erhöhung der Sicherheitsrisiken darstellt, sondern es Sicherheitsforschern und IT-Managern in Unternehmen ermöglicht, das Ausmaß der Auswirkungen, den Schweregrad und die Reparaturmethoden der Sicherheitslücke genauer zu verstehen, um gezielte Schutzmaßnahmen zu ergreifen.
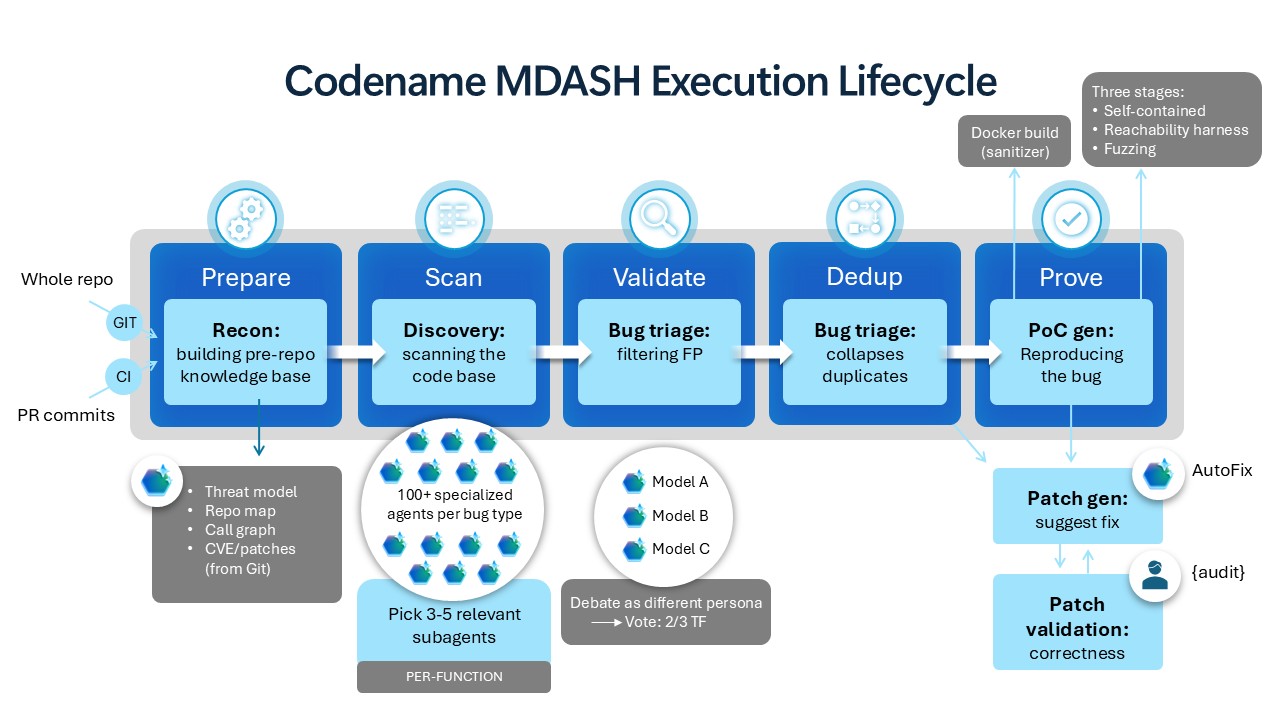
Um die Effizienz der Schwachstellenerkennung zu verbessern, setzt Microsoft in großem Umfang ein Sicherheitsscansystem mit künstlicher Intelligenz namens MDASH ein. Das System kombiniert das Microsoft-eigene Sicherheitsmodell sowie Partnertechnologien wie Anthropic Mythos und verwendet einen speziell entwickelten KI-Agenten, um potenzielle Schwachstellen zu finden und zu überprüfen.
Künstliche Intelligenz kann nicht nur dabei helfen, Anomalien im Code zu erkennen, sondern Ingenieure auch dabei unterstützen, festzustellen, welche Windows-Versionen betroffen sind, welche Folgen die Schwachstelle haben kann und welche Reparaturmaßnahmen ergriffen werden sollten. Microsoft betonte jedoch, dass künstliche Intelligenz Sicherheitsingenieure nicht ersetzt habe und menschliche Ingenieure immer noch für die endgültige Beurteilung von Schwachstellen und Reparaturentscheidungen verantwortlich seien.
Der Einsatz künstlicher Intelligenz im Sicherheitsbereich ist jedoch ein zweischneidiges Schwert. Microsoft wies darauf hin, dass KI nicht nur Verteidigern helfen kann, Schwachstellen schneller zu entdecken, sondern auch Angreifern dabei helfen kann, nicht behobene Sicherheitslücken zu finden und sogar veröffentlichte Patches zu analysieren, um auf Probleme im Originalcode zu schließen.
In der Vergangenheit mussten Angreifer oft viel Zeit in die Untersuchung des Softwarecodes investieren, um zu verstehen, wie eine Schwachstelle funktioniert. Aber jetzt, nachdem Microsoft den Patch veröffentlicht hat, können Angreifer mithilfe von KI schnell die Codeänderungen vor und nach dem Fix vergleichen, die geänderten Teile lokalisieren und dann auf die auslösenden Bedingungen der Schwachstelle schließen.
Das bedeutet, dass Benutzergeräte nach der Veröffentlichung eines Sicherheitspatches nicht sofort automatisch sicher werden. Solange Benutzer keine Updates installiert haben, befinden sie sich möglicherweise in einer riskanten Phase, die als „Patch-Lücke“ bekannt ist.
Microsoft warnte ausdrücklich davor, dass der Prozess für Angreifer, KI zum Analysieren von Patches und zum Entwickeln von Exploits zu nutzen, nun auf Stunden statt wie bisher auf Tage oder sogar Wochen verkürzt werden könnte.
Jeremy Chapman, Leiter der Arbeit von Microsoft 365 mit Windows-Kunden, hat zuvor gewarnt, dass Unternehmen monatliche Sicherheitsupdates nicht mehr wie bisher um drei Tage oder länger verschieben sollten. Er ist davon überzeugt, dass, wenn kritische Sicherheitsupdates erst Wochen nach ihrer Veröffentlichung bereitgestellt werden, Angreifern genügend Zeit bleibt, um mithilfe von KI Schwachstellen schnell zu analysieren.
Von Microsoft veröffentlichte Diagnosedaten für Unternehmensgeräte zeigen auch, dass die Bereitstellungsgeschwindigkeit von Sicherheitsupdates immer noch nicht ideal ist. In der im August 2026 erfassten Stichprobe, zwei Wochen nach Veröffentlichung des Sicherheitsupdates, war das Update auf weniger als der Hälfte der Unternehmensgeräte installiert; Vier Wochen nach der Veröffentlichung war auf etwa einem Viertel der Geräte immer noch nicht das entsprechende Update installiert.
Das bedeutet, dass selbst wenn Microsoft die Schwachstellenbehebungen abgeschlossen hat, eine große Anzahl von Unternehmensgeräten noch über einen längeren Zeitraum bekannten Sicherheitsrisiken ausgesetzt sein kann.
Microsoft hofft daher, dass Unternehmen ihre traditionellen Update-Management-Strategien ändern und Sicherheitsupdates nicht länger als routinemäßige Wartungsaufgaben betrachten, die langsam und in einem festen Zyklus bereitgestellt werden können. Stattdessen sollten sie die tatsächliche Bereitstellungszeit nach der Reparatur von Schwachstellen in das gesamte Sicherheitsmanagementsystem einbeziehen.
Es ist erwähnenswert, dass das Sicherheitsupdate vom Oktober 2026 auch eine Schwachstelle zur Umgehung der Windows Shell-Sicherheitsfunktion enthält, die ausgenutzt werden kann und die Nummer CVE-2026-96951 hat. Darüber hinaus wurde eine Sicherheitslücke bei der Umgehung von .NET Framework-Sicherheitsfunktionen öffentlich bekannt gegeben.
Microsoft geht davon aus, dass sich das Sicherheitsmanagement in Zukunft zunehmend auf die Risikopriorität verlassen wird, anstatt die Reihenfolge von Updates einfach anhand der Anzahl der Schwachstellen festzulegen. Unternehmen sollten dem Schutz von Geräten, die eine direkte Verbindung zum Internet herstellen, der Authentifizierungsinfrastruktur und Systemen, die kritische Daten speichern, Priorität einräumen.
Für normale Windows 11-Benutzer ist die Botschaft, die dieser Vorfall vermittelt, relativ einfach: Die steigende Zahl der von Microsoft behobenen Schwachstellen bedeutet nicht, dass das System anfälliger werden muss, aber die Aktualität von Sicherheitsupdates wird wichtiger denn je.
Vor allem wenn KI die Schwachstellenforschung und die Entwicklung von Angriffstools beschleunigen kann, können Benutzer, wenn sie Systemaktualisierungen über einen längeren Zeitraum verzögern, zulassen, dass bereits offengelegte Sicherheitslücken zu Einstiegspunkten für Angriffe werden. Microsoft empfiehlt Benutzern, monatliche kumulative Sicherheitsupdates so bald wie möglich zu installieren und die Patch-Bereitstellung nicht ohne triftigen Grund über längere Zeiträume hinauszuzögern.
Diese Änderung bedeutet auch, dass die Netzwerksicherheit in eine neue Phase eintritt. Künstliche Intelligenz verbessert gleichzeitig die Effizienz von Softwareherstellern bei der Entdeckung von Schwachstellen und von Hackern bei der Ausnutzung von Schwachstellen, und die Angriffs- und Verteidigungszyklen zwischen den beiden Parteien wurden stark komprimiert. Das Sicherheitsniveau von Betriebssystemen wird in Zukunft nicht nur davon abhängen, wie viele Schwachstellen Hersteller entdecken können, sondern auch davon, wie schnell der gesamte Prozess von der Schwachstellenerkennung über die Patch-Veröffentlichung bis zur endgültigen Bereitstellung auf jedem Gerät abgeschlossen werden kann.
Kommentare