Zusammenfassung:
Viele Netzwerksicherheitsbehörden haben kürzlich Notfallwarnungen herausgegeben und darauf hingewiesen, dass sich eine neue Social-Engineering-Netzwerkangriffsmethode namens „ClickFix“ schnell auf der ganzen Welt verbreitet. Diese Angriffsmethode umgeht geschickt die herkömmlichen Erkennungs- und Tötungsmechanismen für das Herunterladen bösartiger Dateien und E-Mail-Anhänge. Durch die Fälschung äußerst realistischer Systemfehler-Popups auf Mainstream-Websites werden Windows- und Mac-Benutzer dazu verleitet, aktiv Systemterminals zu öffnen und bösartige Anweisungen einzufügen und auszuführen, wodurch ein verdeckter Einbruch erzielt wird, der „dem Opfer ermöglicht, sein eigenes Gerät zu hacken“.
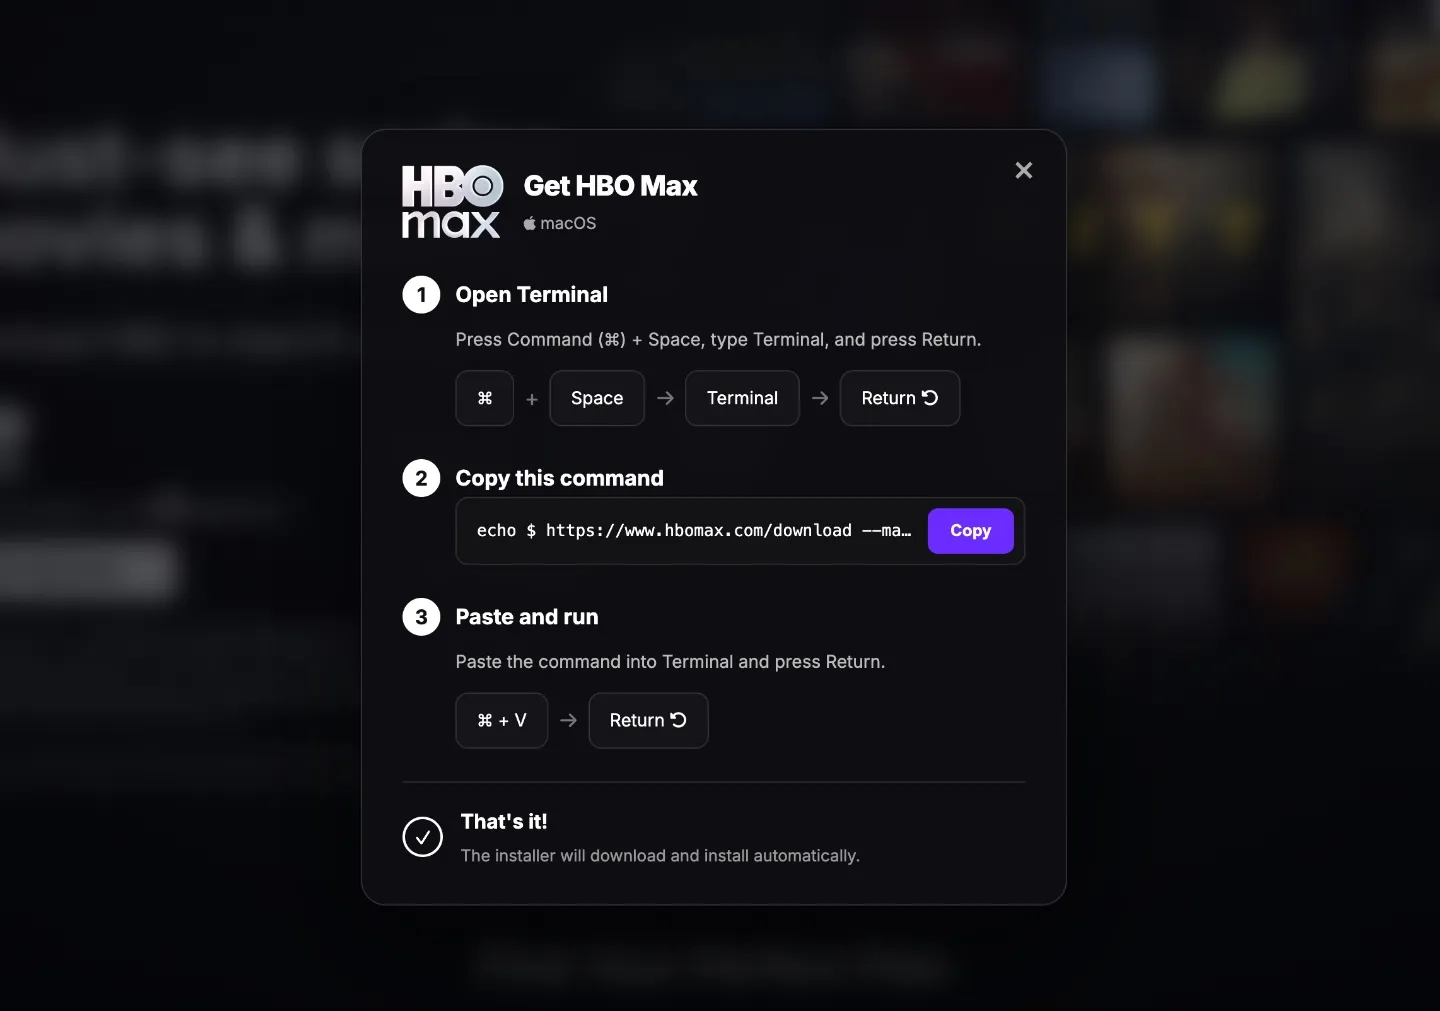
Im Gegensatz zur herkömmlichen Methode, Virendateien stillschweigend direkt über betrügerische Links herunterzuladen, besteht der Kern des ClickFix-Angriffs darin, das Vertrauen des Opfers in häufige Browserfehler auszunutzen. Angreifer dringen in der Regel zunächst in die Werbe-Plug-ins regulärer Websites ein oder schleusen bösartige Skripte ein. Wenn Benutzer diese manipulierten Webseiten besuchen, werden auf der Seite plötzlich gefälschte Eingabeaufforderungen wie „Google Chrome ist abgestürzt“, „Authentifizierung zwischen Mensch und Computer bei Cloudflare fehlgeschlagen“ oder „Ausnahme bei der System-DNS-Auflösung“ angezeigt. Um den Eindruck technischer Compliance zu erwecken, wird im Popup-Fenster behauptet, dass es sich um ein Routineproblem handele, das schnell behoben werden könne, und Benutzern eine Reihe sogenannter „Ein-Klick-Reparaturschritte“ angezeigt.
Sobald das Opfer leichtgläubig ist und auf der Benutzeroberfläche auf die Schaltfläche „Code kopieren“ klickt, wird ein stark verschleiertes Base64-codiertes Skript stillschweigend in die Zwischenablage geschrieben. Anschließend weist das Eingabeaufforderungsfeld Windows-Benutzer Schritt für Schritt an, die Tasten „Win + R“ zu drücken, um das Ausführungsfenster aufzurufen und PowerShell zu öffnen, oder weist Mac-Benutzer an, das Terminal zu öffnen, den Code direkt einzufügen und zum Ausführen die Eingabetaste zu drücken. Da der Code während des gesamten Vorgangs persönlich vom Benutzer mit der höchsten Autorität ausgelöst wird, werten die meisten Antivirensoftware- und Standard-Download-Schutzstrategien, die in das Betriebssystem integriert sind (z. B. Gatekeeper von macOS oder Windows SmartScreen), ihn häufig nicht als externen illegalen Download und werden vollständig umgangen.
Sicherheitsforscher haben analysiert, dass das System, sobald diese verschleierten Befehle im Terminal ausgeführt werden, stillschweigend eine Verbindung zu dem vom Angreifer im Hintergrund gesteuerten Remote-Server herstellt, den Geheimnisse stehlenden Trojaner (Infostealer) schnell herunterlädt und bereitstellt. Angreifer können damit nicht nur nach Kontopasswörtern, Kryptowährungs-Wallet-Schlüsseln, sitzungsübergreifenden Cookies und im Browser gespeicherten Zwei-Faktor-Authentifizierungs-Tokens suchen, sondern auch einen dauerhaften Hintertürzugriff auf das System einrichten und noch weiter in das lokale Netzwerk des Opfers eindringen, um Ransomware zu verbreiten. Noch schwerwiegender ist, dass Hackergruppen mit der Entwicklung plattformübergreifend kompatibler Angriffstools angepasste AppleScript- und Shell-Exploit-Ketten für macOS geschrieben haben, wodurch auch das Mac-Ökosystem, das in der Vergangenheit als relativ sicher galt, ernsthaften Bedrohungen ausgesetzt ist.
Als Reaktion auf diese neue Bedrohung, die weitgehend auf psychologischer Manipulation und nicht auf der herkömmlichen Ausnutzung von Schwachstellen beruht, betonen Sicherheitsexperten, dass kein formelles Technologieunternehmen, kein Browserentwickler oder Website-Verifizierungsdienst von Endbenutzern verlangen wird, manuell ein Systemterminal zu öffnen oder ein Fenster auszuführen, um Webbrowserfehler zu beheben. Die IT-Verwaltungsabteilungen von Unternehmen sollten umgehend Terminalschutzrichtlinien konfigurieren, um die Befehlszeilenausführungsrechte von Benutzern ohne Administratorrechte einzuschränken. Wenn einzelne Benutzer mit einem Popup-Fenster konfrontiert werden, in dem behauptet wird, dass „das Kopieren eines Skripts Netzwerk- oder Browserfehler beheben kann“, sollten sie wachsam bleiben und die Webseite sofort schließen und nicht blind Anweisungen aus unbekannten Quellen im Terminal ausführen.
Kommentare