Zusammenfassung:
Letzte Woche wurde der erste Jailbreak-Exploit für die Nintendo Switch 2 öffentlich online gestellt. Auch wenn es sich nur um einen angebundenen Exploit handelt, machen die Möglichkeiten, die er eröffnet, diese Veröffentlichung dennoch spannend. Wenige Tage später wurde die Schwachstelle in die Praxis umgesetzt: Ein Benutzer soll eine zentrale Schwachstelle des Systems behoben haben, während ein anderer bekannter Hacker eine offene Schwachstelle entwickelt haben soll, die zu weiteren spannenden neuen Entwicklungen führen könnte.
X-Plattform-Benutzer @byizmysh hat ein neues Video geteilt, das zeigt, wie YouTube auf der Nintendo Switch 2 läuft. Das Projekt soll auf dem Open-Source-Projekt VacuumTube basieren; VacuumTube ist ein Open-Source-Client, der eine leichte „TV-Version von YouTube“-Erlebnis zurückbringen soll und auf der Konsole mit Hilfe einer kürzlich veröffentlichten Jailbreak-Lösung von Sammy Hajhamid (Benutzername Pepsipu) läuft. Der Benutzer scherzte auch, dass das gesamte Programm „offensichtlich in Brainfuck geschrieben“ sei und „fragt mich nicht, warum ich BASIC nicht mehr verwende“, als er das Video veröffentlichte, zusammen mit den Hashtags #Switch2, #Jailbreak, #Homebrew und #ns2jb.
Für einige Nutzer ist es vielleicht nicht so aufregend, eine funktionierende YouTube-App auf Switch 2 laufen zu lassen, andere Entwicklungen jedoch nicht. Es heißt, dass der erste Stapel von Switch 2-Spieldateien und RomFS-Archiven mit dem Export (Dumping) begonnen wurde, wobei der früheste die Betaversion von „The Duskbloods“ und die Ressourcenmaterialien von „Mario Kart World“ (Mario Kart World) betraf. Dieser Inhalt wurde jedoch noch nicht überprüft, da Nintendo sofort Maßnahmen ergreifen wird, sobald er öffentlich geteilt wird. Sollten sich diese Neuigkeiten jedoch bestätigen, wird diese Möglichkeit des Zugriffs auf das Dateisystem den Weg für die Mod-Entwicklung von Switch 2-Spielen ebnen und möglicherweise auch dazu beitragen, die Entwicklung der ersten inoffiziellen nativen PC-Ports voranzutreiben.
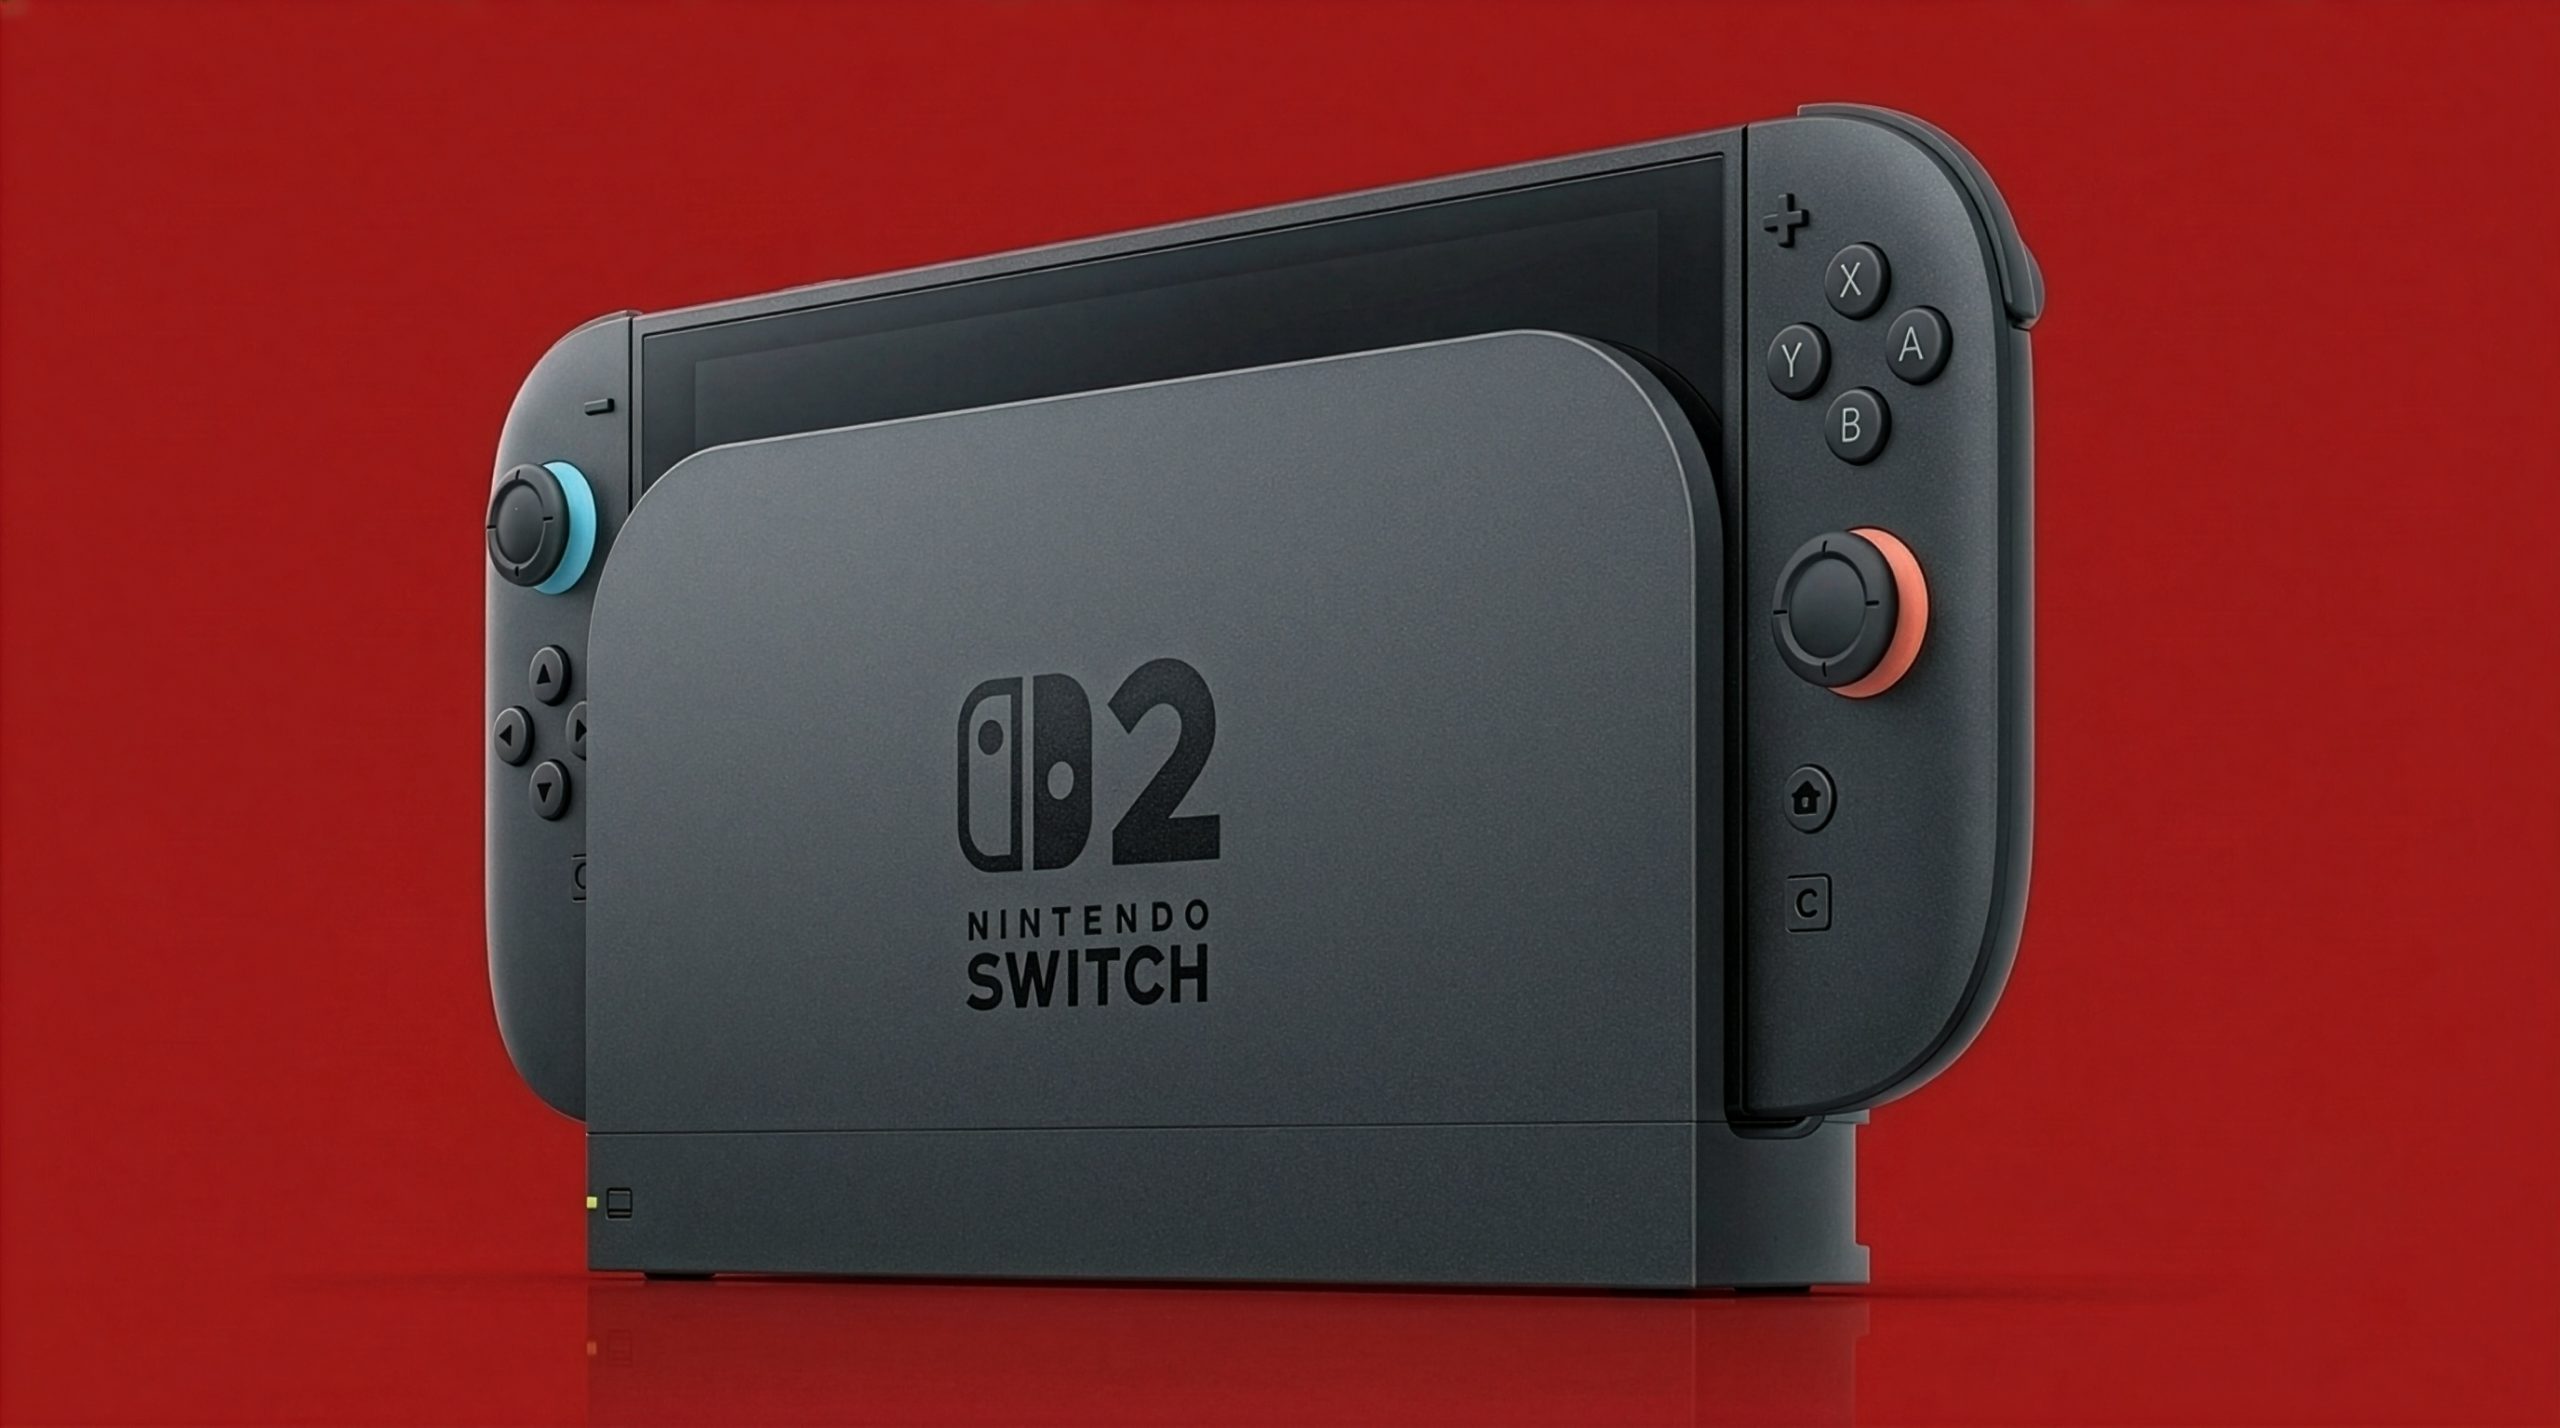
Was der aufstrebenden Homebrew-Community wirklich einen enormen Schub geben wird, ist die Entwicklung eines Tetherless-Switch-2-Exploits, und es sieht so aus, als ob so etwas bereits auf dem Weg ist. Es wird gesagt, dass Gezine, ein bekannter Sicherheitsforscher und Host-Homebrew-Softwareentwickler, das Konzept einer nicht verkabelten Sicherheitslücke vorgeschlagen und einen Installer entwickelt hat, der die gesamte Exploit-Kette in die Sicherungsdaten einbetten kann, sodass sie beim nächsten Booten des Computers ausgelöst werden kann. Dies ermöglicht den Zugriff auf Userland-Ebene, sodass Benutzer Homebrew-Software und Emulatoren auf sehr bequeme Weise auf dem Host ausführen können.
Da das Homebrew-Ökosystem der Switch 2 noch in den Kinderschuhen steckt, ist es faszinierend zu sehen, wie es mit der Veröffentlichung des ersten Fehlers fast über Nacht zum Leben erwacht. Wenn man bedenkt, was einige Benutzer mit modifizierten Original-Switches erreicht haben, stehen Switch 2-Besitzern, die bereit sind, die Grenzen zu überschreiten, die Nintendo für diese Konsolengeneration gesetzt hat, zweifellos spannende Zeiten bevor.
Kommentare