
Zusammenfassung:
Die PHP Foundation veröffentlichte am 24. Oktober eine Ankündigung, in der sie das Risiko einer Sicherheitslücke zur Remotecodeausführung mit der Nummer CVE-2026-115560 offenlegte. Diese Schwachstelle wird jedoch vorerst nicht durch die Veröffentlichung einer neuen Version behoben, da die Schwachstelle das Auslösen einer bestimmten Kombination aus Konfiguration und Anwendungscode erfordert, was bedeutet, dass der Schaden relativ nicht so hoch ist.
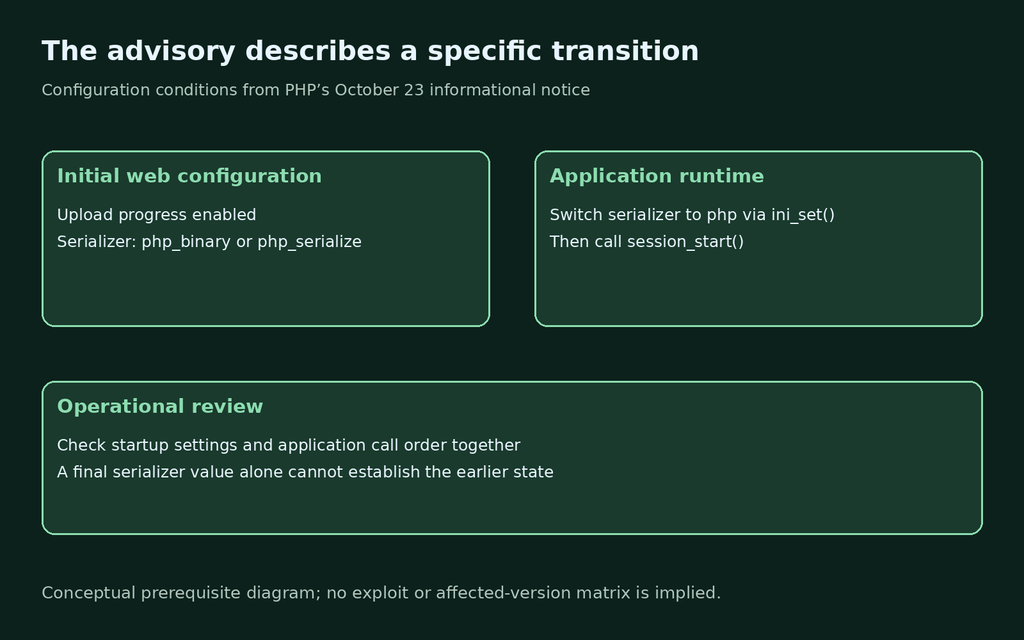
Nach der derzeit bekannten Situation muss diese Schwachstelle mehrere Bedingungen gleichzeitig erfüllen, um ausgelöst zu werden: Die Anwendungskonfiguration setzt session.serialize_handler auf php_binary oder php_serialize, schaltet es dann zur Laufzeit über ini_set() auf php um und ruft nach dem Wechsel session_start() auf. Gleichzeitig muss auch session.upload_progress.enabled aktiviert werden.
session.serialize_handler wird verwendet, um das von PHP beim Lesen und Schreiben von Sitzungsdaten verwendete Serialisierungsformat zu steuern. PHP sagt, dass die Anwendung weiterhin die Upload-Fortschrittsfunktion verwenden kann, wenn sie während der Ausführung nicht auf diesen Prozessor wechselt. Beamte bewerten diese Konfigurationskombination als eine relativ seltene Situation in tatsächlichen Anwendungen.
Vorübergehender Abhilfeplan:
Die neueste Sicherheitslücke unterscheidet sich von der PHP2Shell-Sicherheitslücke, die zuvor in einer neuen PHP-Version behoben wurde. Da die auslösende Methode dieser Schwachstelle relativ selten ist, stellt die PHP Foundation vorübergehend eine Abhilfelösung für potenziell betroffene Entwickler bereit. Später wird eine neue Version veröffentlicht, um das Problem vollständig zu beheben.
Die PHP Foundation empfiehlt betroffenen Benutzern, session.upload_progress.enabled auf 0 zu setzen und diese Einstellung beizubehalten, bis eine reguläre Version mit dem Fix installiert wird. Umgebungen, in denen der Upload-Fortschritt zuvor deaktiviert wurde, müssen keine wiederholten Anpassungen vornehmen.
Kommentare