
Zusammenfassung:
Laut CCTV News ist es in vielen Provinzen Chinas zu jüngsten Vorfällen gekommen, bei denen Benutzerzugriffsanfragen auf ungewöhnliche Weise auf Glücksspiel-Websites weitergeleitet wurden, wodurch die Eigentumssicherheit und die normalen Internetrechte der Menschen ernsthaft beeinträchtigt wurden. Nach der Analyse nutzten die Angreifer Chinas autonome Domäne AS 402425 im Ausland, um Angriffe durchzuführen, hauptsächlich durch die Angabe falscher Routen und die Manipulation von Daten zur Domänennamenauflösung. Das Ausmaß des Schadens ist groß. Die relevanten Untersuchungsergebnisse werden hiermit bekannt gegeben, um relevanten Ländern, Einheiten und Internetnutzern auf der ganzen Welt als Referenz für die wirksame Entdeckung und Verhinderung solcher Angriffe zu dienen.
1. Netzwerkangriffsprozess
(1) Kaperung des Datenverkehrs durch Ankündigung falscher Routen. Der Angreifer registrierte falsche Quelladresspräfixe und falsche autonome Domänensätze in der Internet-Routing-Registrierung, nutzte die von ihm kontrollierten autonomen Domänen, um falsche Quelladresspräfixe und falsche Kurzpfade zu veröffentlichen, und entführte einen Teil des Datenverkehrs innerhalb Chinas.
(2) Manipulation von DNS-Auflösungsdaten im gekaperten Datenverkehr. Nachdem Angreifer den Datenverkehr gekapert haben, manipulieren sie die darin enthaltenen DNS-Auflösungsdaten. Es gibt zwei Hauptmethoden: Eine besteht darin, den DNS-Auflösungswert direkt an die Adresse der Glücksspiel-Website anzupassen. Die andere besteht darin, den DNS-Auflösungswert auf die Adresse des bösartigen DNS-Servers zu verweisen. Wenn der Benutzer die Auflösung des Domainnamens vom bösartigen DNS-Server anfordert, wird die Adresse der Glücksspiel-Website zurückgegeben.
2. Ort des Netzwerkangriffs
Durch technische Messungen wurde bestätigt, dass die Manipulation des Domainnamens in AS 402425 stattfand, einer autonomen Domain außerhalb Chinas. Diese autonome Domain wurde am 9. April 2026 von der amerikanischen Firma QOREXA LABS bei ARIN, der amerikanischen Internet Number Registration Authority, registriert. Aus der offiziellen Website der Firma geht hervor, dass sie Bitcoin-bezogene Geschäfte betreibt.
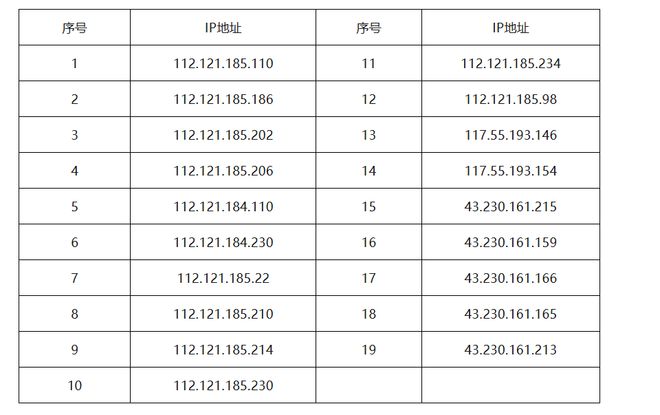
3. Einige bösartige IP-Adressen, auf die nach der Manipulation von Domänennamen verwiesen wurde
4. Vorschläge zur Prävention
Es wird empfohlen, dass relevante Länder und Einheiten auf der ganzen Welt das Risikobewusstsein stärken, rechtzeitig Untersuchungen und Beseitigung durchführen und sich auf die folgenden Präventionsmaßnahmen konzentrieren:
Regionale Internet-Registrierungsagenturen, Handelsplattformen für IP-Adressen und andere Institutionen im Zusammenhang mit Internet-Nummernressourcen sollten bösartige AS-Ressourcen wie AS 402425 umgehend überprüfen und löschen.
Netzwerkbetreiber sollten Routenfilterrichtlinien auf Grenzroutinggeräten konfigurieren, Routenankündigungen überprüfen und schädliche Routen mit AS 402425 ablehnen und löschen.
Internetplattformen sollten die Überwachung von Änderungen bei den IPs für die Auflösung von Kerngeschäftsdomänennamen, Anomalien bei DNS-Antwortnachrichten, anomalen Änderungen bei Routing-Pfaden usw. verstärken, um Hijacking-Verhalten rechtzeitig zu erkennen. Sobald ein Hijacking-Ereignis bestätigt wurde, melden Sie es rechtzeitig dem Upstream-Betreiber und fordern Sie, dass die anormale Routing-Ankündigung bearbeitet und die Hijacking-Verbindung unterbrochen wird.
Der Mehrheit der Internetnutzer wird empfohlen, ihr Risikobewusstsein zu stärken, Sicherheitsvorkehrungen zu verstärken und unnötige wirtschaftliche Verluste zu vermeiden, einschließlich:
Verwenden Sie einen verifizierten und vertrauenswürdigen öffentlichen DNS-Dienst und vermeiden Sie die Verwendung von DNS-Diensten aus unbekannten Quellen.
Wenn eine Seite zu einer schädlichen Website führt, klicken Sie nicht auf Schaltflächen oder Links auf der Seite, laden Sie die auf der Seite bereitgestellten Programme nicht herunter, schließen Sie die Seite sofort und leeren Sie den Browser-Cache rechtzeitig.
Halten Sie das Terminal-Betriebssystem und den Browser auf dem neuesten Stand, aktivieren Sie Software zum Schutz der Systemsicherheit und verhindern Sie bösartige Skripte, Phishing und andere Angriffe im Zusammenhang mit Sprungseiten.
Kommentare