Zusammenfassung:
Das Open-Source-UEFI-Firmware-Projekt TianoCore EDK II hat kürzlich eine schwerwiegende Sicherheitslücke offengelegt, die es einem Angreifer ermöglicht, speziell gestaltete Datenpakete zu senden und während des Gerätestartvorgangs eine Speicherbeschädigung über das Netzwerk auszulösen, was zu einer Startunterbrechung führt. Wenn ein Angreifer über die Build-Informationen der Ziel-Firmware verfügt, ist es auch möglich, Code auszuführen, bevor das Betriebssystem geladen wird.
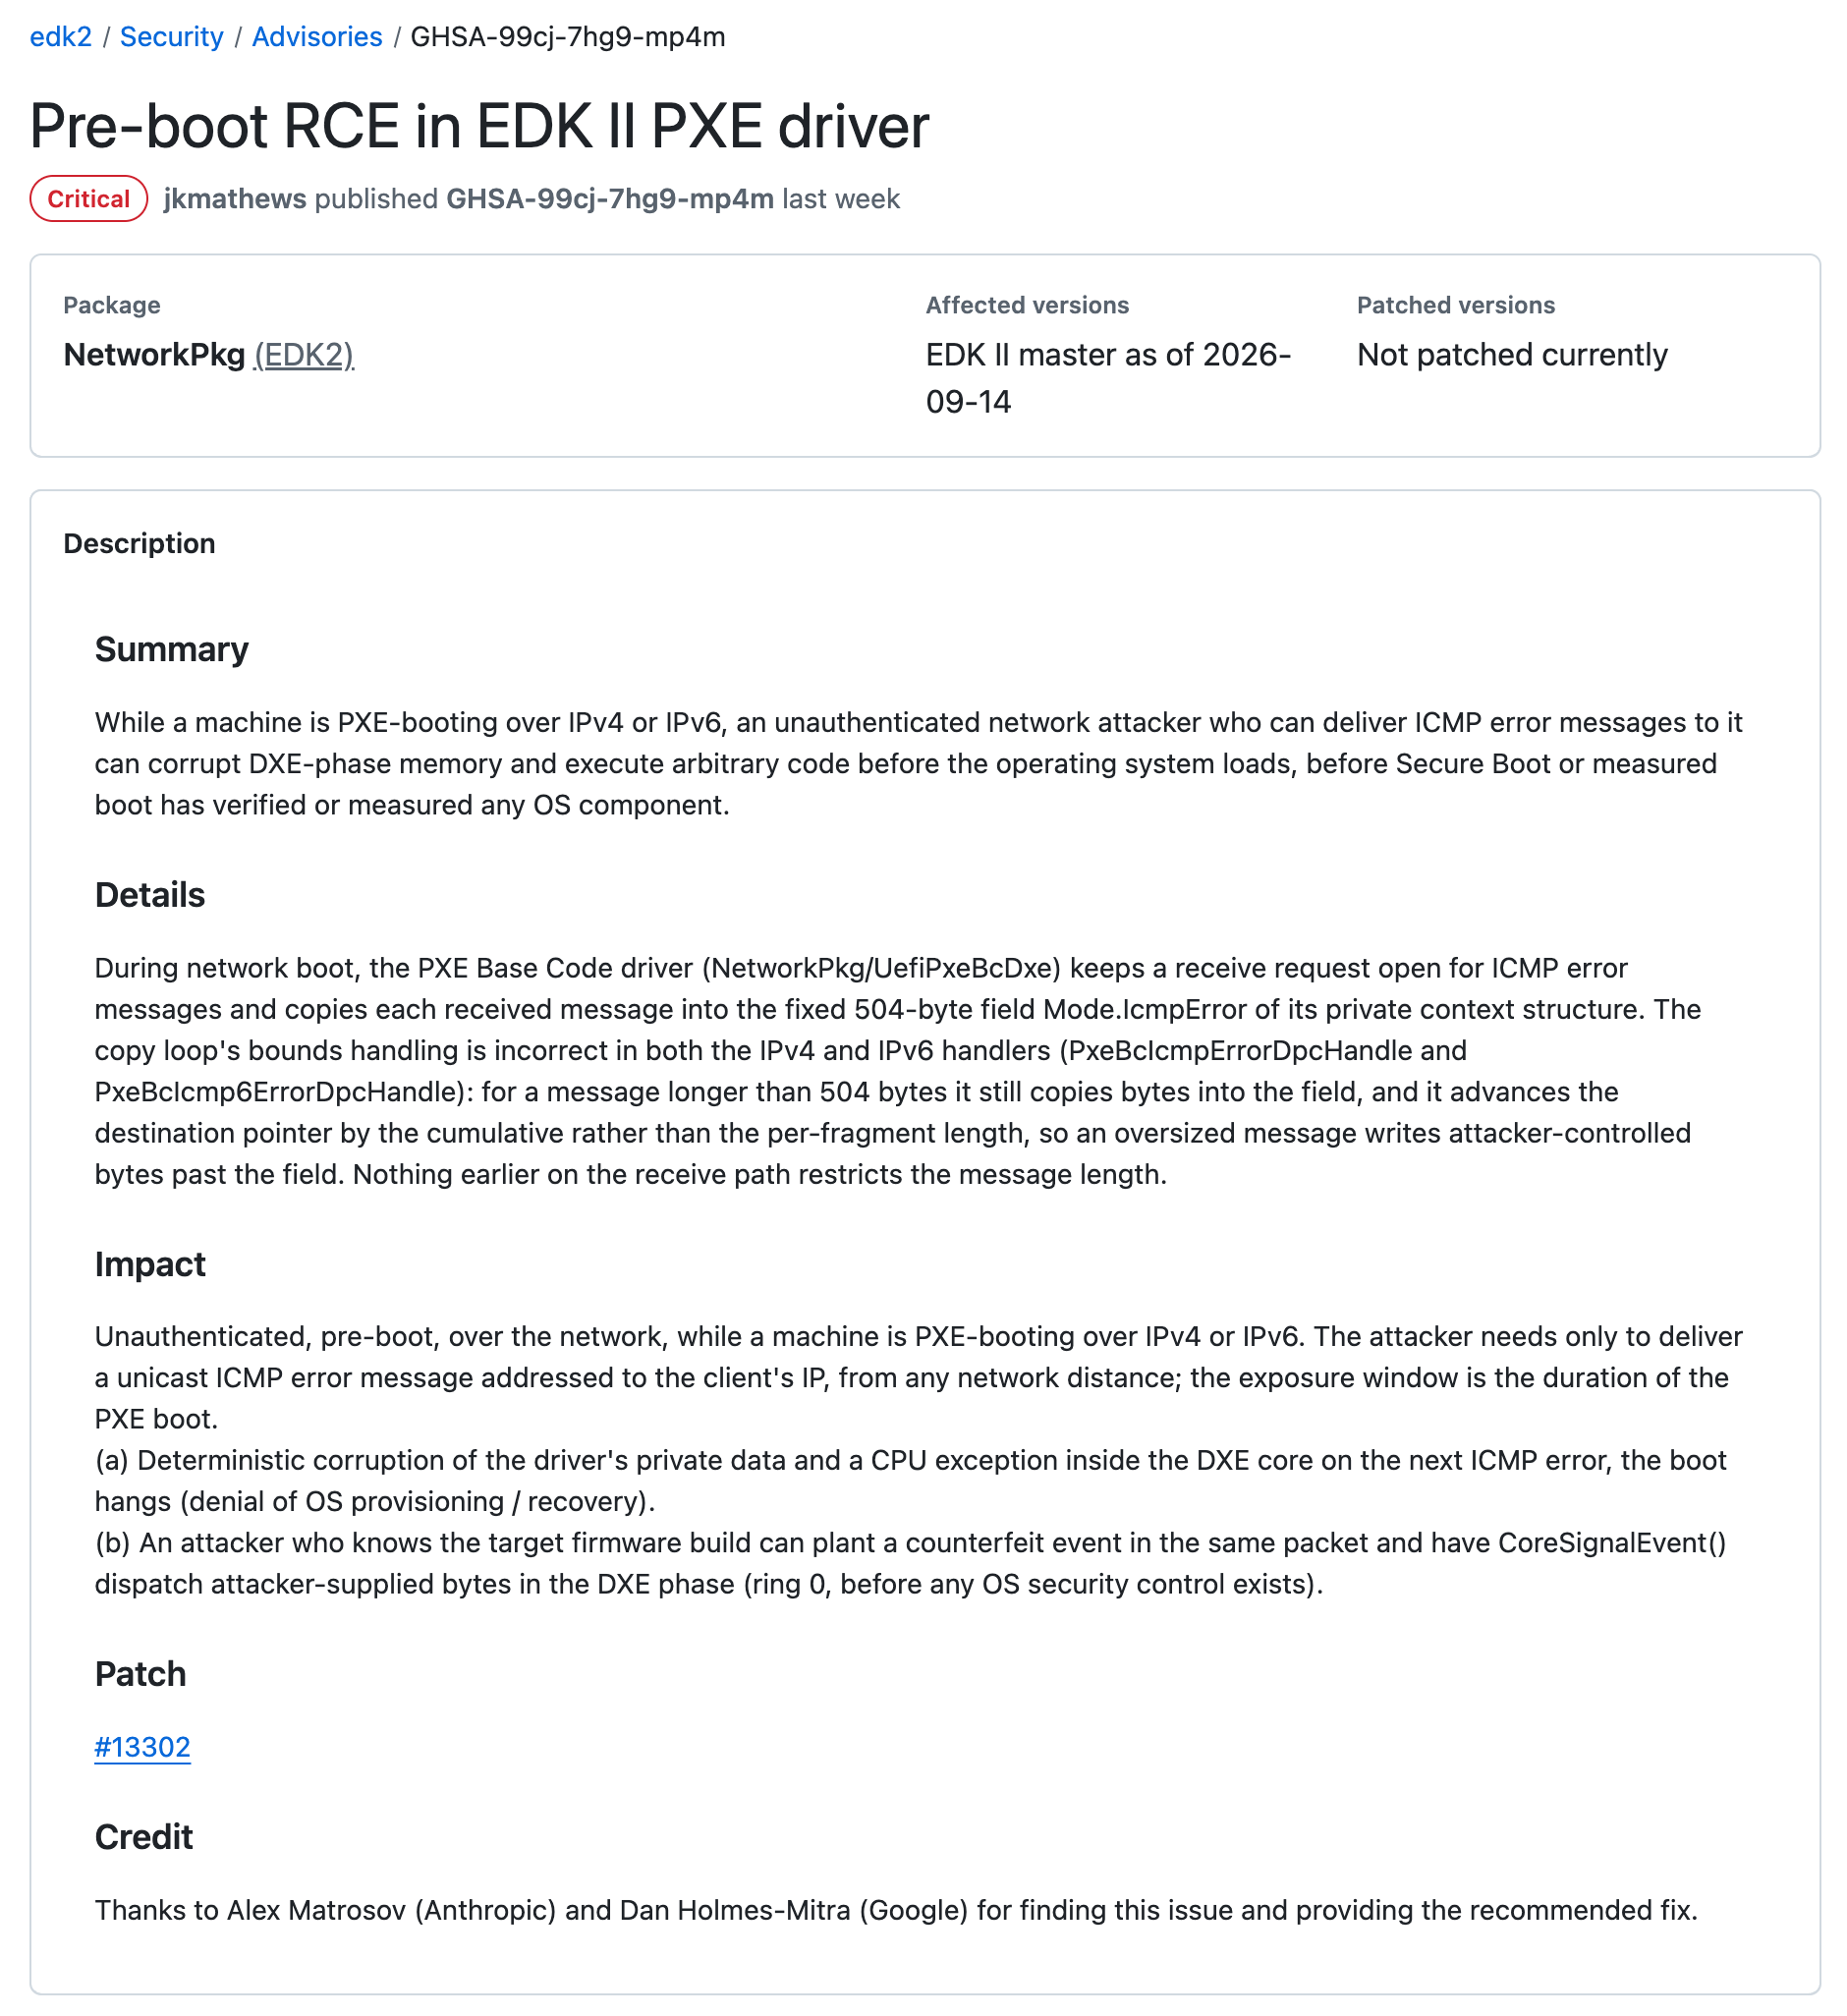
Die Schwachstelle mit der Nummer CVE-2026-97631 betrifft hauptsächlich Server, die TianoCore UEFI-Firmware verwenden. Der Upstream-Fixcode wurde am 15. Oktober zusammengeführt, aber Server und Geräte müssen auch Firmware-Updates erhalten, die den Fix enthalten, was möglicherweise entsprechende Software- und OEM-Anpassungsversionen erfordert.
UEFI ist die zugrunde liegende Firmware, die beim Booten eines Geräts ausgeführt wird und für die Initialisierung der Hardware und das Laden nachfolgender Boot-Komponenten verantwortlich ist. TianoCore EDK II ist eine weit verbreitete Open-Source-UEFI-Implementierung. Hardwarehersteller und Cloud-Dienstanbieter werden auf Basis dieses Projekts ihre eigene UEFI-Boot-Firmware erstellen.
Diese Sicherheitslücke tritt im PXE-Basiscode-Treiber auf. PXE ermöglicht es Geräten, die für den Start erforderlichen Programme aus dem Netzwerk zu beziehen. Es wird häufig bei der Serverbereitstellung, Systeminstallation und Wiederherstellung in Rechenzentren verwendet. Wenn das Gerät per PXE über IPv4/v6 gestartet wird, empfängt der Treiber ICMP-Fehlermeldungen vom Netzwerk und die Fehlermeldungen werden dann in einen Puffer fester Größe kopiert.
TianoCore sagte in der Ankündigung, dass der betroffene Code einen Fehler in der Handhabung von Datenlängen und Shard-Offsets aufweist: Nachrichten, die 504 Bytes überschreiten, können Puffergrenzen ausschreiben und angrenzenden Speicher überschreiben. Ein Angreifer müsste während des Zeitfensters, in dem das Zielgerät einen PXE-Start durchführt, eine speziell gestaltete ICMP-Fehlermeldung an die IP-Adresse des Geräts senden.
TianoCore EDK II ist der Basiscode für viele UEFI-Firmware-Produkte. AMI, Insyde, Phoenix und andere Hersteller nutzen dieses Projekt, und Microsoft entwickelt auch das Project Mu-Projekt auf Basis von TianoCore EDK II.
Das Projektteam erwähnte in der Ankündigung, dass die Schwachstellenfolgenabschätzung mit bestimmten Geräten kombiniert werden muss: Administratoren müssen prüfen, ob die Firmware den betroffenen PXE-Treiber enthält, ob das Gerät über das Netzwerk bootet usw. Bestimmte Administratoren müssen sich je nach Servertyp an den Gerätehersteller wenden, um Beratung zu erhalten. Der Gerätehersteller muss die neueste Firmware beziehen und seine eigene UEFI-Firmware neu erstellen.
Bis ein Firmware-Fix verfügbar ist, können Administratoren den PXE-Start deaktivieren. Wenn ein PXE-Start erforderlich ist, kann das Startnetzwerk in einem vertrauenswürdigen und isolierten Netzwerksegment platziert werden, um nicht autorisierten ICMPv4/v6-Verkehr zu begrenzen.
Kommentare