
Zusammenfassung:
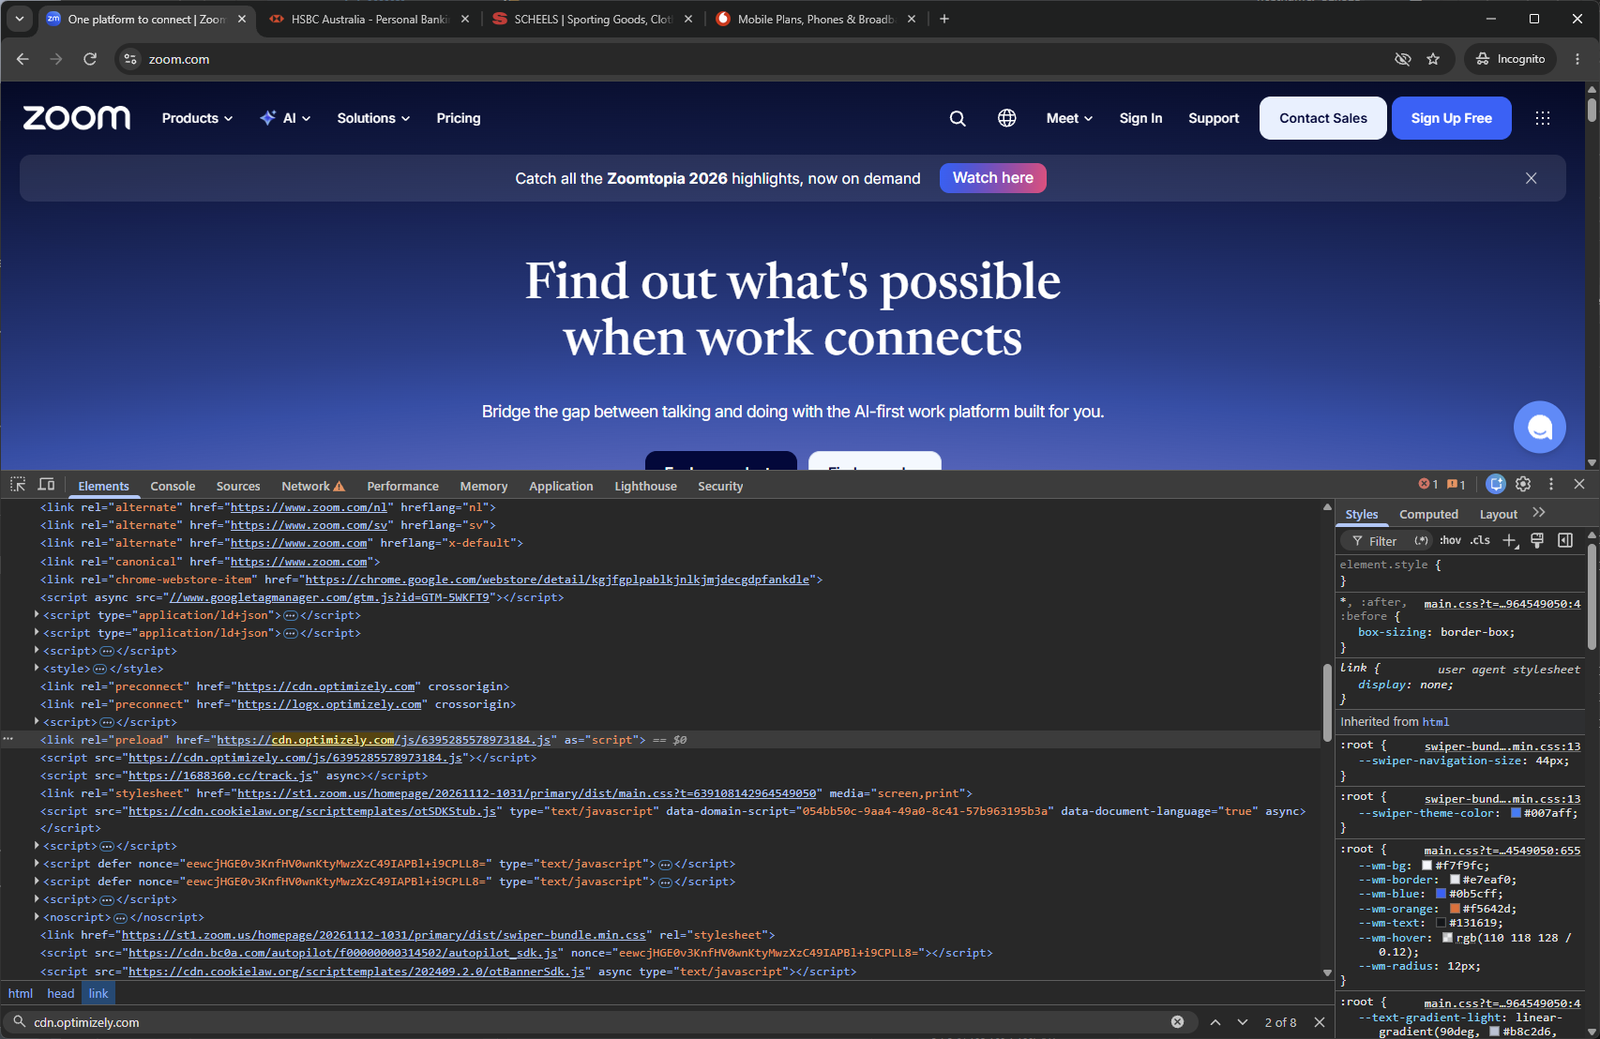
Gestern Abend entdeckte die Sicherheitsforschungsorganisation Report URI bei täglichen Inspektionen einen schwerwiegenden Sicherheitsvorfall. An diesem Sicherheitsvorfall waren 178 weltbekannte Unternehmen oder Websites wie BBC, CNN, HSBC, Salesforce, GitLab und IKEA beteiligt. Hacker manipulierten Website-Inhalte und luden schädliche Skripte ein. Dieses bösartige Skript nutzt das DarkSword-Penetrations-Framework, um Benutzer anzugreifen, die ältere Versionen von iOS 13-18.x verwenden.
Der Hauptzweck dieses Hackerangriffs bestand darin, Kryptowährungen oder Bankkontoinformationen zu stehlen, und die Massenvergiftung so vieler Websites geht natürlich mit Angriffen auf die Lieferkette einher. Diese Websites nutzen alle von Optimizely bereitgestellte Dienste und verwandte Produkte wurden aufgrund von Sicherheitslücken von Hackern ausgenutzt.
Hacker schreiben Schadcode in Optimizely-Kundenprojekte:
Optimizely Web wird für Website-Experimente und personalisierte Anzeige verwendet. Kunden können im Projekt-JavaScript-Feld des Projekts benutzerdefinierten Code hinzufügen. Anschließend lädt die Website das Projektskript von Optimizely CDN und diese Ressourcen werden im Browser des Besuchers ausgeführt.
Optimizely teilte in einem weiteren Status-Update mit, dass Hacker Sicherheitslücken in seinen experimentellen Produkten ausnutzten, um bösartige JavaScript-Skripte in Kundenprojekte einzufügen. Die Skripts würden zusammen mit dem Optimizely-Skript, das die Website normalerweise lädt, auf die Seite gelangen, so dass sie beim Zugriff durch Surfen normal aussehen würde.
Hacker aktualisieren Skripte, während sie angreifen, um mehr Ziele zu erreichen:
Die von der Sicherheitsforschungsagentur aufgezeichnete Zeitleiste zeigt, dass das Optimizely-Skript der BBC erstmals am 16. November um 04:21 UTC das Laden von Schadcode beobachtete; Um 08:28 UTC lud die BBC-Seite erstmals die externe Angriffsnutzlast 1688360 [.] cc/track.js.
Die Hacker modifizierten dann weiterhin die Angriffsnutzlast, und die Sicherheitsforschungsagentur verzeichnete an diesem Tag 26 verschiedene Versionen. Beispielsweise fügte der Hacker um 13:43 UTC der Nutzlast ein Modul zum Diebstahl von Bankkarten hinzu und fügte später das DarkSword-Penetrations-Framework hinzu, um Angriffe gegen ältere Versionen von iOS-Systemen zu starten.
Der Hauptzweck besteht darin, Geldbörsen, Bankkarten und andere Daten zu stehlen:
Die vom Hacker abgeworfene bösartige Nutzlast enthält eine Vielzahl von Funktionen. Das bösartige Skript sammelt zunächst die grundlegenden Informationen des Besuchers wie Betriebssystem, Version und Browser und sendet auf der Grundlage dieser Informationen verschiedene bösartige Payload-Vorgänge zurück. Zu den bisher beobachteten böswilligen Verhaltensweisen gehören:
Passwortadresse ersetzen: Die bösartige Nutzlast scannt den Text, Formulare, Links, die Zwischenablage und einige Netzwerkanfragen auf der Seite, um eine gültige Wallet-Adresse zu finden, und ersetzt sie dann durch eine vom Angreifer kontrollierte Adresse. Die bösartige Nutzlast kann auch den Kopiervorgang überwachen. Wenn der Benutzer also die Wallet-Adresse kopiert, wird diese automatisch durch eine vom Hacker kontrollierte Adresse ersetzt.
Bankkontoinformationen stehlen: Die böswillige Nutzlast sucht im selbst erstellten Zahlungsformular der Website und den zugehörigen Anfragen nach der verifizierten Kreditkartennummer, dem Ablaufdatum und dem CVV-Sicherheitscode und sendet diese Informationen dann an einen vom Angreifer kontrollierten Server. Wenn der Benutzer eine Zahlung veranlasst hat, kann es daher auch zu einem Informationsleck kommen.
Für iOS 13-18.x: Die bösartige Nutzlast lädt je nach iOS-Version unterschiedliche ICU-Domänennamen und versteckte Seiten und leitet Besucher zu DarkSword-bezogenen Pfaden weiter. Im Beispiel wird iOS 13-17 an den Coruna-Pfad und iOS 18.x an den DarkSword-Pfad weitergeleitet.
Aktueller Bereinigungsfortschritt:
Optimizely hat seinen Status am 17. November aktualisiert und erklärt, dass relevante Produktsicherheitslücken behoben, eingeschleuster Code in betroffenen Projekten entfernt, Kundenkonten geschützt und Maßnahmen hinzugefügt wurden, um die weitere Veröffentlichung nicht autorisierten Codes zu verhindern. Das Ausmaß dieses Angriffs ist jedoch sehr groß und umfasst Hunderttausende oder sogar Millionen Besucher. Das konkrete Ausmaß der betroffenen Nutzer lässt sich derzeit nur schwer abschätzen.
Darüber hinaus funktioniert auf einigen Websites die Content Security Policy (CSP). Die Umfrage ergab, dass die CSP-Richtlinien von 24 Websites erfolgreich die Ausführung bösartiger Skripte verhinderten. Obwohl weitere 17 Websites Skripte laden, verhindert ihr connect-src die Übertragung einiger Daten, die vom Benutzer kopierte Wallet-Adresse wird jedoch trotzdem ersetzt.
Betreiber, die Optimizely Web verwenden, sollten das Projekt-JavaScript und den experimentellen benutzerdefinierten Code jedes Projekts auf 1688360 [.] cc, .icu-Domänennamen, atob() und unbekannte Skripte überprüfen. Überprüfen Sie auch die Schreibberechtigungen für Konten, API-Tokens und Integrationen. Benutzer, die betroffene Websites besucht haben, sollten ihre Kryptowährungstransferadressen und Bankkartenabrechnungen überprüfen. Nutzer von iPhone und iPad sollten umgehend auf die neueste iOS-Version aktualisieren.
Einige betroffene Unternehmen:
Filialen der HSBC Bank: USA, Hongkong, Mexiko, Singapur, Australien, Vereinigte Arabische Emirate, Malaysia, Vietnam, Ägypten, Philippinen
Zoom
Biss
Salesforce
Gitlab
IKEA
CNN
BBC
Fuchs
Bloomberg
Fluke
O2
Vodafone Australien
Alaska Airlines
Honeywell Home
Heineken
Chamberlain University
Levis
Kommentare