Zusammenfassung:
Das FBI sagte, dass eine vom nordkoreanischen Staat unterstützte Hackergruppe in den letzten 18 Monaten durch einen raffinierten Social-Engineering-Angriff namens „FaceStealer“ Kryptowährungen im Wert von mehr als 400 Millionen US-Dollar gestohlen hat. Diese Angreifer nutzen eine vertraute Person des Opfers, um eine Videokonferenz vorzutäuschen, das Ziel zur Installation von Malware zu verleiten und dann den Umfang des Angriffs über kompromittierte Geräte und soziale Netzwerke auszuweiten.
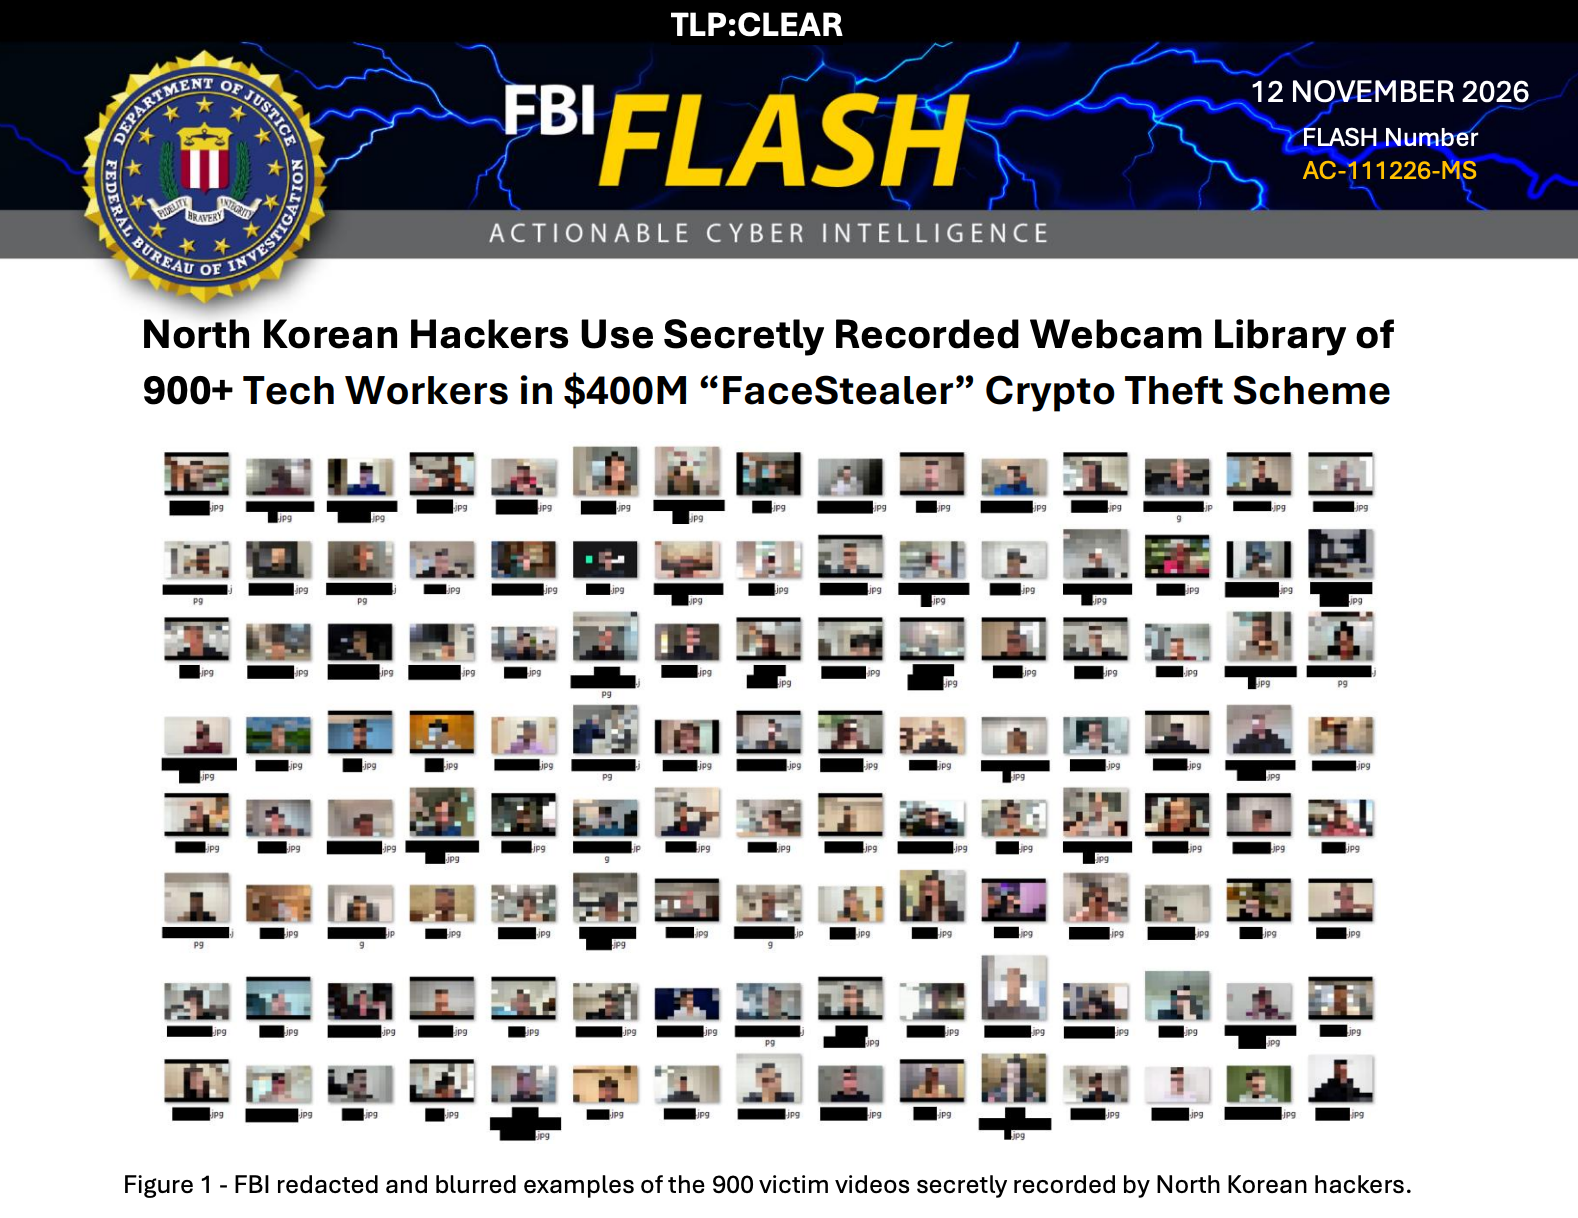
Laut einem Reuters-Bericht vom 12. November 2026 gab das FBI bekannt, dass dieses Angriffssystem nicht einfach Passwörter über Phishing-E-Mails oder bösartige Websites stiehlt, sondern soziale Konten von echten Personen, heimlich aufgenommene Videos und durch künstliche Intelligenz erzeugte Deep-Fake-Bilder kombiniert, wodurch die Opfer fälschlicherweise glauben, sie würden normal mit vertrauenswürdigen Kollegen, Freunden oder Brancheninsidern kommunizieren.
Ein Angriff beginnt oft mit einer scheinbar glaubwürdigen Einladung zu einer Videokonferenz. Hacker dringen zunächst in das Social-Media- oder Instant-Messaging-Konto einer Zielperson ein, erhalten deren Kontaktinformationen und frühere Kommunikationsaufzeichnungen und verwenden dann das gestohlene Konto, um Besprechungseinladungen an das Opfer zu senden. Da die Einladung von einem echten Kontakt stammt und der Inhalt der Nachricht mit den bisherigen Kommunikationsgewohnheiten beider Parteien übereinstimmt, wird die Zielperson oft keinen allzu großen Verdacht erregen.
Nachdem das Opfer auf den Link geklickt hat, gelangt es auf eine Website, die gängige Videokonferenzsoftware wie Zoom, Microsoft Teams oder Google Meet imitiert. Es kann sein, dass in der Besprechung eine Person erscheint, die dem Opfer bekannt ist, tatsächlich handelt es sich jedoch um ein zuvor vom Angreifer aufgenommenes Video. Hacker arrangieren möglicherweise sogar mehrere, authentisch aussehende Teilnehmer, um die Glaubwürdigkeit des gesamten Meetings zu erhöhen.
Während des Meetings verursacht der Angreifer absichtlich technische Störungen, indem er beispielsweise behauptet, dass das Opfer nicht gehört werden kann, und fordert dann die andere Person auf, auf einen Link zu klicken oder bestimmte Aktionen auszuführen, um das Audioproblem zu beheben. Bei dem sogenannten Fix handelt es sich in Wirklichkeit um Malware, und sobald das Opfer den Anweisungen folgt, wird der Schadcode auf seinem Computer installiert.
Sobald ein Gerät kompromittiert ist, können Hacker Passwörter stehlen, die Kontrolle über Social-Media-Konten übernehmen oder sich Zugriff auf andere Computersysteme verschaffen, auf die das Opfer Zugriff hat. Darüber hinaus sammelt der Angreifer die Kontakte, Social-Media-Informationen und Kommunikationsaufzeichnungen des Opfers und nutzt diese Informationen dann, um eine neue Angriffsrunde auf seine Verwandten, Freunde, Kollegen und Geschäftspartner zu starten.
Das bedeutet, dass jedes Opfer zum Einstiegspunkt für die nächste Angriffsrunde werden kann. Hacker sind nicht nur in der Lage, die Konten und Informationen auszunutzen, die sie durch den ersten Angriff gewonnen haben, sondern können auch die wahre Identität des Opfers nutzen, um neues Vertrauen aufzubauen, was die Identifizierung nachfolgender Angriffe erschwert.
Das FBI sagt, dass Angreifer damit begonnen haben, künstliche Intelligenz zu nutzen, um Fake-Videos von Prominenten und wichtigen Persönlichkeiten der Kryptowährungsbranche zu erstellen. Diese gefälschten Bilder werden in Videokonferenzen verwendet, um den Täuschungseffekt noch zu verstärken. Das FBI beschlagnahmte dieses Mal mehr als 900 Webcam-Videos von Opfern. Dies zeigt, dass Angreifer nicht nur zuvor aufgezeichnete Bilder verwenden, um sich als andere auszugeben, sondern auch weiterhin Videomaterial neuer Opfer sammeln, um Material für spätere Angriffe bereitzustellen.
Das US-Justizministerium nannte diese Operation den Social-Engineering-Angriff „FaceStealer“ der nordkoreanischen Hackergruppe und gab am 12. November bekannt, dass es Maßnahmen ergriffen habe, um die von den betreffenden Hackern genutzte Cloud-Infrastruktur zu beschlagnahmen. Die Vereinigten Staaten behaupten, dass diese Aktion in den letzten 18 Monaten Kryptowährungsverluste in Höhe von mehr als 400 Millionen US-Dollar verursacht hat und auch die Sicherheit der Open-Source-Software-Lieferkette gefährdet hat.
Das FBI führte die Aktivitäten der nordkoreanischen Hackergruppe Sapphire Sleet, auch bekannt als UNC1069, zu. Die Organisation wurde auch von Sicherheitsforschungsagenturen anhand von Namen wie Dangerous Password, CryptoCore und BlueNoroff verfolgt. Die Vereinigten Staaten wiesen darauf hin, dass diese Angreifer ihre Ziele nach und nach von Inhabern von Kryptowährungen auf Entwickler und Betreuer von Open-Source-Software ausdehnen und versuchen, in deren persönliche Geräte und Software-Warehouse-Konten einzudringen.
Diese Änderung ist besonders bemerkenswert. Open-Source-Software wird häufig von einer großen Anzahl von Unternehmen und Entwicklern zum Erstellen eigener Anwendungen verwendet. Wenn ein Angreifer das Betreuerkonto eines wichtigen Projekts kontrollieren kann, ist es möglich, schädliche Inhalte in Software-Updates oder Code-Übermittlungen einzufügen und dadurch nachgeschaltete Benutzer zu beeinträchtigen. Das FBI glaubt, dass Angriffe auf die Lieferkette von Open-Source-Software eine wichtige neue Richtung dieser Operation darstellen könnten.
Ein vom US-Justizministerium bekannt gegebener Fall zeigte, dass Anfang des Jahres ein Entwickler, der für die Pflege einer JavaScript-Softwarebibliothek verantwortlich war, an einer gefälschten Teams-Besprechung teilnahm. Zu dem Treffen erschien eine dem Entwickler bekannte Person, die ihn daraufhin aufforderte, Reparaturarbeiten aufgrund von Audiostörungen durchzuführen, die letztlich zu einer Infektion des Computers des Entwicklers führten. Der Angreifer versucht, Zugriff auf das von ihm kontrollierte Software-Warehouse-Konto zu erhalten und weitere Risiken in der Lieferkette zu schaffen. Die damit verbundenen Angriffe wurden schließlich entdeckt und blockiert, ohne dass es zu einer flächendeckenden Verbreitung kam.
Das US-Justizministerium betonte außerdem, dass es sich bei der FaceStealer-Operation um eine andere Hacking-Operation handelte als bei dem jüngsten großen Diebstahlsvorfall gegen die Kryptowährungsbörse Binance. Bei Letzterem handelt es sich um eine nordkoreanische Hackergruppe, die in den USA als Trader Traitor bekannt ist. Das FBI hat den Binance-Diebstahl zuvor dieser Organisation zugeschrieben, während FaceStealer hauptsächlich von Hacker-Aktivitätsclustern wie Sapphire Sleet implementiert wurde. Die beiden sollten nicht verwechselt werden.
Nordkorea hat eine lange Geschichte des Kryptowährungsdiebstahls zur Finanzierung staatlicher Aktivitäten und sanktionierter Waffenprogramme, so das US-Justizministerium. Die Beschlagnahme sollte die technische Infrastruktur von FaceStealer stören und als Mahnung an die Kryptowährungs- und Open-Source-Softwarebranche dienen, wachsamer zu sein.
Dieser Vorfall zeigt auch, dass künstliche Intelligenz und Deepfake-Technologie die Art und Weise verändern, wie Cyberkriminelle angreifen. Während in der Vergangenheit das Bild von Bekannten in Videokonferenzen häufig zu einer wichtigen Grundlage für die Identitätsüberprüfung wurde, können Hacker heute äußerst verwirrende falsche Szenen erstellen, indem sie echte Konten stehlen, Bilder von echten Personen aufzeichnen und KI-Deep-Fake-Videos erstellen. Für Unternehmen und Entwickler reicht es nicht mehr aus, sich allein auf Videomaterial, bekannte Avatare oder Besprechungseinladungen von Bekanntenkonten zu verlassen, um die Identität der anderen Partei zu bestätigen.
Kommentare