
Zusammenfassung:
Das Internetunternehmen F5 hat kürzlich ein Notfall-Sicherheitsupdate für die Open-Source-Serverkomponente NGINX veröffentlicht, um zehn schwerwiegende Sicherheitslücken zu schließen, darunter CVE-2026-123007 und 123633, die es einem nicht authentifizierten Angreifer ermöglichen könnten, Code aus der Ferne auszuführen.
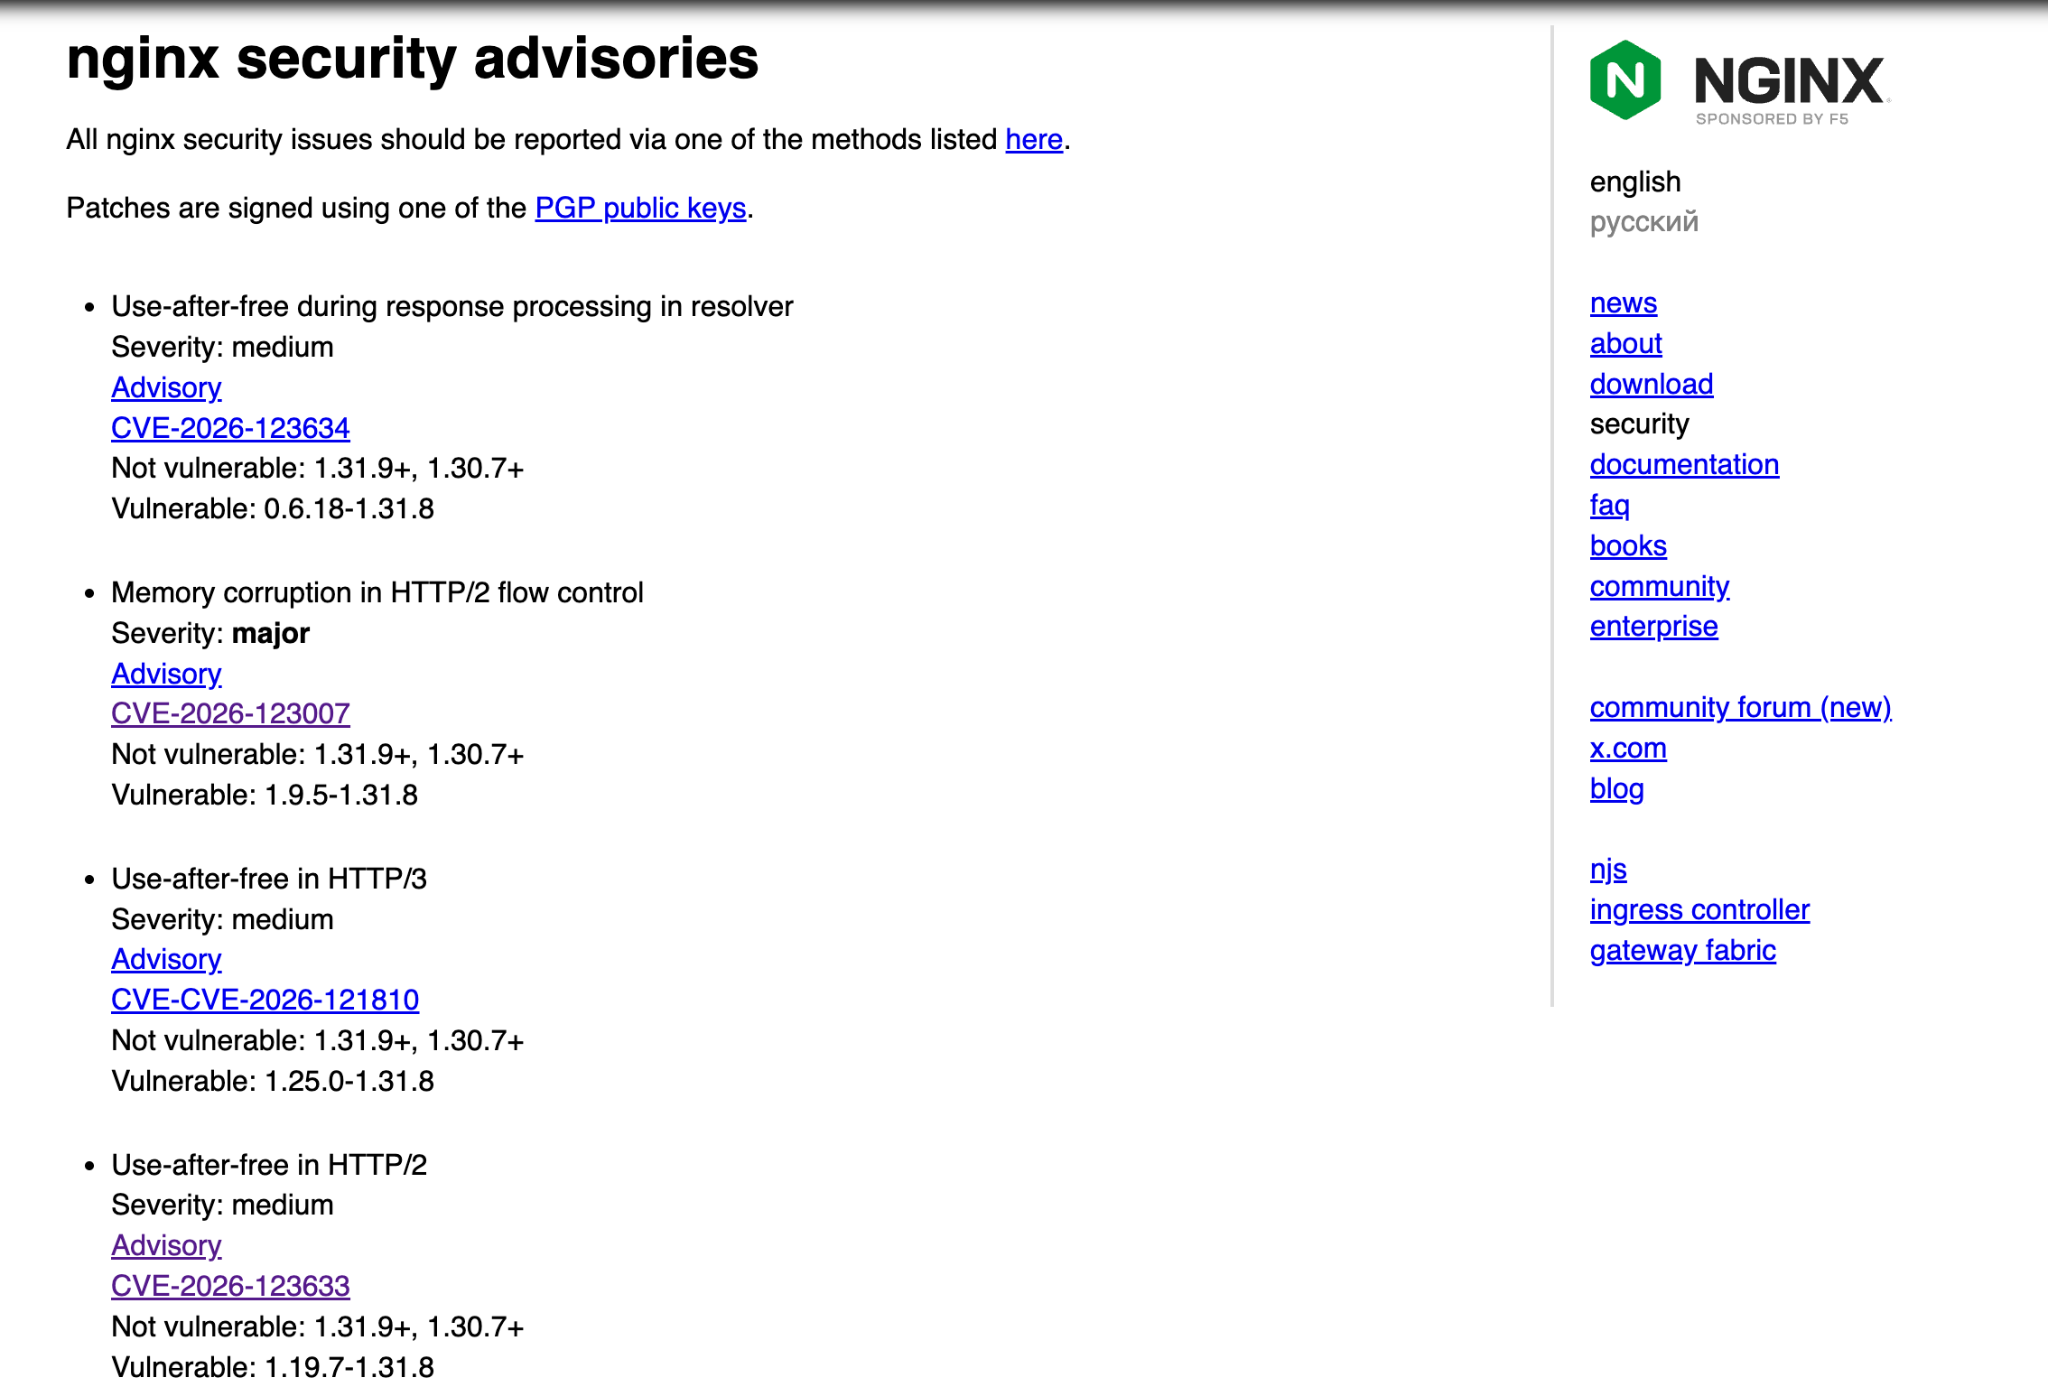
Diese Schwachstellen stehen im Zusammenhang mit der Verarbeitung des HTTP/2-Protokolls. Theoretisch ist die Remote-Codeausführung möglicherweise möglich, solange der HTTP/2-Dienst aktiviert ist. Derzeit sollten die meisten NGINX-Bereitstellungen standardmäßig das HTTP/2-Protokoll aktivieren, sodass der Umfang der Auswirkungen sehr groß ist.
Der Schwellenwert für das Starten eines Angriffs liegt beim Senden von 128 GB Datenverkehr:
Die Methode zum Ausnutzen verwandter Sicherheitslücken ist schwer zu sagen und einfach zu sagen, da der Ausnutzungsprozess nach dem aktuellen Proof-of-Concept-Code die Übertragung von etwa 128 GB HTTP/2-Daten erfordert und Netzwerkbandbreite und Verbindungszeitüberschreitung den tatsächlichen Angriff beeinflussen.
Die 128-GB-Daten beziehen sich hier auf die Gesamtdatenmenge, die in einer einzelnen NGINX-Verbindung gesendet werden muss. Tests zufolge kann NGINX Worker beim Senden von 60 GB Daten abstürzen; Die Codeausführung kann beim Senden von 128 GB erreicht werden.
Das standardmäßige Verbindungszeitlimit von NGINX beträgt etwa 1 Stunde. Wenn es sich um ein lokales Hochgeschwindigkeitsnetzwerk handelt, dauert das Senden von 128 GB Daten etwa 2,5 Minuten, bei einer Bandbreite von 10 Gbit/s etwa 2 Minuten und bei einer Bandbreite von 1 Gbit/s etwa 17 Minuten. Basierend auf dieser Berechnung können die Daten nicht vor dem Timeout gesendet werden, wenn die Bandbreite weniger als 300 Mbit/s beträgt.
Server mit hoher Bandbreite müssen sofort aktualisiert werden:
Derzeit wurden für die Open-Source-Version von NGINX Reparaturupdates veröffentlicht, darunter die Hauptversion 1.31.9 und die stabile Version 1.30.7. Wenn Sie NGINX auf einem Panel wie Pagoda verwenden, ist die neue Version auf der Pagoda-Seite möglicherweise nicht verfügbar. Benutzer können KI-Agenten verwenden, um sich selbst zu kompilieren und zu aktualisieren. Aber bitte beachten Sie: Wenn Sie den Schnellinstallationsmodus des Pagoda-Panels verwenden, können Sie es nicht selbst kompilieren. Sie müssen sich immer noch auf die Seite von Pagoda verlassen, um Updates zu veröffentlichen, und dann in den Store gehen, um ein Update durchzuführen.
Einige von Benutzern gekaufte ausländische VPS-Server verfügen über eine G-Port-Bandbreite und sind möglicherweise betroffen. Wenn die Version vorübergehend nicht aktualisiert werden kann, können Sie HTTP/2 auf der Website oder dem externen Service-Listening-Port deaktivieren und sicherstellen, dass das gesamte aktuelle HTTP/2 beendet wurde (schalten Sie die Konfiguration aus und starten Sie NGINX neu).
Weitere Informationen:
https://nginx.org/en/security_advisories.html
Kommentare