Zusammenfassung:
Google gab bekannt, dass es den Kanal zur Einreichung von Produktschwachstellen in seinem Open Source Software Vulnerability Reward Program (OSS VRP) ausgesetzt hat. Der Grund dafür ist, dass weiterhin eine große Anzahl ungültiger Schwachstellenberichte eingeht, die durch künstliche Intelligenz generiert werden, was einen enormen Druck auf die für die Überprüfung verantwortlichen Ingenieure und Open-Source-Betreuer ausübt. Laut einer Mitteilung von Google vom 1. Oktober ist diese Aussetzung offiziell in Kraft getreten und das Unternehmen geht davon aus, im ersten Quartal 2027 weitere Updates bereitzustellen, nachdem die entsprechenden Mechanismen neu angepasst wurden.
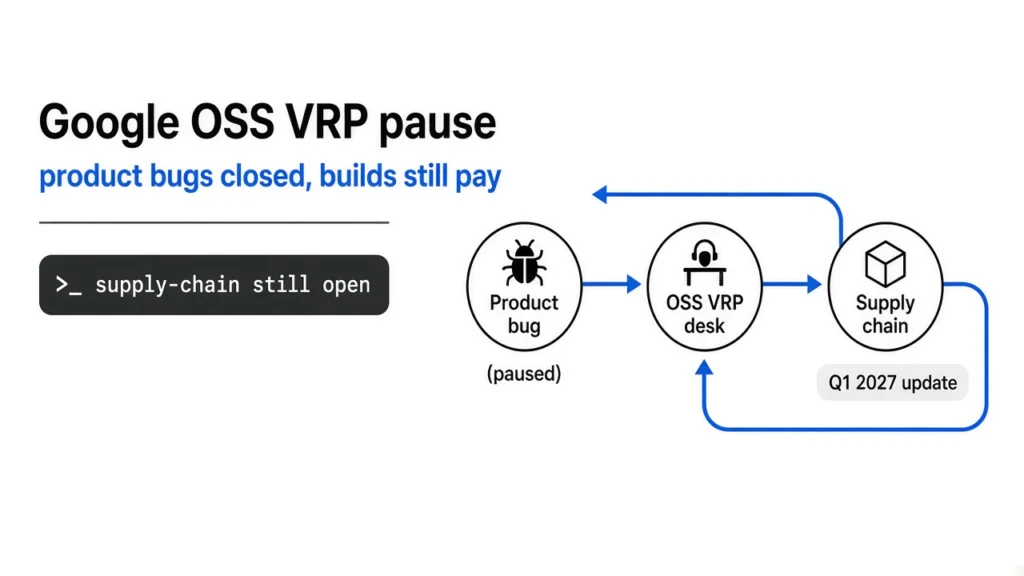
OSS VRP ist ein von Google für das Open-Source-Ökosystem ins Leben gerufenes Sicherheitsprämienprogramm mit dem Ziel, unabhängige Forscher zu ermutigen, Sicherheitslücken zu entdecken und verantwortungsvoll offenzulegen. In diesem Projekt umfasst die Kategorie der Produktschwachstellen hauptsächlich Codefehler, Logikfehler, Designschwachstellen und andere Probleme im öffentlichen Code-Repository von Google.
Google gab an, dass sich diese Aussetzung nur auf die Einreichungskategorien für Produktschwachstellen bezieht und sich nicht auf Berichte auswirkt, die vor dem 1. Oktober eingereicht wurden. Gleichzeitig werden für Berichte zur Lieferkettensicherheit in OSS VRP weiterhin Einreichungen akzeptiert. Bei einigen Code-Warehouse-Schwachstellen, die Google-Cloud-Produkte betreffen, erhält das Unternehmen möglicherweise weiterhin relevante Berichte über den Cloud-VRP-Kanal.
Es versteht sich, dass Forscher bei der herkömmlichen Schwachstellenforschung häufig viel Zeit in die Analyse von Code, die Überprüfung von Problemen und das Verfassen vollständiger technischer Berichte investieren müssen. Mit der rasanten Beliebtheit großer Sprachmodelle und automatisierter Schwachstellen-Mining-Tools wurde die Schwelle für die Erstellung von Schwachstellenberichten jedoch erheblich gesenkt. Immer mehr Benutzer beginnen, KI zu nutzen, um automatisch Codes zu scannen und stapelweise Schwachstellenmeldungen zu generieren.
Das Problem ist, dass viele dieser Berichte keinen wirklichen Wert haben. In vielen Berichten wird behauptet, Sicherheitslücken entdeckt zu haben, aber nach manueller Überprüfung stellt sich heraus, dass es sich entweder um Modellillusionen handelt oder dass es überhaupt keine ausnutzbaren Schwachstellen gibt. Da alle Meldungen immer noch einzeln vom Sicherheitsteam überprüft werden müssen, wird viel Zeit damit verbracht, Fehlinformationen zu überprüfen, anstatt sich mit den wirklich kritischen Sicherheitsproblemen zu befassen.
Brancheninsider wiesen darauf hin, dass sich ein solches Phänomen allmählich in der Open-Source-Community und der Sicherheitsbranche ausgebreitet habe. Da generative KI-Tools in der Lage sind, schnell professionell aussehende technische Analysen zu erstellen, stehen Bug-Bounty-Programme einem beispiellosen Überprüfungsdruck gegenüber. Schwachstellenforschungsarbeiten, die ursprünglich auf manuellem Fachwissen beruhten, werden heute durch eine große Anzahl minderwertiger automatisierter Einreichungen verwässert.
Google-Ingenieure und Open-Source-Projektbetreuer sollen von Tausenden ungültigen Berichten geplagt worden sein. Einige Berichte sind gut strukturiert und detailliert beschrieben, aber nach Überprüfung stellt sich heraus, dass keine wirkliche Schwachstelle besteht. Wartungsteams müssen viel Aufwand in die Behebung dieser Fehlermeldungen investieren, wodurch echte Sicherheitsprobleme verzögert werden.
Tatsächlich ist dies nicht das erste Mal, dass eine ähnliche Situation auftritt. Auch die Linux-Community geriet aufgrund einer Vielzahl falscher Schwachstellenmeldungen, die von KI generiert wurden, unter Druck. Einige Betreuer haben öffentlich erklärt, dass sie immer mehr Zeit damit verbringen müssen, sich mit nicht vorhandenen Problemen zu befassen, anstatt echte Fehler zu beheben. Bei einigen Projekten wurden dadurch sogar entsprechende Arbeitsabläufe angepasst.
Menschen im Bereich der Sicherheitsforschung glauben, dass dieser Vorfall die neuen Herausforderungen widerspiegelt, die die generative KI mit sich bringt. Während künstliche Intelligenz Forschern tatsächlich dabei helfen kann, potenzielle Probleme zu identifizieren, kann eine groß angelegte automatisierte Berichterstattung ohne angemessene Überprüfungsmechanismen auch das Sicherheitsökosystem belasten.
Google sagte, dass Forscher weiterhin an anderen Bug-Bounty-Programmen teilnehmen können, während die entsprechenden Überprüfungs- und Einreichungsprozesse neu gestaltet werden. Das Unternehmen hofft, die Beziehung zwischen KI-gestützter Forschung und Berichtsqualität durch neue Mechanismen auszugleichen, um den normalen Betrieb verwandter Programme in Zukunft wieder aufzunehmen.
Kommentare