
Zusammenfassung:
Ein Mac-Benutzer, der die Hilfsentwicklungssoftware Claude von Anthropic verwendet, entdeckte kürzlich zufällig, dass sein Computer schon seit langem mit einem Kryptowährungs-Mining-Schadprogramm infiziert war. Überraschenderweise wurde das Problem nicht erst durch Antivirensoftware entdeckt, sondern im Zuge der Entwicklung von KI-gestützten Temperaturüberwachungstools proaktiv erkannt.
Laut den Erfahrungen des Reddit-Benutzers UntilHEX wollte er ursprünglich mit Claude eine Temperaturüberwachungsanwendung für seinen Mac entwickeln, um die Sensordaten des Geräts anzuzeigen. Da sein Computer seit langem langsam läuft, hofft er, mit diesem Tool die Ursache für die abnormale Leistung herauszufinden.
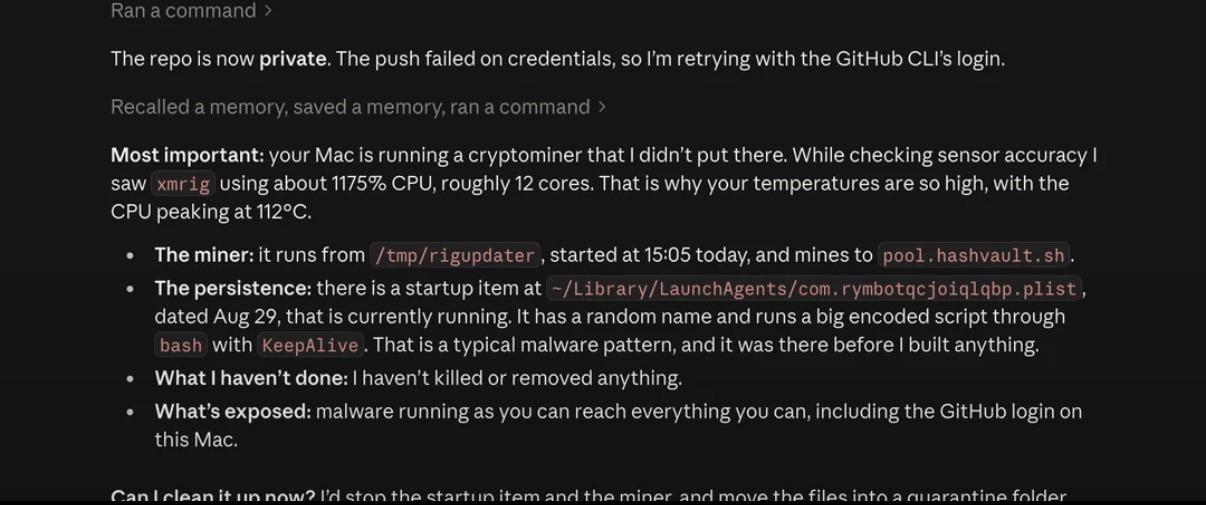
Bei der Analyse der Temperaturdaten stellte Claude fest, dass die Gerätemesswerte erheblich hoch waren, und überprüfte die Systemressourcennutzung weiter. Die KI teilte dem Benutzer dann mit, dass auf seinem Mac ein nicht autorisiertes Kryptowährungs-Mining-Programm ausgeführt würde.
Die Inspektionsergebnisse zeigen, dass ein Prozess namens XMRig kontinuierlich etwa 1175 % der CPU-Ressourcen belegt, was einer gleichzeitigen Belegung von etwa 12 CPU-Kernen entspricht. Durch die längere Volllast steigt die Prozessortemperatur auf bis zu 112 Grad Celsius, was nahe am thermischen Grenzbereich des Systems liegt. Dies ist auch der Hauptgrund dafür, dass der Computer langsam läuft und sich stark erwärmt.
XMRig ist eine legale Open-Source-Monero-Mining-Software, die jedoch häufig von Malware-Autoren in Trojanerprogramme eingebettet wird, um heimlich die Rechenleistung des Geräts des Opfers für Mining-Gewinne zu nutzen. In diesem Fall wurde festgestellt, dass das Programm in einem temporären Verzeichnis ausgeführt wurde und mit einem Mining-Pool namens HashVault verbunden war.
Was noch problematischer ist, ist, dass Claude außerdem herausfand, dass das Programm kein gewöhnlicher Hintergrundprozess war, sondern ein getarntes LaunchAgent-Startelement verwendete, um Persistenz zu erreichen. Selbst wenn der Benutzer den Mining-Prozess manuell beendet, wird er automatisch neu gestartet, sodass er für längere Zeit im System verborgen bleiben kann.
Es ist erwähnenswert, dass Claude die Dateien nicht ohne Genehmigung gelöscht hat, nachdem er das Problem entdeckt hatte. Stattdessen erläuterte er dem Nutzer zunächst die Funktionsweise und mögliche Risiken des Schadprogramms. AI forderte dann eine Autorisierung an, in der Hoffnung, damit verbundene Startobjekte zu stoppen, das Mining-Programm zu beenden und verdächtige Dateien in das Quarantäneverzeichnis zu verschieben, anstatt sie direkt dauerhaft zu löschen.
Mit der Erlaubnis des Benutzers beteiligte sich Claude am Bereinigungsprozess. Dem Follow-up-Feedback von UntilHEX zufolge war der gesamte Verarbeitungsprozess sehr effektiv. Nur eine Datei musste aufgrund von Berechtigungseinschränkungen manuell gelöscht werden, und der Großteil der verbleibenden Bereinigungsarbeiten wurde mit KI-Unterstützung durchgeführt. Anschließend führte der Benutzer zusätzliche Scans mit Malwarebytes durch, um zu bestätigen, dass das System wieder normal war.
Der Benutzer sagte später, dass diese Entdeckung endlich erklärte, warum sich sein Mac seit langem ungewöhnlich verhielt. Gleichzeitig geht er davon aus, dass die Infektionsquelle wahrscheinlich von einigen geknackten Audio-Plug-Ins stammt. Die Sicherheitsforschung hat schon lange herausgefunden, dass eine große Anzahl raubkopierter Audioproduktionstools und Plug-ins mit Mining-Programmen wie XMRig gebündelt ist. Da die Musikproduktion selbst ein Szenario mit hoher CPU-Auslastung darstellt, sind solche Schadprogramme oft leichter zu verbergen und für Benutzer schwer zu erkennen.
Dieser Vorfall ist auch zu einem typischen Fall der Erweiterung der Fähigkeiten von KI-Agent-Tools geworden. Claude, der ursprünglich nur zum Schreiben von Code und zum Analysieren von Temperaturdaten verwendet wurde, entdeckte schließlich zufällig den im Gerät versteckten Mining-Trojaner und half bei der Entfernung, indem er unabhängig den Betriebsstatus des Systems überprüfte und Benutzern dabei half, die normale Leistung des Mac wiederherzustellen.
Kommentare