
Zusammenfassung:
Digitale Werbetafeln wurden in letzter Zeit in vielen Ländern nacheinander gehackt. Große elektronische Displays, die ursprünglich zur Ausstrahlung kommerzieller Werbung und öffentlicher Informationen genutzt wurden, wechselten plötzlich zu unanständigen Inhalten, und entsprechende Bilder erschienen an öffentlichen Orten in Ägypten, Malaysia, Brasilien und anderen Ländern. Die Hackergruppe bekannte sich zur Verantwortung und behauptete, dass der Angriffsprozess so einfach sei, dass „jeder mit grundlegenden Fähigkeiten ihn bewerkstelligen könne“.
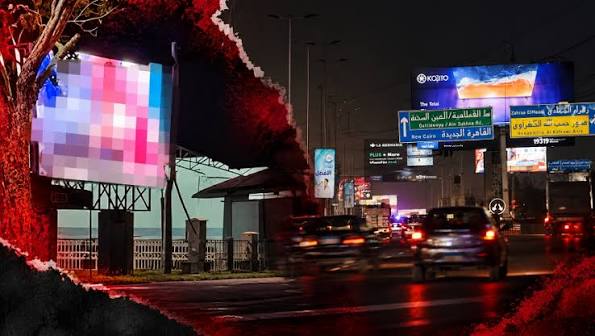
Der aufsehenerregendste Fall dieses Vorfalls ereignete sich in der Provinz Gizeh in Ägypten. Auf einer großen digitalen Werbetafel an der „Achse des 26. Juli“, einer wichtigen Verkehrsader zwischen Kairo und der westlichen Stadt, wurde plötzlich ein unanständiges Video abgespielt, was eine große Anzahl von Autofahrern dazu veranlasste, anzuhalten, um es zu filmen und in den sozialen Medien hochzuladen. Das Video zeigte auch eine vom Angreifer hinterlassene Signaturnachricht und den Namen eines Telegram-Kanals, und der Vorfall verbreitete sich schnell im Internet.
Das ägyptische Innenministerium bestätigte später, dass es sich bei dem Vorfall um einen Cyberangriff handelte. Die Untersuchung ergab, dass die fragliche Werbetafel von einem lokalen Werbeunternehmen betrieben wurde, das die Dienste einer internationalen Plattform zur Verbreitung von Werbeinhalten in Anspruch nahm. Nach dem Hackerangriff auf die Website der internationalen Plattform tauchten in den Werbeanzeigesystemen mehrerer Länder gleichzeitig unerlaubte Inhalte auf. Derzeit hat die lokale Regierung rechtliche Ermittlungsverfahren eingeleitet.
Die Arabia United Advertising Company, die die Werbetafel betreibt, sagte, dass das Unternehmen nach Entdeckung des ungewöhnlichen Zugriffs den betroffenen Bildschirm sofort geschlossen habe und mit den zuständigen Abteilungen zusammenarbeite, um die Quelle und die technischen Details des Angriffs zu ermitteln. Das Unternehmen betonte, dass es sich dabei um einen unbefugten Eingriff von außen handele.
Eine ähnliche Situation wurde auch in Kluang City, Johor, Malaysia, bestätigt. Der örtliche Stadtrat sagte, dass mehrere öffentliche LED-Anzeigen gehackt wurden und unangemessene Inhalte abspielten. Aus Sicherheitsgründen wurden die entsprechenden Anzeigebildschirme ausgeschaltet. Die Regierung und die Zulieferer untersuchen gemeinsam die Ursache des Vorfalls und evaluieren Sicherheitsmaßnahmen.
Ähnliche Fälle wurden auch aus der Stadt Campomayor im brasilianischen Bundesstaat Piauí gemeldet. Ein lokaler LED-Werbebildschirm in der Nähe einer Hauptstraße wurde von Hackern kontrolliert und spielte anstößige Videos ab. Die Betreibergesellschaft unterbrach dringend die Stromversorgung der Anlage, entschuldigte sich bei der Öffentlichkeit und meldete den Vorfall der Polizei.
Zusätzlich zu den oben genannten Ländern gibt es im Internet Berichte darüber, dass Werbebildschirme in weiteren Ländern Gegenstand ähnlicher Angriffe waren, die entsprechende Situation wurde jedoch nicht allgemein offiziell bestätigt. Mehrere Untersuchungen haben jedoch gezeigt, dass dieser Vorfall offensichtliche Merkmale einer transnationalen Koordination aufwies.
Eine Hackergruppe namens „Leakers$“ übernahm später öffentlich die Verantwortung. Die Gruppe sagte, sie habe nicht jede einzelne Werbetafel direkt kompromittiert, sondern stattdessen eine Reihe von Software-Schwachstellen ausgenutzt, um den Inhalt von LED-Anzeigen aus der Ferne zu verwalten. Mithilfe automatisierter Scan-Tools entdeckten sie angeblich innerhalb von etwa zwei Stunden Tausende anfälliger Systeme im Internet.
Den Angreifern zufolge sind zahlreiche Geräteverwaltungsschnittstellen direkt dem Internet ausgesetzt und verfügen nicht über die grundlegendsten Zugriffskontroll- und Sicherheitsmaßnahmen. Sobald diese Systeme gefunden werden, können Angreifer aus der Ferne die Inhalte der Anzeigenwiedergabe übernehmen und beliebige Bilder auf das Display übertragen.
Die Hackergruppe behauptete, ihr Ziel sei es nicht, zu erpressen, zu erpressen oder sich finanzielle Vorteile zu verschaffen, sondern ernsthafte Probleme bei der Netzwerksicherheit in der globalen digitalen Werbebranche aufzudecken. Sie sagten, bei dem Vorfall habe eine echte Software-Schwachstelle ausgenutzt und nicht ein raffinierter nationalstaatlicher Cyberangriff.
Nach dem Vorfall warnten Netzwerksicherheitsexperten erneut, dass immer mehr öffentliche Infrastruktursysteme eine Verbindung zum Internet herstellen und auf Fernverwaltungsplattformen angewiesen sind, viele Betreiber jedoch eindeutig nicht ausreichend in die Sicherheit investieren. Digitale Werbetafeln, Informationsanzeigesysteme und andere mit dem Internet verbundene öffentliche Geräte werden wahrscheinlich zum Ziel von Hackern, wenn ihnen zeitnahe Updates und Sicherheitsschutz fehlen.
Das Eindringen in eine multinationale Werbetafel machte auch einmal mehr die Sicherheitsrisiken deutlich, denen IoT-Geräte und digitale Infrastruktur ausgesetzt sind. Da die Digitalisierung globaler Städte weiter zunimmt, wird die Gewährleistung der sicheren Verwaltung großer vernetzter Geräte zu einem wichtigen Thema, mit dem sich Regierungsbehörden, Werbebetreiber und Technologielieferanten auseinandersetzen müssen.
Kommentare