
Zusammenfassung:
Viele Supermarktketten in Frankreich und Europa waren in letzter Zeit Opfer groß angelegter Cyberangriffe. Hacker kontrollierten direkt die Kühlgeräte des Ladens und schalteten weiterhin die Funktion ein, die ursprünglich zum kurzfristigen Abtauen verwendet wurde. Dies führte dazu, dass die Temperatur in den Kühl- und Tiefkühlbereichen in die Höhe schoss und eine große Menge an Lebensmitteln verdorben und verschrottet wurde, was Bedenken hinsichtlich der Netzwerksicherheit kritischer Infrastruktur aufkommen ließ.
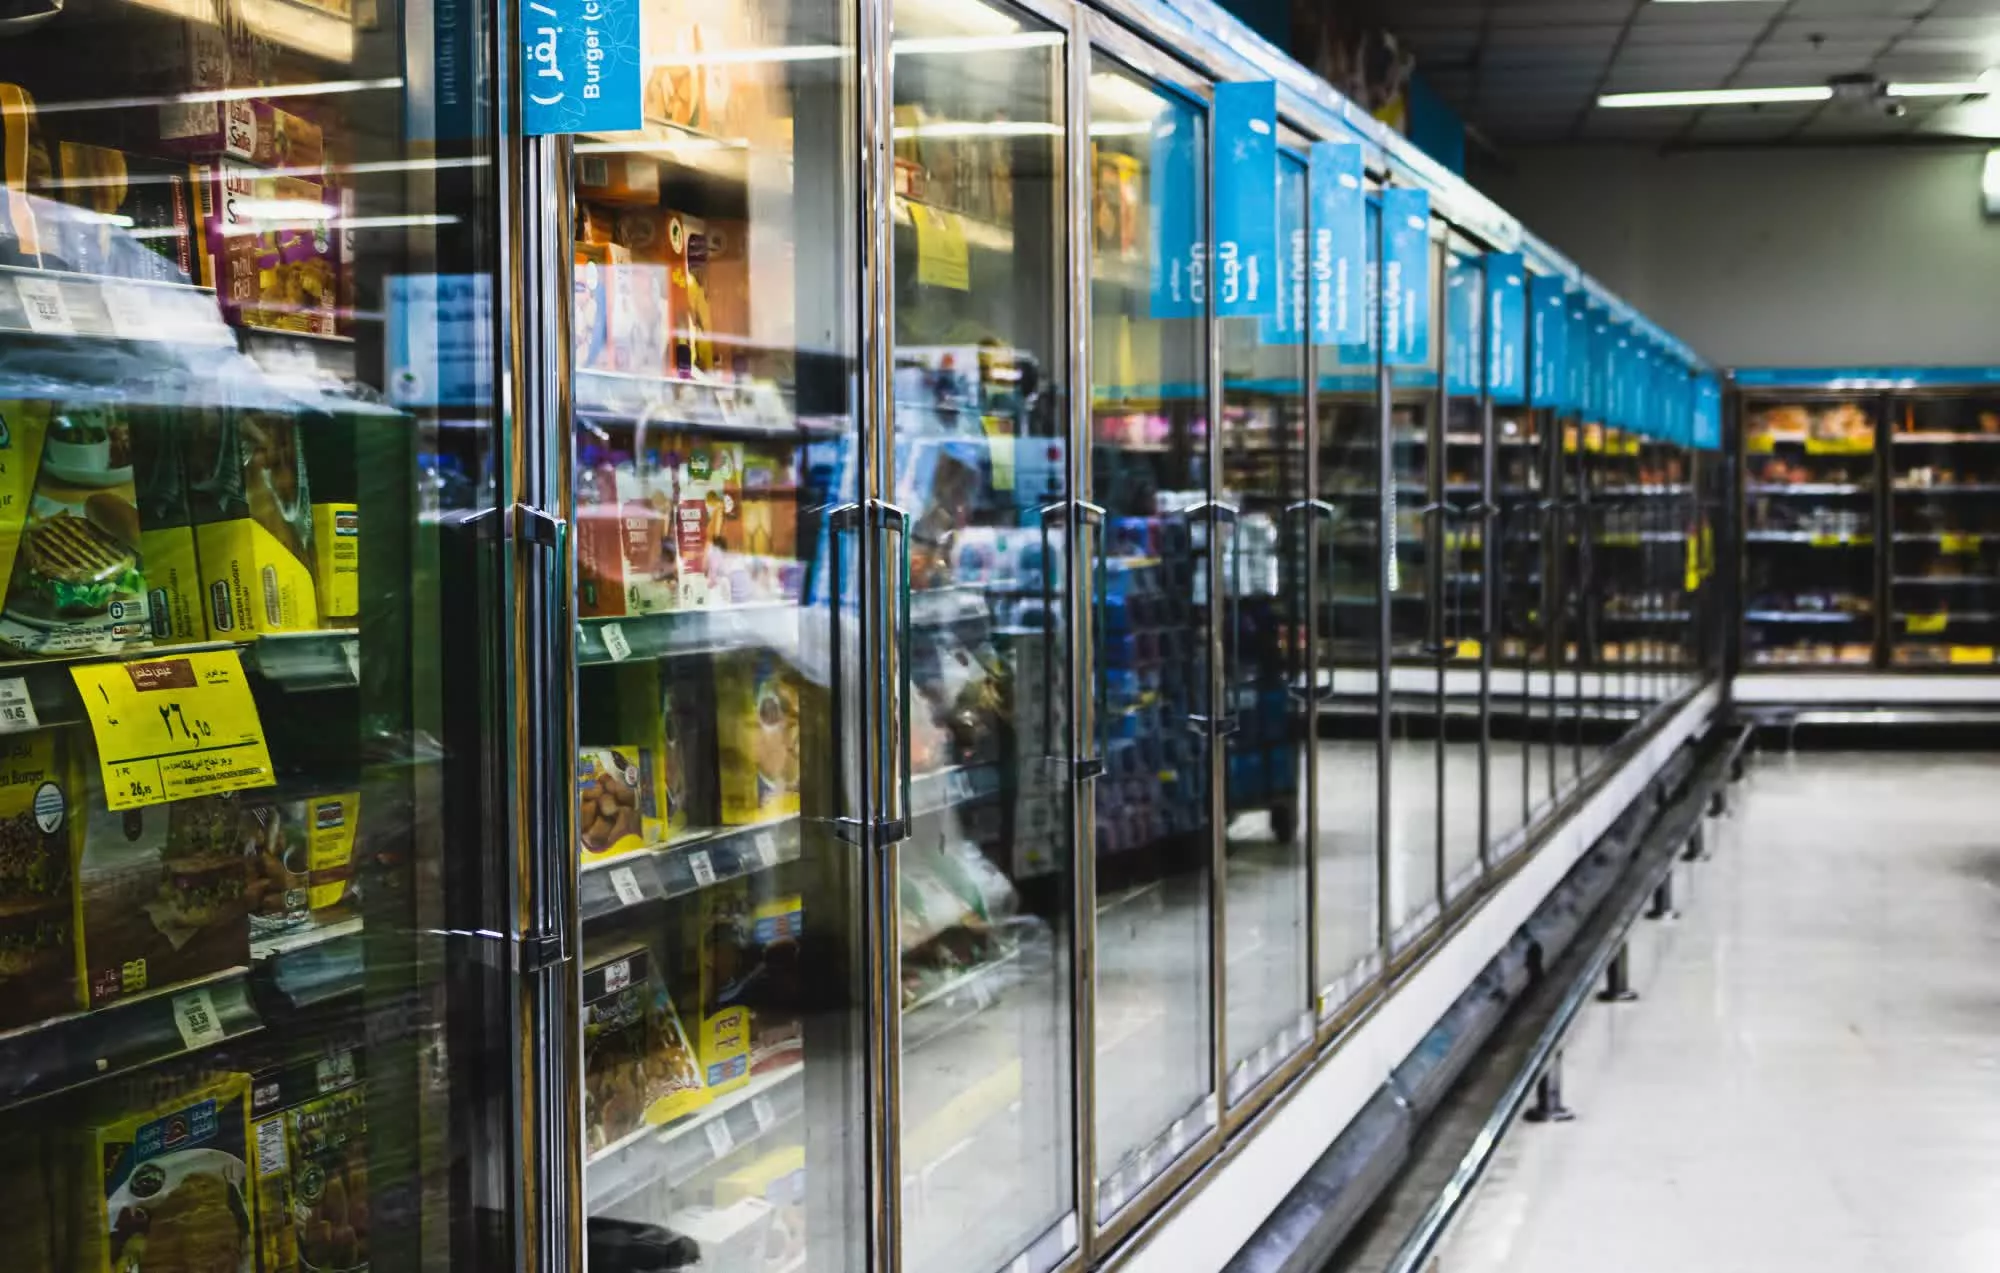
Nach Angaben französischer Einzelhändler und Medien ereignete sich der Angriff vom Abend des 11. Oktober bis zum frühen Morgen des 12. Oktober. Hacker drangen erfolgreich in die Steuerungsplattform des Supermarkt-Kühlsystems ein und schalteten die Geräte in den kontinuierlichen Abtaumodus, wodurch die Temperatur einiger Gefrierschränke und Kühllager auf 50 Grad Celsius anstieg. Da der Angriff nachts stattfand, dauerte es mehrere Stunden, bis die Mitarbeiter die Anomalie entdeckten. Zu diesem Zeitpunkt konnten große Mengen an frischen Lebensmitteln, Fleisch, Milchprodukten und Tiefkühlkost nicht mehr verkauft werden.
Am stärksten betroffen ist die große französische Supermarktkette Intermarché, deren Mutterkonzern angab, dass etwa 150 Geschäfte angegriffen wurden. Betroffen sind auch fast hundert Filialen der französischen Supermarktkooperative Coopérative U. Darüber hinaus soll es auch in einigen Filialen von Supermarktketten wie Leclerc und Carrefour zu Problemen gekommen sein, in einigen Gegenden sei es sogar zu Bränden durch überhitzte Geräte gekommen.
Aufgrund von Risiken für die Lebensmittelsicherheit mussten die entsprechenden Supermärkte eine zentrale Vernichtung der betroffenen Waren durchführen. Erste Schätzungen deuten darauf hin, dass der Schaden allein für einige Geschäfte Hunderttausende Euro erreicht hat. Mit der Fertigstellung weiterer betroffener Geschäfte wird der wirtschaftliche Gesamtschaden voraussichtlich Millionen Euro erreichen.
Der CEO der Coopérative U, Dominique Schercher, nannte den Vorfall einen „beispiellosen“ Angriff. Er sagte, dass die Art des Angriffs auf wichtige Ausrüstung, die die Lebensmittelkonservierung aufrechterhält und die Lebensmittelversorgung der Menschen sicherstellt, äußerst ernst sei. Das technische Team jedes Stores und externe Experten arbeiten hart daran, den Systembetrieb wiederherzustellen.
Die Untersuchung zeigt, dass der Angriff wahrscheinlich das Kältemanagementsystem des dänischen Unternehmens Danfoss betrifft. Vor nicht allzu langer Zeit veröffentlichte das Netzwerksicherheitsforschungsteam Team82 einen Forschungsbericht, in dem es darauf hinwies, dass einige Danfoss-Kälteregler mehrere Sicherheitslücken aufweisen, die es Angreifern ermöglichen, den Betriebsstatus von Kühlgeräten aus der Ferne zu kontrollieren, sogar die Kühlfunktion auszuschalten und Temperaturdaten zu verfälschen.
Berichten zufolge laufen auf den meisten angegriffenen Geräten ältere Firmware-Versionen, und entsprechende Sicherheitsprobleme wurden bereits vor Monaten bekannt gegeben und Korrekturen bereitgestellt. Dies hat dazu geführt, dass die Außenwelt auf die Sicherheitsrisiken im Einzelhandel bei der Aktualisierung und Wartung von industriellen Steuerungssystemen und Geräten für das Internet der Dinge aufmerksam gemacht hat.
Unterdessen bestätigte auch der niederländische Einzelhandelsriese Ahold Delhaize Group, dass es in seinem Netzwerk einen Sicherheitsvorfall gibt. Betroffen sind einige Websites und Lieferdienste der zum Konzern gehörenden Albert Heijn und anderer Marken. Obwohl unklar ist, ob ein direkter Zusammenhang zwischen dem niederländischen Vorfall und dem Angriff auf den französischen Supermarkt besteht, steht der europäische Einzelhandel eindeutig vor einer neuen Runde von Cybersicherheitsherausforderungen.
Die französische Staatsanwaltschaft in Paris hat eine Untersuchung dieses Vorfalls eingeleitet und auch die französische Nationale Cyber-Sicherheitsbehörde hat interveniert. Bisher wurde die Identität des Angreifers nicht bekannt gegeben und keine Organisation hat die Verantwortung übernommen.
Sicherheitsexperten warnen, dass dieser Vorfall zeigt, dass sich Cyberangriffe nicht mehr nur auf den Diebstahl von Daten oder die Erpressung von Unternehmen beschränken, sondern sich direkt auf reale Lieferketten und die Infrastruktur für den Lebensunterhalt auswirken können. Sollten in Zukunft ähnliche Angriffe auf Stromnetze, Wassersysteme oder andere wichtige öffentliche Dienste erfolgen, könnten die Folgen weitaus schwerwiegender sein als die Lebensmittelverschwendung. Was lange als theoretisches Worst-Case-Szenario galt, wird nun zu einem realen Risiko.
Kommentare