Zusammenfassung:
Das FBI hat kürzlich einen Mitbegründer eines kanadischen Cybersicherheitsunternehmens festgenommen. Diese Person ist seit langem in der Reaktion auf Ransomware-Vorfälle und in Lösegeldverhandlungen tätig und wird derzeit wegen angeblicher Unterstützung der Hackergruppe ShinyHunters strafrechtlich angeklagt. Dieser Fall steht nicht nur im Zusammenhang mit dem jüngsten Diebstahl sensibler Informationen einer großen Anzahl von FBI-Mitarbeitern, sondern könnte auch die Aufmerksamkeit auf die Beziehung zwischen Cybersicherheitsberatungsunternehmen, Ransomware-Verhandlungsdiensten und der Cyberkriminalitäts-Industriekette lenken.
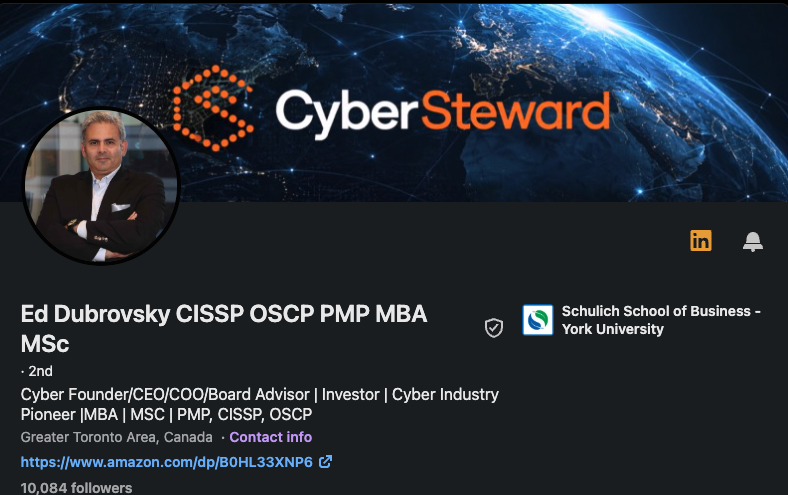
Laut Informationen, die am 9. Oktober von der Website KrebsOnSecurity des Cybersicherheitsreporters Brian Krebs veröffentlicht wurden, verhafteten FBI-Agenten Edward Dubrovsky, Mitbegründer eines kanadischen Cybersicherheitsunternehmens, am 8. Oktober Ortszeit in Pennsylvania. Zuvor hatte die New York Times berichtet, dass das FBI einen Kanadier in Pennsylvania wegen des Verdachts der Unterstützung der Hackergruppe ShinyHunters verhaftet habe, seinen Namen jedoch nicht preisgegeben habe.
Mehrere mit der Angelegenheit vertraute Personen teilten KrebsOnSecurity mit, dass Dubrovsky zum Zeitpunkt seiner Festnahme an einer Konferenz der Cyber-Versicherungsbranche in Pennsylvania teilnahm. Die Geschäftstätigkeit seines Unternehmens umfasst die Aushandlung von Lösegeldzahlungen mit Cyberkriminellen sowie die Bereitstellung von Reaktions- und Verhandlungsdiensten für Unternehmen, die Opfer von Cyberangriffen geworden sind.
Laut Informationen auf der entsprechenden Konferenzwebsite findet der Cyber Risk Summit vom 5. bis 7. Oktober im Loews Hotel in Philadelphia statt. Einer der Hauptsponsoren der Konferenz ist das kanadische Cybersicherheitsunternehmen Cypfer. Aus öffentlichen LinkedIn-Profilen geht hervor, dass Dubrovsky Mitbegründer von Cypfer war und derzeit mit einem anderen kanadischen Cybersicherheitsunternehmen, CyberSteward, verbunden ist.
Dubrovsky erklärte zuvor auf LinkedIn, dass er vorhabe, mit dem CyberSteward-Team an der Konferenz teilzunehmen und sich darauf freue, weiterhin strategische Beratung, Verhandlungen und Lösungen bei Ransomware- und Cyber-Erpressungsvorfällen mit Brancheninsidern zu diskutieren.
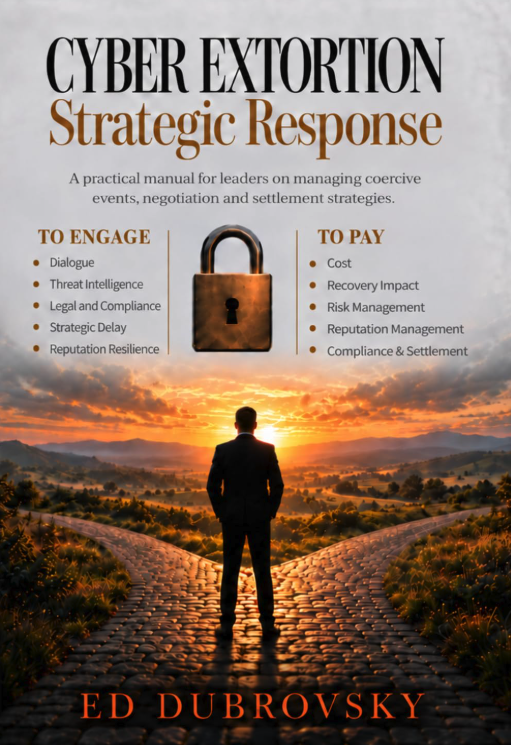
Aus öffentlichen Aufzeichnungen des US-Bundesgerichts geht hervor, dass Edward Dobrovsky, dessen Nachname etwas anders geschrieben ist, am 8. Oktober in Pennsylvania verhaftet und wegen Internet-Erpressung und Verschwörung angeklagt wurde. Einige Gerichtsdokumente, darunter wichtige Anklagematerialien in dem Fall, wurden versiegelt. Einige Dokumente sind jedoch weiterhin auf der Rechtsinformations-Website CourtListener enthalten.
Aus den vorliegenden Gerichtsakten geht hervor, dass die damit zusammenhängenden Anklagen eine Verschwörung mit der Drohung umfassen, die Vertraulichkeit von Informationen zu gefährden, um Geld zu erpressen und kommerzielle Aktivitäten durch Drohungen zu stören. Es ist zu beachten, dass die aktuellen öffentlichen Informationen noch begrenzt sind, einige wichtige Dokumente des Falles noch nicht veröffentlicht wurden und die entsprechenden Anklagepunkte nicht bedeuten, dass der Angeklagte vom Gericht für schuldig befunden wurde.
Auf der Website des U.S. Federal Bureau of Prisons ist zu sehen, dass der 54-jährige Edward Dubrovsky derzeit in einer Bundesanstalt in Philadelphia festgehalten wird. Gleichzeitig geht aus Gerichtsakten hervor, dass der Fall am 9. Oktober an das Bundesbezirksgericht für den östlichen Bezirk von Texas weitergeleitet wurde. Mit der Angelegenheit vertraute Personen sagten, dass das FBI seine Ermittlungen gegen die ShinyHunters-Organisation auf eine Außenstelle in Texas konzentriert habe.
Das FBI äußerte sich gegenüber KrebsOnSecurity nicht zur Verhaftung von Dubrovsky. Zum Zeitpunkt des Berichts war noch nicht öffentlich bestätigt worden, dass Dubrovsky einen Anwalt beauftragt hatte, und aus Gerichtsakten geht hervor, dass er zu diesem Zeitpunkt noch keinen vom Gericht bestellten Pflichtverteidiger erhalten hatte.
Dubrovsky hat außerdem ein Buch mit dem Titel „Cyber Extortion Strategic Response“ geschrieben, das etwa 252 Seiten lang ist und sich darauf konzentriert, wie Unternehmen Bedrohungen einschätzen, Reaktionspläne entwickeln, kommunizieren und ihre eigenen Interessen schützen können, nachdem sie einem Ransomware-Angriff ausgesetzt waren.
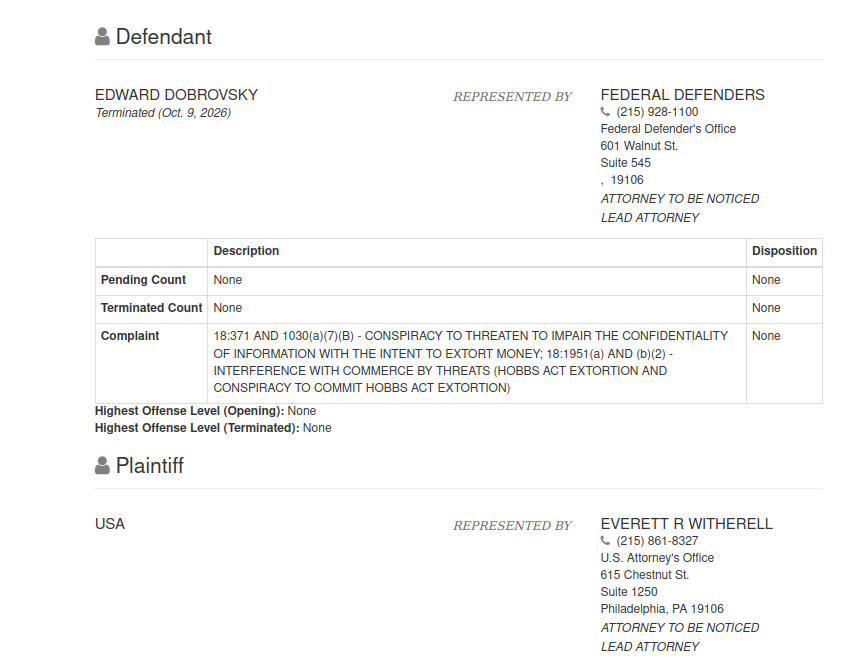
Ein Kernpunkt des Buches ist, dass die Kommunikation mit Kriminellen nicht die Zustimmung zur Zahlung eines Lösegelds bedeutet; Die Teilnahme an Verhandlungen bedeutet nicht, dass irgendwann eine Zahlung erfolgen muss. Die Zusammenarbeit mit dem Angreifer kann auch anderen Zwecken dienen, wie z. B. der Überprüfung der Authentizität der angeblich gestohlenen Daten, dem Sammeln zusätzlicher Informationen, dem Gewinnen von Zeit für die Bearbeitung des Vorfalls und dem Aufrechterhalten von Optionen, während die Organisation verschiedene Reaktionsoptionen evaluiert.
Diese Ansicht spiegelt ein Prinzip wider, das in der Branche der Reaktion auf Ransomware-Vorfälle seit langem betont wird: Die Rolle professioneller Verhandlungsführer besteht nicht nur darin, den Opfern zu helfen, das Lösegeld zu senken, sondern kann auch darin bestehen, festzustellen, über welche Informationen der Angreifer verfügt, die Glaubwürdigkeit der Bedrohung einzuschätzen und Unternehmen bei der Entwicklung von Strategien zur Wiederherstellung des Geschäftsbetriebs und zur Reduzierung von Verlusten zu unterstützen.
Die Verhaftung von Dubrovsky hat jedoch neue Fragen für die Branche aufgeworfen. Wenn ein Unternehmen, das Erpressungsvorfälle für Unternehmen aushandelt, verdächtigt wird, unangemessene Verbindungen zu einer Hackergruppe zu haben, könnte die Verbindung zwischen seinen Geschäftsaktivitäten und Cyberkriminalität in den Mittelpunkt einer strafrechtlichen Untersuchung geraten.
Diese Festnahme steht in engem Zusammenhang mit den laufenden Ermittlungen gegen die Hackergruppe ShinyHunters. Die Organisation hat in den letzten Jahren häufig Angriffe gegen Software-as-a-Service-Unternehmen gestartet. Normalerweise gelangt es durch Phishing, Diebstahl von Kontodaten usw. in Unternehmenssysteme, erbeutet Kunden- oder interne Daten und droht dann damit, die gestohlenen Informationen zu veröffentlichen, um die Opfer zur Zahlung eines Lösegelds zu zwingen.
Laut zuvor vom FBI veröffentlichten Informationen hat ShinyHunters in diesem Jahr bisher mehr als 70 Millionen US-Dollar von Opfern erpresst. Das Angriffsmodell der Gruppe erfordert oft keinen großen Schaden am System des Opfers, sondern nutzt die Drohung, Daten zu stehlen und sie öffentlich zu machen, als Hauptangriffsmethode.
Dieses Modell ermöglicht es Unternehmen, ernsthafte Folgerisiken zu bewältigen, selbst wenn sie ihre Systeme schnell wiederherstellen können. Wenn ein Angreifer Kundendaten, Mitarbeiterinformationen oder Geschäftsgeheimnisse kopiert hat, können die Auswirkungen der Datenpanne durch eine Neuinstallation des Servers und die Wiederherstellung von Backups nicht beseitigt werden. Infolgedessen müssen sich Unternehmen möglicherweise mit der Wiederherstellung des Geschäftsbetriebs, Datenschutzhinweisen, rechtlicher Haftung, behördlicher Berichterstattung und potenziellen Erpressungsverhandlungen auseinandersetzen.
Vor kurzem behauptete ShinyHunters auch, sich in das Online-Rekrutierungsportal des FBI gehackt und eine große Menge sensibler Mitarbeiterinformationen gestohlen zu haben. Zu den gestohlenen Daten gehörten angeblich Mitarbeiterabteilungen, Fachgebiete sowie medizinische und psychische Gesundheitsakten. Nachdem der Vorfall aufgedeckt wurde, nutzte die Hackerorganisation diese Informationen, um das FBI weiter zu provozieren, was zu einer raschen Eskalation der Ermittlungen führte.
Das FBI spürt derzeit relevante Mitglieder der Organisation auf und analysiert zuvor beschlagnahmte elektronische Geräte und digitale Kommunikationsaufzeichnungen. KrebsOnSecurity zitierte mit der Angelegenheit vertraute Personen mit der Aussage, dass Ermittler Geräte untersuchen, die von der niederländischen Polizei beschlagnahmt wurden, als sie letzten Monat den Cyberkriminellen Pepijn van der Stap festnahm. Diese Geräte können Informationen enthalten, die dabei helfen könnten, die Identität und Bewegungen anderer Beteiligten zu identifizieren.
Nach der Verhaftung von Van der Stap begann ein anderes Mitglied von ShinyHunters unter dem Namen „Rey“ zu operieren und übernahm einen Teil der Geschäfte der Organisation. Diese Person nutzte dann das FBI-Datenleck, um die US-Strafverfolgungsbehörden öffentlich zu provozieren.
Reuters berichtete zuvor, dass „Rey“ als Teenager namens Saif Al-din Khader identifiziert wurde. Er wurde letzte Woche von örtlichen Strafverfolgungsbehörden in Jordanien festgenommen und kooperiert Berichten zufolge mit den FBI-Ermittlungen. Krebs berichtete zuvor, dass die Gruppe verdächtigt wurde, versucht zu haben, ein Navigations- und digitales Luftfahrtunternehmen zu erpressen, das vor Khaders Festnahme von Boeing abgespalten worden war.
Während die Ermittlungen weiter voranschreiten, versuchen US-Strafverfolgungsbehörden, die organisatorischen Beziehungen, Mitgliederidentitäten, Angriffsaktivitäten und potenziellen Geschäftsverbindungen von ShinyHunters zu klären. Die Ermittler müssen nicht nur feststellen, wer tatsächlich an dem Cyber-Einbruch beteiligt war, sondern auch, ob es andere gab, die den Hackern Verhandlungen, Geldüberweisungen oder andere Hilfe geleistet haben.
KrebsOnSecurity zitierte Quellen mit der Aussage, dass entsprechende Ermittlungen gegen andere Unternehmen in der Ransomware-Verhandlungsbranche ebenfalls weiter zunehmen könnten. Quellen gehen davon aus, dass bei der Analyse beschlagnahmter Geräte und Kommunikationsaufzeichnungen durch Strafverfolgungsbehörden nicht ausgeschlossen ist, dass in Zukunft noch mehr relevante Unternehmensführer angeklagt werden.
Zum Zeitpunkt des Berichts gibt es jedoch keine öffentlichen Beweise dafür, dass alle Unternehmen, die Ransomware-Verhandlungsdienste anbieten, mit Cyberkriminellen verbunden sind, und es kann auch nicht der Schluss gezogen werden, dass alle Unternehmen, an denen Dubrovsky beteiligt ist, illegale Aktivitäten beinhalten. Der Fall befindet sich noch im Ermittlungs- und Gerichtsverfahrensstadium und die konkreten Fakten müssen durch spätere Gerichtsdokumente und Informationen von Strafverfolgungsbehörden weiter bestätigt werden.
Dieser Fall unterstreicht auch die einzigartige Stellung von Ransomware-Verhandlungsdiensten. Wenn ein Unternehmen einer Cyber-Erpressung ausgesetzt ist, müssen professionelle Berater möglicherweise direkt mit dem Angreifer kommunizieren, die von der Gegenpartei gespeicherten Daten überprüfen, feststellen, ob die Bedrohung glaubhaft ist, und das Unternehmen bei der Entscheidung unterstützen, ob die Verhandlungen fortgesetzt werden sollen. Die Arbeit an sich ist nicht zwangsläufig illegal, aber Verhandlungsführer unterliegen strengen Compliance-Anforderungen, wenn sie mit Kriminellen in Kontakt kommen, mit sensiblen Informationen umgehen und manchmal an Entscheidungen beteiligt sind, bei denen es um große Geldbeträge geht.
Für Unternehmen, die angegriffen wurden, kann die Beauftragung professioneller Berater dabei helfen, die Krise besser organisiert zu bewältigen. Sie müssen jedoch bei der Auswahl eines Dienstleisters vorsichtig sein. Unternehmen müssen die tatsächlichen Verantwortlichkeiten des Beraters verstehen, wie mit Informationen umgegangen wird, welche Kommunikationsvereinbarungen mit den Strafverfolgungsbehörden getroffen wurden und ob bei der Dienstleistung potenzielle Interessenkonflikte bestehen. Die rechtliche Grenze zwischen professioneller Beratung und Hilfe bei der Begehung einer Straftat ist insbesondere bei Verhandlungen über eine Straftat von Bedeutung.
Wenn man die allgemeinere Cybersicherheitssituation betrachtet, zeigt der Fall ShinyHunters, dass moderne Cyberkriminalität nicht mehr auf Hacker beschränkt ist, die Schwachstellen ausnutzen, um in Systeme einzudringen. Rund um Datendiebstahl und Erpressungsaktivitäten kann sich auch ein komplexes Ökosystem bilden, das Kontozugriff, Datentransaktionen, Bedrohungskommunikation, Geldabwicklung und professionelle Dienstleistungen umfasst. Damit die Strafverfolgungsbehörden solche Gruppen gründlich untersuchen können, müssen sie die Angreifer selbst verfolgen und auch das Netzwerk peripherer Beziehungen und Dienste analysieren, auf die sie sich möglicherweise verlassen.
Ob die Verhaftung von Dubrovsky auch die Leiter anderer Cybersicherheitsunternehmen in Mitleidenschaft ziehen wird, ist noch unklar. Da das FBI jedoch weiterhin die Datendiebstahl- und Erpressungsaktivitäten von ShinyHunters gegen Unternehmen und Regierungsbehörden untersucht, könnte der Fall zu einem wichtigen Punkt bei der Untersuchung der Beziehung zwischen der Ransomware-Verhandlungsbranche und der Cyberkriminalität durch die US-Strafverfolgungsbehörden werden.
Was bisher bestätigt werden kann, ist, dass sich der Fall von der bloßen Verfolgung von Mitgliedern der Hackerorganisation auf die Ermittlungen gegen einen Firmenmitbegründer ausgeweitet hat, der über einen Hintergrund in der Cybersicherheitsbranche verfügt und seit langem im Geschäft mit der Reaktion auf Ransomware tätig ist. Als nächstes werden weitere vom Gericht veröffentlichte Dokumente, Folgemaßnahmen der Strafverfolgungsbehörden und rechtliche Antworten der Beteiligten die konkrete Richtung dieses Falles bestimmen.
Kommentare