Zusammenfassung:
Laut Nachrichten des Sicherheitsunternehmens SlowMist Technology hat SlowMist kürzlich mehrere Berichte über den Diebstahl von Benutzervermögen erhalten. Untersuchungen ergaben, dass es sich bei den betroffenen Fällen um Lecks privater Schlüssel handelte und diese Benutzer die FomoPeek-Anwendung installiert hatten oder installiert hatten. FomoPeek selbst ist kein Krypto-Wallet, sondern ein Tool, das Benutzern hilft, auf die Geldbewegungen in der Kette zu achten und diese zu verfolgen, und Benutzer benachrichtigt, wenn Informationen in der Kette auftreten, die sich auf den Markt auswirken könnten. Die Studie ergab jedoch, dass die Anwendung über zwei integrierte Funktionsmodule verfügt, die nichts mit dem erklärten Geschäft zu tun haben.
Integriertes Exploit-Framework auf iOS-Kernelebene, das zum Diebstahl von Informationen verwendet wird:
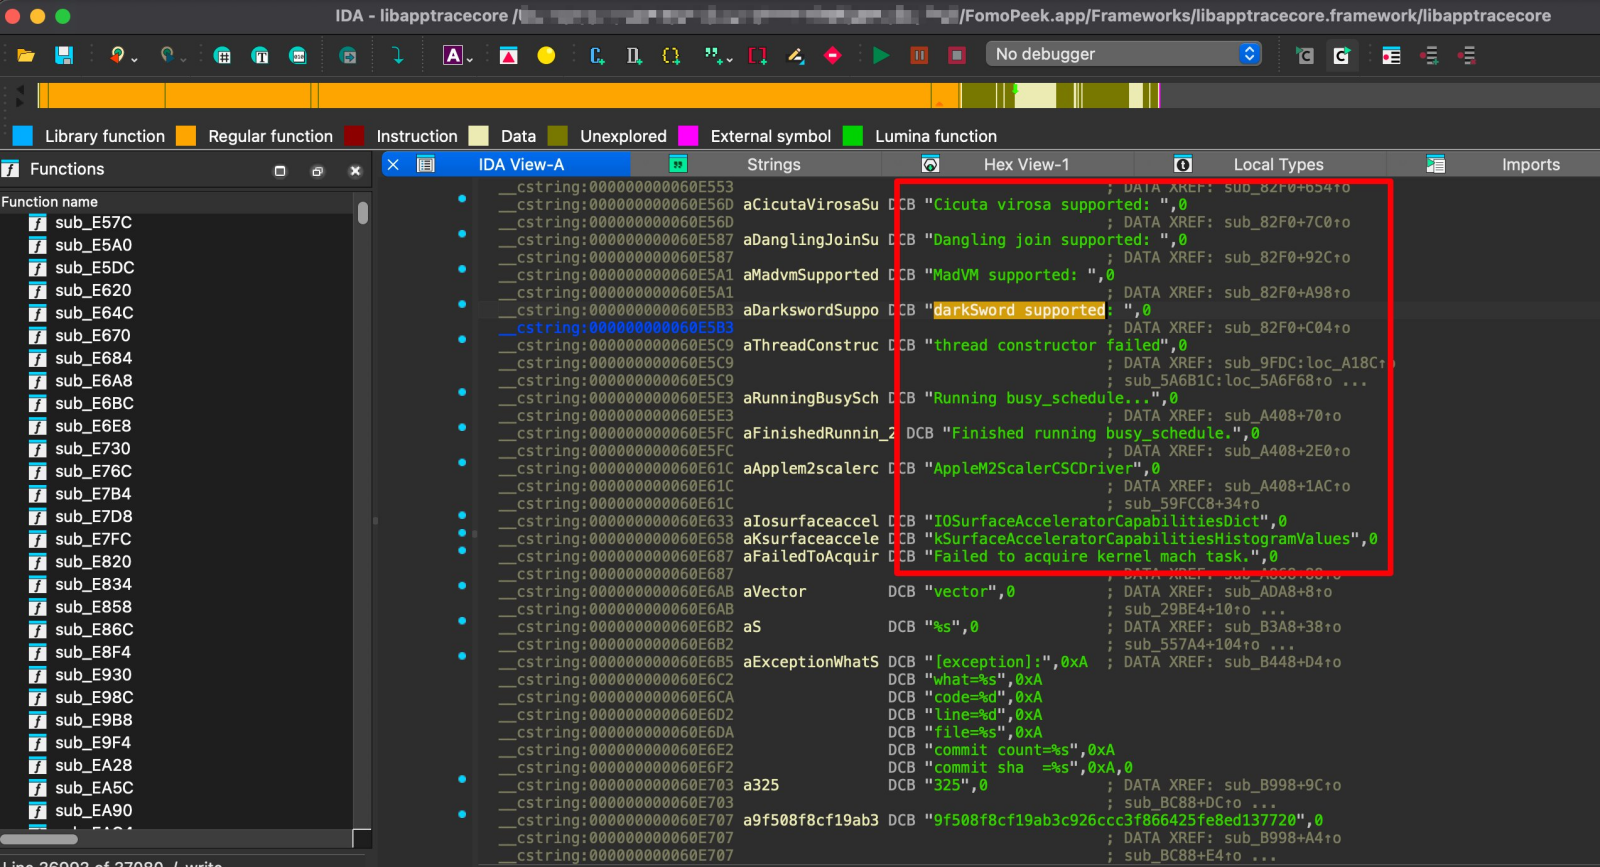
FomoPeeks integriertes Schwachstellen-Ausnutzungs-Framework auf iOS-Kernel-Ebene verfügt über eine Vielzahl unterschiedlicher Ausnutzungsmethoden. Das Framework kann die Angriffsmethode automatisch basierend auf dem Gerätemodell und der tatsächlich verwendeten iOS-Version auswählen. Ein erfolgreicher Exploit könnte es dem Angreifer ermöglichen, der iOS-Sandbox zu entkommen und auf Daten im Schlüsselbund zuzugreifen und diese zu entschlüsseln sowie Dateien zu lesen, die zu anderen Apps auf dem Gerät gehören.
Das bedeutet, dass alle auf dem Gerät gespeicherten sensiblen Daten wie verschlüsselte private Schlüssel der Brieftasche, Mnemonik-/Seed-Phrasen, Anmeldeinformationen, Chat-Protokolle, Dateien usw. von Hackern gestohlen und auf von Angreifern kontrollierte Server hochgeladen werden können. FomoPeek kann auch aus der Ferne Anweisungen von Angreifern empfangen.
Dieses Framework zur Ausnutzung von Schwachstellen auf Kernel-Ebene kann Angriffe auf iOS 12.0 bis iOS 18.7 und iOS 26.0 bis iOS 26.1 starten, d. h. es nutzt Sicherheitslücken, die Apple behoben hat, um Angriffe zu starten. Wenn Benutzer immer die neueste Version von iOS verwenden, werden die Schwachstellen behoben und FomoPeek kann die Schwachstellen nicht weiter ausnutzen.
Laden Sie KOL auf, für die Gewinnung neuer Benutzer zu zahlen, um mehr Benutzer zum Herunterladen und Installieren zu bewegen:
Da es sich um ein neues Projekt handelt, kann FomoPeek nicht schnell heruntergeladen und von mehr Kryptowährungsbenutzern verwendet werden. Daher verwendet die Anwendung eine Zahlungsmethode, um KOLs einzuladen, um neue Benutzer zu fördern und anzuziehen. Von Bluepoint.com gesehene Bilder zeigen, dass KOL Benutzer dazu einlädt, den Empfehlungscode zu verwenden, um die FomoPeek-App herunterzuladen und zu registrieren. Anschließend können neue Benutzer eine Belohnung von 7 USDT erhalten. KOLs erhalten möglicherweise höhere Belohnungen.
Auf diese Weise kann FomoPeek schnell eine große Anzahl von Benutzern im Währungskreis kontaktieren und Benutzer dazu verleiten, die Anwendung herunterzuladen, und dann damit beginnen, private Schlüssel der Brieftasche zu stehlen und Benutzervermögen zu übertragen. Für Kryptowährungsbenutzer, deren Vermögenswerte gestohlen wurden, war diese Verlustwelle sehr schwerwiegend. Die Geldbörsen vieler Nutzer wurden direkt geleert und die Vermögenswerte waren schwer wiederherzustellen.
iOS bleibt sicher, solange Sie immer die neueste Version behalten:
Der aktuellen Situation nach zu urteilen, werden bei diesen Angriffen auf Kernelebene wahrscheinlich Exploit-Frameworks der DarkSword-Reihe zum Einsatz kommen, bei denen es sich um hochriskante iOS-Sicherheitslücken handelt, die von Google im März 2026 gemeldet wurden. Nachdem Google Apple benachrichtigt hatte, hat Apple die Schwachstelle in nachfolgenden neuen Versionen behoben, sodass Benutzer, die die neueste Version verwenden, nicht betroffen sind.
Insgesamt ist das iOS-System immer noch sicher. Voraussetzung ist, dass Benutzer immer die neueste Version verwenden und die automatische Update-Funktion aktivieren. Deaktivieren Sie Updates nicht vollständig, da iOS mit der Aktualisierung immer mehr hängen bleibt. Für Benutzer im Währungskreis bietet die Verwendung der neuesten Version von iPhone+iOS einen höheren Sicherheitsfaktor. Schließlich geht es um Fragen der Vermögenssicherheit, daher hat die Sicherheit oberste Priorität.
Darüber hinaus haben Angreifer in der NodeSeek-Community zuvor eine gefälschte kostenlose VPS-Serveraktivität veröffentlicht. Bei dieser Aktivität wurden auch Angriffsframeworks der DarkSword-Serie verwendet, was bedeutet, dass diese Art von zuvor seltenen Angriffen auf Kernelebene begonnen hat, normale Benutzer anzugreifen. Laden Sie keine Anwendungen aus unbekannten Quellen herunter und öffnen Sie keine unbekannten Websites. Dies sind ebenfalls Abwehrmaßnahmen, aber Sie sollten iOS auf jeden Fall normal auf dem neuesten Stand halten.
Kommentare