Zusammenfassung:
Microsoft hat kürzlich ein wichtiges Update für Windows Defender, die integrierte Sicherheitssoftware seines Betriebssystems, veröffentlicht und einen schwerwiegenden Systemfehler erfolgreich behoben, der Benutzer seit vielen Tagen plagt. Zuvor berichteten viele Benutzer, dass ihre Systeme häufig Fehlalarme auslösten und ständig Popup-Eingabeaufforderungen mit der Meldung „Antivirensoftware wurde deaktiviert“ oder „Schutzfunktion wurde deaktiviert“ auslösten, was bei Benutzern zu Panik führte, dass die Systemsicherheit durch versteckte Bedrohungen beeinträchtigt werden könnte.
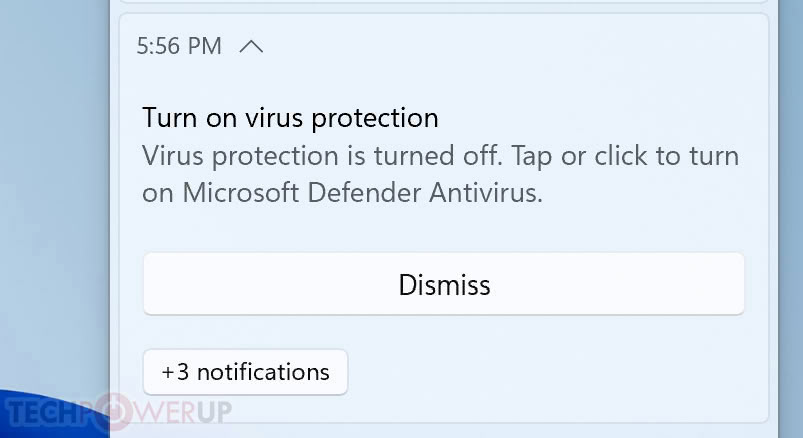
Laut Benutzerfeedback und Diskussionsaufzeichnungen in technischen Foren betrifft diese Sicherheitslücke hauptsächlich Geräte, auf denen die neuesten Windows 10- und Windows 11-Systeme ausgeführt werden. Obwohl der Echtzeitschutz und die Firewall-Dienste von Windows Defender normal laufen und im Hintergrund aktiviert sind, zeigt das Systemsicherheitscenter auf den betroffenen Computern immer wieder Benachrichtigungen an, die darauf hinweisen, dass das aktuelle System über keinen wirksamen Antivirensoftware-Schutz verfügt. Bei einigen Geräten, auf denen Sicherheitssoftware von Drittanbietern installiert ist, führt dieser Fehler auch zu einer inkonsistenten Anzeige des Systemsicherheitsstatus, was die Probleme der Benutzer weiter verschärft.
Nachdem das Microsoft-Team für Sicherheitstechnik mehrere Untersuchungsanfragen erhalten hatte, bestätigte es schnell, dass das Problem nicht durch einen Malware-Angriff, sondern vielmehr durch einen logischen Fehler bei der Zustandssynchronisierung zwischen dem Systemsicherheitscenterdienst und der zugrunde liegenden Sicherheitsschnittstelle verursacht wurde. Nachdem ein bestimmter Systemdienst neu gestartet oder aktualisiert wurde, ist das Sicherheitscenter nicht in der Lage, den tatsächlichen Betriebsstatus von Windows Defender rechtzeitig genau zu lesen, wodurch eine fehlerhafte Alarmlogik ausgelöst wird und falsche Systemrisikoaufforderungen an Benutzer gesendet werden.
Um diesen Fehlalarm vollständig zu beseitigen, hat Microsoft jetzt einen speziellen Fix-Patch durch regelmäßige Sicherheitsupdates und Defender-Engine-Updates veröffentlicht. Microsoft empfiehlt allen betroffenen Benutzern offiziell, sofort die Systemeinstellungen zu öffnen und die Windows Update-Oberfläche aufzurufen, um die neuesten Definitionsbibliotheken und Sicherheitsupdates zu überprüfen und herunterzuladen. Nach Abschluss des Updates stellt das Systemsicherheitscenter die korrekte Statuserkennungslogik wieder her und meldet nicht mehr fälschlicherweise Aufforderungen zum Herunterfahren der Antivirensoftware. Dadurch wird sichergestellt, dass Benutzer ein echtes und zuverlässiges Feedback zum Systemsicherheitsschutz erhalten.
Kommentare