
Zusammenfassung:
Google hat kürzlich einen groß angelegten Sicherheitsvorfall bekannt gegeben, der das Android TV-Ökosystem betrifft. Es wurde festgestellt, dass ein offiziell zertifizierter Hersteller von Android-TV-Geräten seit langem versteckte Hintertüren in seinen Produkten vorinstalliert und Zugriffe an Dritte verkauft hat, um Schadsoftware zu verbreiten. Nach Abschluss der Untersuchung kündigte Google an, die Zusammenarbeit mit den beteiligten Unternehmen vollständig abzubrechen und rechtliche Schritte einzuleiten, um die entsprechende schädliche Netzwerkinfrastruktur abzuschalten.
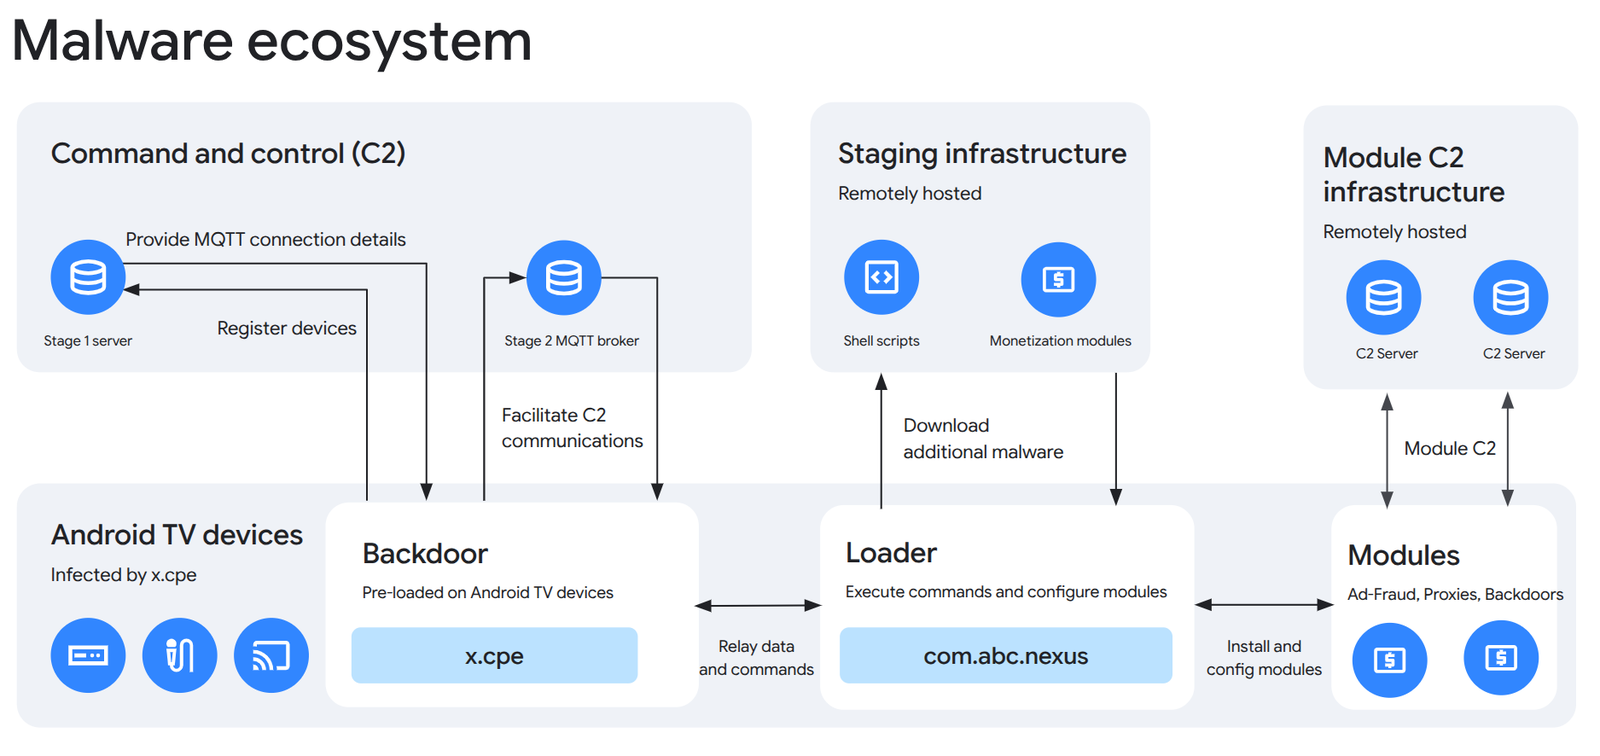
Nach Angaben von Google handelt es sich bei dem beteiligten Unternehmen um Videostrong, einen Hersteller in Shenzhen, China. Das Unternehmen stellte einst offiziell zertifizierte Android-TV-Set-Top-Box-Produkte her, doch Untersuchungen ergaben, dass es fernsteuerbare Hintertüren in mehrere Gerätemodelle und -marken implantiert und ein komplettes Servernetzwerk aufgebaut hatte, um zugehörige Geräte zu verwalten und Schadcode zu verbreiten.
Google gab an, dass es sich bei diesen Schadprogrammen weder um private Handlungen einzelner Mitarbeiter noch um zufällige Vorfälle aufgrund von Entwicklungsfehlern handelte. Die Ermittler stellten fest, dass dieses System seit vielen Jahren ununterbrochen in Betrieb ist und über eine spezielle Infrastruktur und ständig aktualisierte Umgehungserkennungsmechanismen verfügt, um nachgelagerte Partner und bösartige Module kontinuierlich zu verwalten. Aufgrund dieser Untersuchungsergebnisse hat Google beschlossen, jegliche Zusammenarbeit mit Videostrong zu beenden und ihm und seinen verbundenen Unternehmen zu untersagen, in Zukunft zertifizierte Android-Geräte herzustellen, auf denen Google-Anwendungen vorinstalliert sind.
Als Folgemaßnahme hat Google rechtliche Schritte gegen die Domainnamen und Server eingeleitet, die zur Kontrolle des XCPE-Botnetzes verwendet werden, und die entsprechenden Kontrolllinks erfolgreich gekappt. Gleichzeitig verbietet das Unternehmen Videostrong und seinen Tochtergesellschaften künftig auch die Bereitstellung von Softwarediensten für andere zertifizierte Android-Gerätehersteller.
Sicherheitsuntersuchungen zeigen, dass die Auswirkungen dieses Vorfalls weit über normale Malware-Übertragungsfälle hinausgehen. Im Gegensatz zu früheren Schadprogrammen, die hauptsächlich auf gefälschten Android-Geräten auftraten, handelt es sich bei den betroffenen Produkten um von Google zertifizierte Android-TV-Geräte, was bedeutet, dass Verbraucher beim Kauf in der Regel davon ausgehen, dass sie offizielle Sicherheitsüberprüfungen bestanden haben.
Die Untersuchung ergab, dass der Angreifer eine spezielle Strategie nutzte, um die Authentifizierungserkennung zu umgehen. Sie installieren versteckten Code auf dem Gerät vor, wenn es das Werk verlässt, nutzen aber Verschleierungstechniken, um den Testprozess zu umgehen und warten, bis der Benutzer das Gerät zum ersten Mal startet, um das Schadmodul herunterzuladen oder zu aktivieren. Dadurch können entsprechende Produkte Kompatibilitäts- und Sicherheitstests erfolgreich bestehen und somit Zertifizierungsqualifikationen erhalten.
Google gab zu, dass dieser Vorfall Lücken in seinem Zertifizierungssystem aufgedeckt hatte. Das Unternehmen sagte, die beteiligten Anbieter hätten Leerstellen im Überprüfungsprozess ausgenutzt, um das Laden von Schadcode auf Benutzergeräte zu verzögern. Um zu verhindern, dass ähnliche Situationen erneut auftreten, verbessert Google seine Zertifizierungs- und Überprüfungsmechanismen, um seine Fähigkeit zur Überprüfung der Gerätefirmware und des daraus resultierenden Softwareverhaltens zu stärken.
Laut Statistiken von Sicherheitsbehörden konzentrieren sich die betroffenen Geräte hauptsächlich auf den Bereich Android TV und Google TV-Set-Top-Boxen, wobei Produkte der Marke Mecool als eines der wichtigsten betroffenen Ziele gelten. Neben TV-Boxen wurden dieselben schädlichen Komponenten auch in einigen Digital-Signage-Geräten, Karaoke-Geräten und Telemedizin-Terminals gefunden.
Google gab an, dass die Angreifer nach der Abschaltung der entsprechenden Kontrollserver die Möglichkeit verloren hätten, eine große Anzahl von Geräten fernzusteuern. Das Unternehmen schätzt, dass dieser Vorgang nicht nur die aktuell bestätigten infizierten Geräte betraf, sondern auch den Kommunikationskanal zwischen mindestens 10 Millionen weiteren betroffenen Geräten und den Angreifern unterbrach und so die Ausbreitung weiterer bösartiger Aktivitäten verhinderte.
Untersuchungen ergaben, dass diese Hintertüren möglicherweise dazu genutzt wurden, zusätzliche Malware zu installieren, Werbebetrug durchzuführen, Proxy-Netzwerke aufzubauen und andere cyberkriminelle Aktivitäten durchzuführen. Aufgrund seiner hohen Systemprivilegien kann das infizierte Gerät in ein großes Botnet-System eingebunden werden und ohne Wissen des Benutzers Netzwerkressourcen für Angreifer bereitstellen.
Google betonte, dass es einen schweren Vertrauensbruch der Verbraucher darstellt, Geräteherstellern zu erlauben, wissentlich Produkte an Benutzer mit bösartigen Hintertüren zu verkaufen. Obwohl der Kontrollserver heruntergefahren wurde und das aktuelle Risiko für die betroffenen Geräte erheblich reduziert wurde, ist es für Benutzer verwandter Produkte immer noch eine sicherere Wahl, die Quelle des Geräts zu prüfen und in Betracht zu ziehen, es durch ein Produkt einer seriöseren Marke zu ersetzen.
Dieser Vorfall hat sich auch zu einem der schwerwiegendsten Sicherheitsvorfälle in der Lieferkette bei der Entwicklung der Android TV-Plattform entwickelt. Da die betreffenden Geräte eine offizielle Zertifizierung erhalten hatten, warf dies nicht nur Bedenken hinsichtlich der Sicherheit der Smart-TV-Hardware-Lieferkette auf, sondern veranlasste Google auch dazu, sein Zertifizierungssystem zu überprüfen und die Überwachung der Gerätehersteller weiter zu verstärken.
Kommentare