
Zusammenfassung:
Google gab am Montag bekannt, dass es ein Hacking-Tool entdeckt hat, das Software-Schwachstellen ohne menschliche Hilfe autonom identifizieren und ausnutzen kann, und verwies dabei auf die Risiken, die von Agenten der künstlichen Intelligenz (KI) ausgehen. Die Google Threat Intelligence Group (GTIG) hat die Ergebnisse in ihrem Bericht zum dritten Quartal detailliert beschrieben. Dem Bericht zufolge befand sich das Tool auf einem Vorabversionsserver, der mit dem Internet verbunden war. Angreifer nutzen solche Server häufig zum Speichern und Vorbereiten von Angriffstools. Google nannte dieses Tool „exploit_agent“.
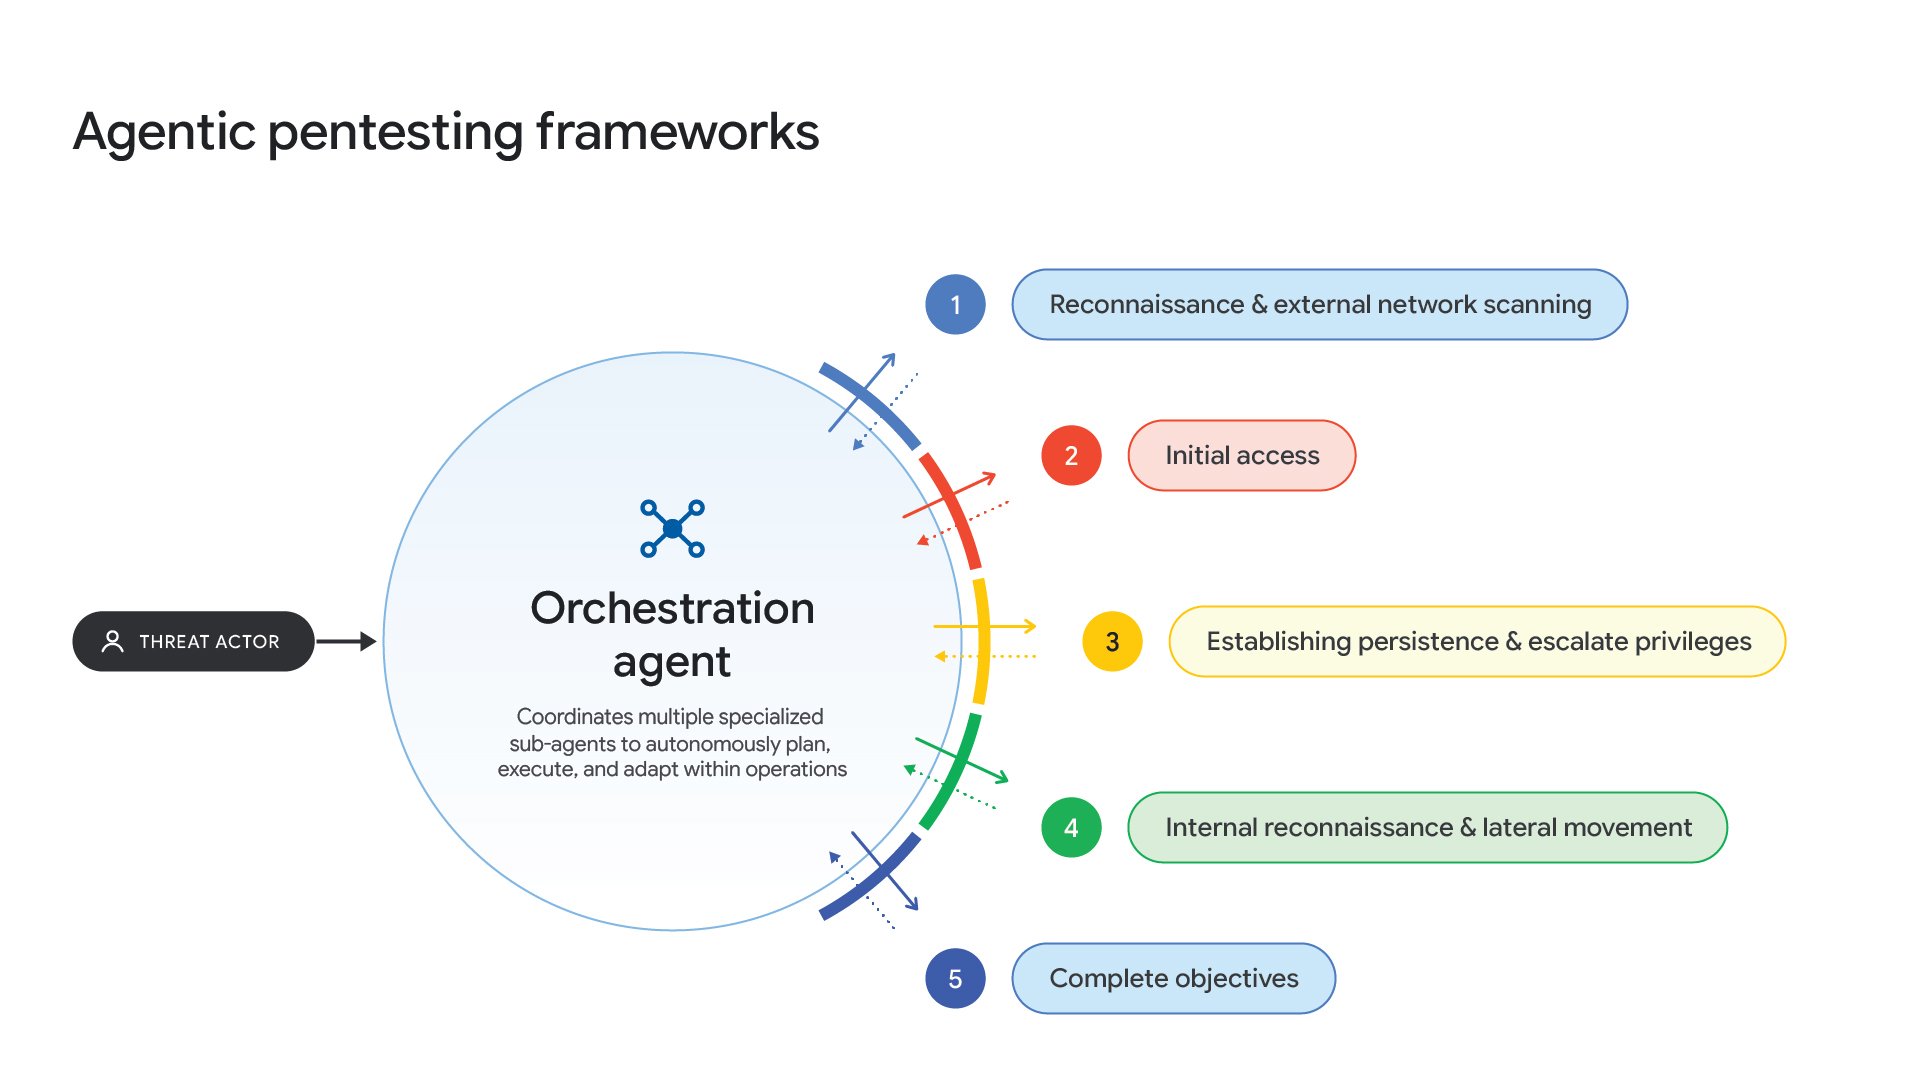
Das Tool nutzt mehrere Large Language Models (LLMs), die künstliche Intelligenztechnologie hinter Chatbots, darunter führende Geschäftsmodelle sowie das, was Google als „native“ Modelle bezeichnet.
Das Tool überwacht dann beliebte Web-Software auf Patch-Updates, Updates, die von Softwareentwicklern veröffentlicht wurden, um Schwachstellen zu beheben.
Sobald ein neuer Patch veröffentlicht wird, vergleicht das Tool den Programmcode vor und nach dem Fix, um festzustellen, wo die Schwachstelle liegt. Dies ähnelt dem Vergleich zweier Versionen eines Dokuments, um zu sehen, welche Änderungen die Redakteure vorgenommen haben, und diese Änderungen könnten das Problem aufdecken.
Das Tool schreibt dann automatisch Angriffscode, um die Schwachstelle auszunutzen, und führt ihn automatisch aus.
Google sagte, dies sei das erste Mal gewesen, dass das Unternehmen Angreifer gesehen habe, die einen Angriff auf diese Weise durchgeführt hätten.
In dem Bericht heißt es: „Zum ersten Mal im letzten Quartal hat das Threat Intelligence-Team von Google herausgefunden, dass Bedrohungsakteure umfangreiche Sprachmodell-Frameworks nutzen, um die Erkennung und Ausnutzung von Schwachstellen ohne menschliches Eingreifen vollständig zu automatisieren.“
Diese Entdeckung bestätigt die wachsenden Bedenken, dass autonome KI-Agenten traditionelle Systeme bedrohen könnten.
Der Gouverneur der US-Notenbank, Michael Barr, sagte am Montag, dass autonome KI-Agenten innerhalb von Minuten einen Bankensturm auslösen könnten.
Im September dieses Jahres warnte Torsten Slok, Chefökonom von Apollo Global Management, dass Banken eine große Anzahl günstiger Einlagen verlieren könnten, wenn KI-Assistenten Haushaltsgelder automatisch auf Konten mit höheren Renditen überweisen.
Ein Bild aus dem Google-Bericht zeigt, dass das Tool den Zugriffskontrollmechanismus der Version 2.19.25 des WordPress-Plugins Spectra (Ultimate Addons for Gutenberg) überprüft.
Zugriffskontrolle bezieht sich auf den Code, der bestimmt, welche Vorgänge verschiedene Benutzer ausführen können. Ob diese Schwachstellenprüfung letztendlich zu einem tatsächlichen Angriff führte, ging aus dem Bericht nicht hervor.
Der Vorabversionsserver speichert auch andere Skripte, die die interne Netzwerkstruktur abbilden können, nachdem ein Angreifer die Netzwerkverteidigung durchbrochen hat, was Google als „interne Aufklärung“ bezeichnet.
Diese Skripte sind auch zum sogenannten „Brute-Force-Cracking“ fähig, indem sie wiederholt eine große Anzahl von Passwörtern ausprobieren und WebShells, also versteckte Fernsteuerungsprogramme, auf Websites einschleusen, die es Angreifern ermöglichen, zu einem späteren Zeitpunkt wieder Zugriff auf infizierte Systeme zu erhalten.
Google entdeckte auf demselben Server auch von Opfern gestohlene Daten. Aus einschlägigen Aufzeichnungen geht hervor, dass der Betreiber dieses Tools möglicherweise Angriffe auf Websites der französischen Medien-, Unterhaltungs- und Bildungsbranche gestartet hat.
API-Schlüssel ähneln Passwörtern und ermöglichen der Software den Zugriff auf Dienste der künstlichen Intelligenz.
Googles Übersetzung des entsprechenden russischen Hinweises lautet: „LLM-API-Schlüssel für automatisierte Exploits (exploit_agent-Pilotprojekt)“ und „Bitte geben Sie den Schlüssel selbst ein – direkt hier, nicht im Chat. Beide Zeilen sind erforderlich.“
Dieser Befund passt zu einem umfassenderen Trend, den Google zuvor beschrieben hat.
Die Gesamtzahl der Offenlegungen und Exploits von Sicherheitslücken hat sich zwischen Januar und August 2026 nahezu verdoppelt.
Zero-Day-Exploits, also Angriffe, die auf Schwachstellen abzielen, die Softwareentwicklern noch nicht bekannt sind, traten im Jahr 2025 durchschnittlich acht pro Monat, im Jahr 2026 durchschnittlich 11 pro Monat und im August 22 auf.
Google gab außerdem an, entdeckt zu haben, dass Open-Source-KI-Angriffstools namens CAIRN und PentAGI bei tatsächlichen Netzwerkeinbruchsaktivitäten eingesetzt wurden.
Kommentare