
Zusammenfassung:
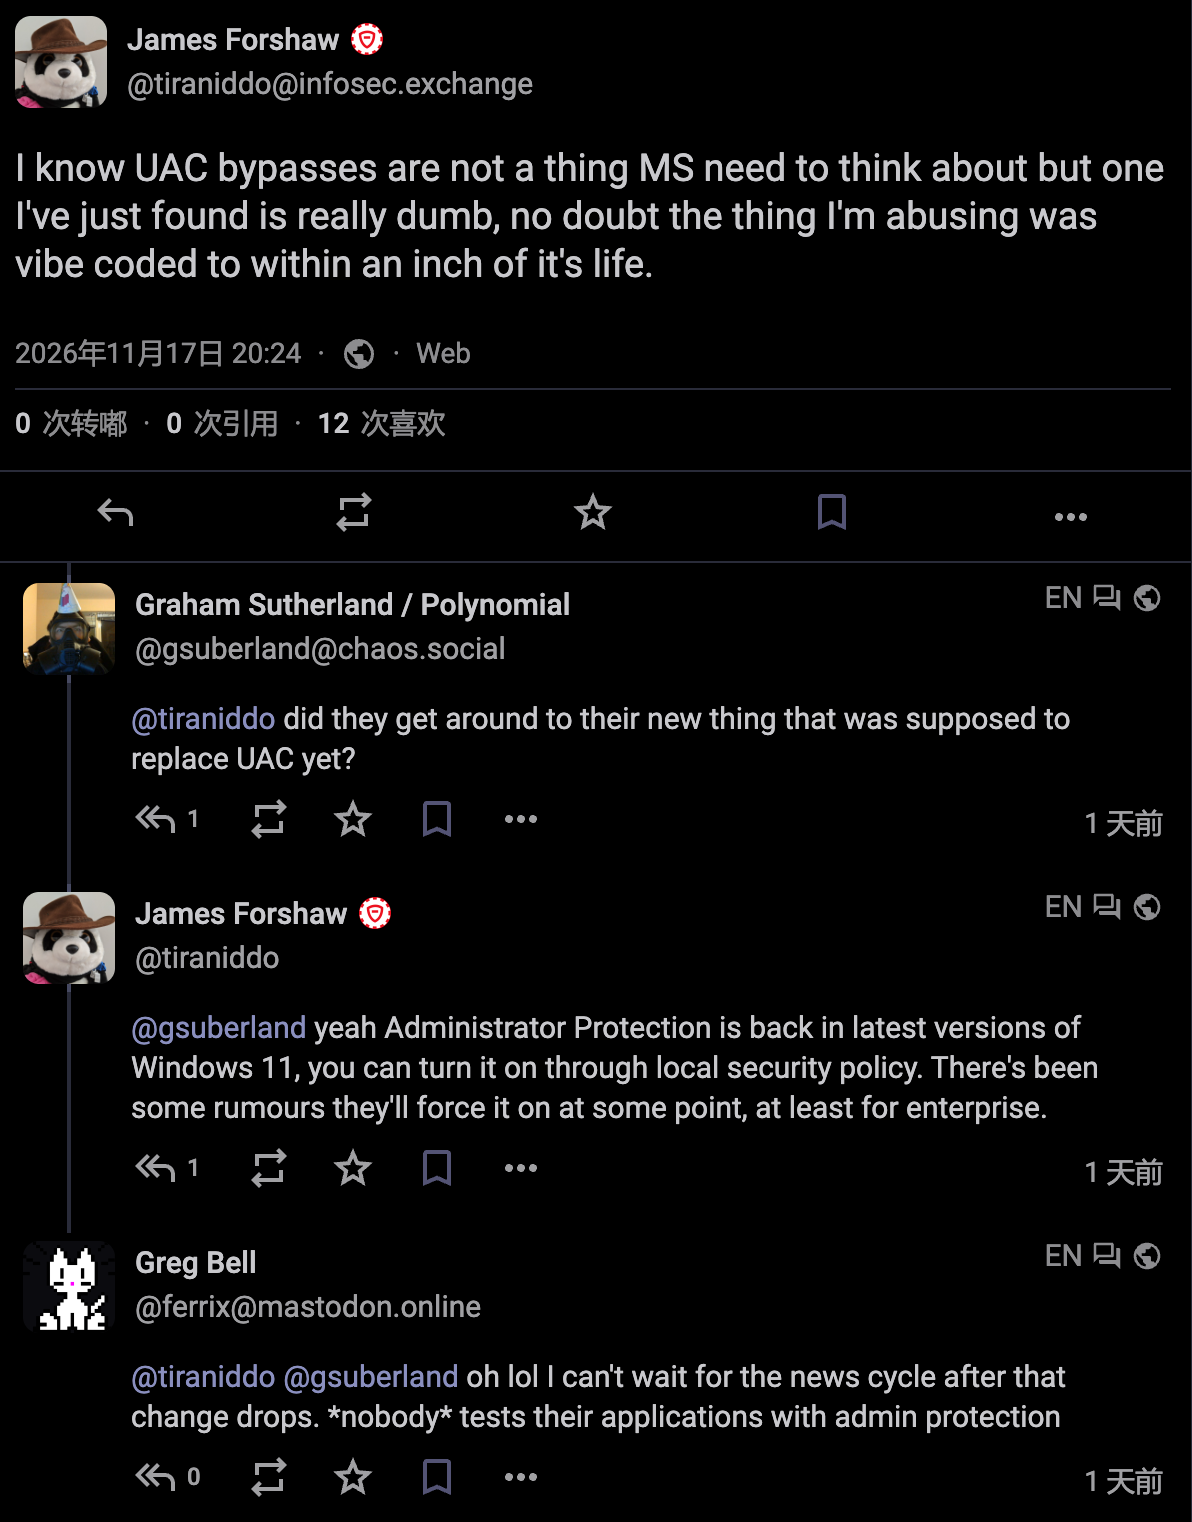
Der Google-Sicherheitsforscher James Forshaw beschwerte sich kürzlich in den sozialen Medien über die Sicherheitslücken von Microsoft. Forshaw sagte, er habe eine lächerlich dumme Methode zur Umgehung der UAC-Benutzerkontensteuerung entdeckt. Forshaw verspottete, dass die ausgenutzte Komponente das Produkt der KI-Codierung zu sein schien. Allerdings hat Forshaw die konkret betroffenen Komponenten, Methoden zur Ausnutzung von Schwachstellen und konkret betroffene Versionen nicht bekannt gegeben.
UAC-Benutzerkontensteuerung ist ein traditioneller Mechanismus für Windows-Systeme zur Steuerung von Administratorrechten. Nachdem sich das Administratorkonto beim System angemeldet hat, werden tägliche Anwendungen normalerweise mit eingeschränkten Token ausgeführt. Wenn es notwendig ist, Software zu installieren, Systemdateien zu ändern oder wichtige Einstellungen zu ändern, zeigt das System ein Bestätigungsfenster an, in dem der Benutzer die vollständigen Berechtigungen bestätigen und erteilen kann.
Die UAC-Umgehung ermöglicht Schadprogrammen, die bereits im lokalen Administratorkonto ausgeführt werden, den Popup-Bestätigungsschritt zu überspringen und direkt das vollständige Administrator-Token zu erhalten. Angreifer können dann Systemdateien und Registrierungen ändern, Sicherheitsfunktionen deaktivieren oder schädliche Komponenten installieren, für deren Ausführung erhöhte Berechtigungen erforderlich sind.
Microsoft definiert den UAC-Mechanismus als eine Tiefenverteidigungsfunktion und nicht als Sicherheitsgrenze, die verschiedene Berechtigungen isolieren muss. Gemäß den Sicherheitsdienststandards von Microsoft ist die alleinige Umgehung der Benutzerkontensteuerung nicht standardmäßig für Sicherheitsupdates oder Bug Bountys qualifiziert.
Microsoft kann die missbrauchte Komponente in späteren Versionen noch ändern, weist jedoch in der Regel keine CVE-Nummer zu und gibt keine Notfall-Sicherheitswarnung heraus, weshalb Forshaw im ursprünglichen Beitrag sagte, dass Microsoft UAC-Umgehungen nicht in Betracht ziehen muss.
Die entsprechende Sicherheitslücke wurde von Microsoft behoben:
Obwohl es weder eine CVE-Nummer noch ein Sicherheitsbulletin gibt, wird Microsoft die von Sicherheitsforschern gemeldeten Schwachstellen dennoch beheben. Derzeit hat Microsoft den herkömmlichen UAC-Administratorgenehmigungsmodus durch den Administratorschutz ersetzt, der einigen Umgehungsmethoden auf niedriger Ebene widerstehen kann.
Forshaw hat während der Vorschauphase des Administratorschutzes 9 Umgehungsmethoden entdeckt, und diese Umgehungsprobleme wurden in der offiziellen Version behoben. Da die Sicherheitslücke nun behoben ist, wird Forshaw voraussichtlich auch einen Blog veröffentlichen, in dem die Ursache der Sicherheitslücke und das Proof-of-Concept-Programm detailliert beschrieben werden.
Kommentare