
Zusammenfassung:
Trotz jahrelanger Warnungen von Cybersicherheitsunternehmen und Experten vor den Risiken schwacher Passwörter bevorzugen viele Benutzer immer noch einfache, vorhersehbare Anmeldeinformationen. Neue Forschungsergebnisse zeigen, dass Benutzerfreundlichkeit und Einprägsamkeit beim Festlegen von Passwörtern nach wie vor die wichtigsten Überlegungen sind, während die Sicherheit oft in den Hintergrund tritt.
Ein neuer Bericht des Passwortverwaltungsdienstleisters NordPass, NordLayer und Cybersicherheitsforscher zeigt, dass das Forschungsteam Passwortdaten analysiert hat, die bei öffentlichen Datenschutzverletzungen und Malware-Angriffen von September 2025 bis September 2026 offengelegt wurden, und Statistiken und Vergleiche zur Passwortnutzung in 44 Ländern und Regionen auf der ganzen Welt durchgeführt hat.
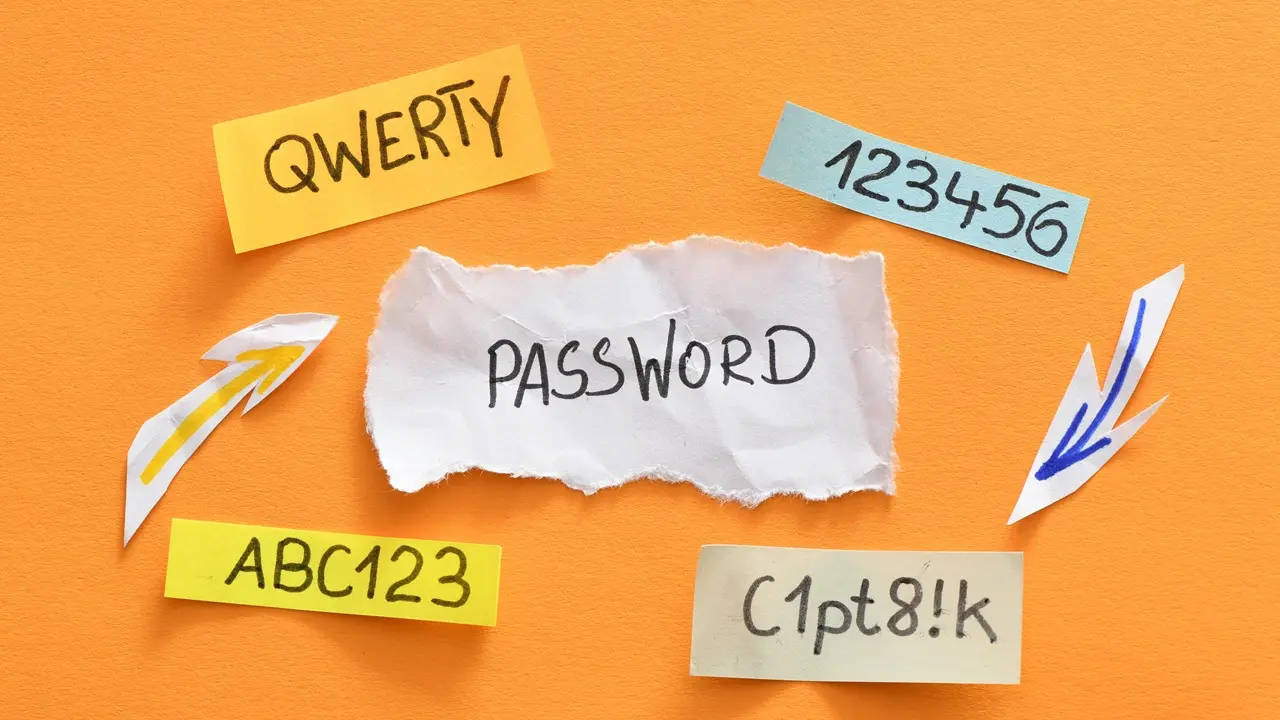
Der Bericht ergab, dass die weltweit am häufigsten verwendeten Passwörter im Jahr 2026 immer noch extrem leicht zu knackende Kombinationen wie „123456“, „admin“ und „12345678“ enthalten. Unter ihnen stand „123456“ in sieben der vergangenen acht Jahre an der Spitze der Liste, während die Top-3-Passwörter seit langem unverändert blieben. Das bedeutet, dass, obwohl das öffentliche Bewusstsein für Netzwerksicherheit gestiegen ist, eine große Anzahl von Benutzern immer noch der Bequemlichkeit, sich Passwörter zu merken, Vorrang vor der Kontosicherheit einräumt.
Die Studie ergab außerdem, dass Menschen bei der Erstellung von Passwörtern eindeutig dazu neigen, faul zu sein, und dieses Phänomen erstreckt sich über Sprachen und Regionen. Viele Benutzer verwenden einfach die muttersprachliche Version von „password“ als Passwort, z. B. „motdepasse“ auf Französisch und „contraseña“ auf Spanisch. Gleichzeitig verwenden Länder, die das lateinische Alphabet verwenden, eher Passwörter, die aus Wörtern bestehen, während Regionen, die andere Schriftsysteme verwenden, häufiger rein numerische Passwörter verwenden.
Die Popkultur hat auch einen deutlichen Einfluss auf die Passwortwahl. Der Bericht listet eine Reihe von Passwortbeispielen aus den Bereichen Videospiele, Animation, Musik und Internetkultur auf, darunter spiel- und animationsbezogene Wörter wie „Minecraft“ und „Sasuke20“ sowie Namen von Metal-Bands wie „Slayer@666“ und „Pantera1234“. Darüber hinaus tauchen auch Internet-Memes und Social-Media-Plattformen häufig in Passwörtern auf, etwa „skibiditoilet“ und „Tiktok2002“.
Sportstars sind auch zu einer wichtigen Inspirationsquelle für Benutzer beim Festlegen von Passwörtern geworden. Der Bericht wies darauf hin, dass „Lebron0319“ mit entsprechenden Nummern in die von NordPass zusammengestellte Top-200-Passwortliste aufgenommen wurde, nachdem NBA-Star LeBron James im Jahr 2024 im Alter von 39 Jahren und 319 Tagen in drei aufeinanderfolgenden Spielen ein Triple-Double absolviert hatte. Darüber hinaus wurden auch die Namen der Fußballspieler Messi, Lampard und Lewandowski von einer Vielzahl von Nutzern für Passworteinstellungen verwendet.
Obwohl diese Passwörter aus einer Vielzahl von Quellen stammen und in vielen Formen vorliegen, ist NordPass davon überzeugt, dass fast alle davon innerhalb von Sekunden geknackt werden können. Zu diesem Zweck empfiehlt die Agentur, dass Benutzer Passwörter erstellen, die mindestens 15 Zeichen lang sind und Groß- und Kleinbuchstaben, Zahlen und Sonderzeichen kombinieren. Gleichzeitig können Benutzer zur Verbesserung der Sicherheit auch eine Passphrase verwenden, die aus mehreren unabhängigen Wörtern besteht.
Der Bericht empfiehlt außerdem, für jedes Konto eindeutige Passwörter festzulegen, die Multi-Faktor-Authentifizierung zu aktivieren, einen Passwort-Manager zum Speichern und Generieren komplexer Passwörter zu verwenden und regelmäßig zu überprüfen, ob Kontoanmeldeinformationen bei einem Datenverstoß offengelegt wurden.
Darüber hinaus forderten Forscher erneut die Förderung passwortloser Authentifizierungsmethoden wie „Passkey“. Diese Technologie ermöglicht es Benutzern, sich über biometrische Mittel wie Fingerabdrücke und Gesichtserkennung bei Websites und Anwendungen anzumelden, ohne sich komplexe Passwörter merken zu müssen. Da Technologieunternehmen wie Microsoft, Google und Facebook weiterhin die Popularisierung verwandter Technologien vorantreiben, ist die Branche im Allgemeinen davon überzeugt, dass Passschlüssel das Risiko von Phishing-Angriffen wirksam verringern und die anhaltende Abhängigkeit der Benutzer von fragilen Passwörtern wie „12345678“ und „qwertyuiop“ verringern können.
Kommentare