
Zusammenfassung:
Apples „Sperrmodus“ für Benutzer mit hohem Risiko galt schon immer als einer der stärksten Sicherheitsschutzmechanismen für das iPhone, aber die neueste Demonstration zeigt, dass das Gerät auch dann noch einen Jailbreak haben kann, wenn dieser Modus aktiviert ist.
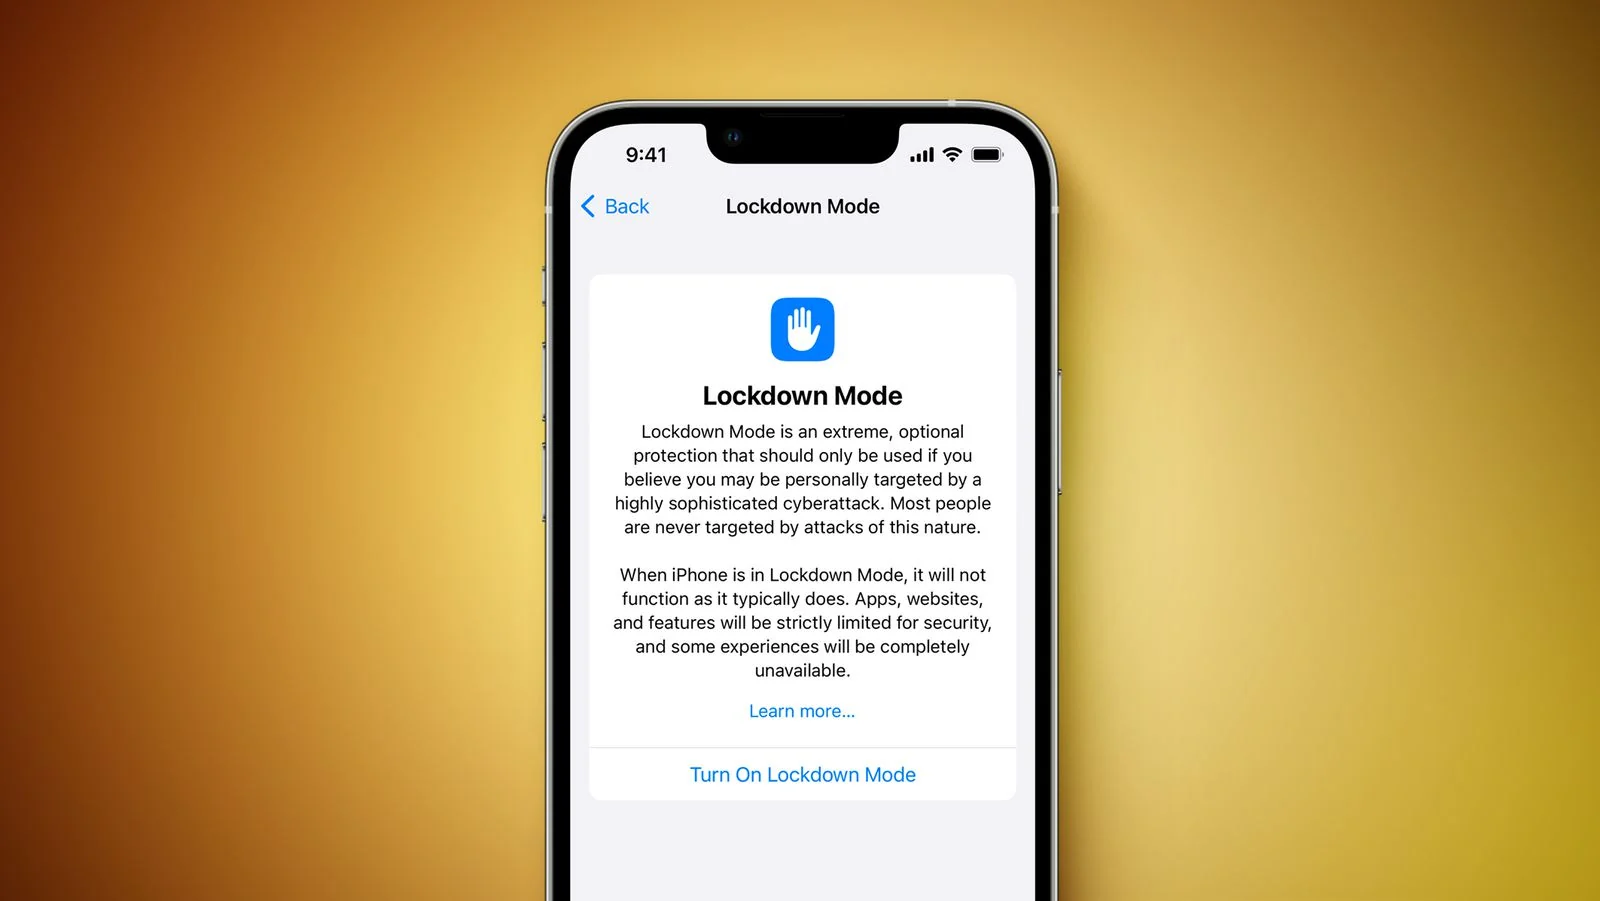
Nach dem erfolgreichen Jailbreak des iPhone Duo am ersten Verkaufstag vor nicht allzu langer Zeit gab das Sicherheitsforschungsteam Calif erneut neue Forschungsergebnisse bekannt. Diesmal zeigte das Team, wie ein iPhone 18 Pro mit aktiviertem Sperrmodus erfolgreich gejailbreakt wurde und der Jailbreak-Status auch nach der Aktualisierung des Systems erhalten blieb.
Laut dem vom Team veröffentlichten Video führten die Forscher zunächst den Jailbreak auf dem iPhone 18 Pro bei aktiviertem Sperrmodus durch und installierten dann das iOS 27.2-Update für das Gerät. Nach dem Update bleibt das Gerät mit einem Jailbreak versehen und wurde aufgrund von Systemaktualisierungen nicht automatisch entfernt. Dies bedeutet, dass die Angriffskette, die es ausnutzt, eine starke Persistenz aufweist. Es ist jedoch unklar, ob diese Jailbreak-Methode direkt auf Geräte angewendet werden kann, auf denen bereits iOS 27.2 läuft.
Der Sperrmodus ist eine Sicherheitsfunktion, die von Apple speziell für Benutzer entwickelt wurde, die möglicherweise Ziel fortgeschrittener Spyware-Angriffe sind. Apple bezeichnet dies als „extremen Schutz“-Mechanismus. Wenn es aktiviert ist, schließt oder begrenzt das System eine große Anzahl potenzieller Angriffsflächen, einschließlich der Blockierung der meisten Arten von Nachrichtenanhängen, der Einschränkung einiger Webtechnologien, des Abfangens von FaceTime-Anrufen von Fremden, der Deaktivierung einiger Einladungsfunktionen für Apple-Dienste und der Entfernung von Standortinformationen aus Fotos.
Dem von Calif veröffentlichten Video nach zu urteilen, lösten die Forscher den Jailbreak-Prozess aus, indem sie eine schädliche PDF-Datei an das Zielgerät schickten. Die Datei wird mit AirDrop auf das Ziel-iPhone übertragen und der Angriff wird gestartet, nachdem der Benutzer die Datei akzeptiert hat. Das Team hat jedoch keine spezifischen technischen Details bekannt gegeben, sodass die Außenwelt immer noch nicht in der Lage ist, die Art der ausgenutzten Schwachstelle und den vollständigen Angriffspfad zu bestätigen.
Diese Demonstration löste auch Diskussionen über die Schutzmöglichkeiten des Sperrmodus aus. Erst Anfang des Jahres teilte Apple den Medien mit, dass dem Unternehmen keine erfolgreichen kommerziellen Spyware-Angriffe auf iPhones mit aktiviertem Sperrmodus bekannt seien. Diese öffentliche Zurschaustellung zeigt, dass selbst der strengste Sicherheitsschutzmechanismus von Apple nicht absolut unmöglich zu durchbrechen ist.
Es ist erwähnenswert, dass Calif zuvor erklärt hat, dass sie relevante Informationen zu Sicherheitslücken gemäß dem Grundsatz der verantwortungsvollen Offenlegung an Apple übermitteln und nicht die Absicht haben, direkt verwendbare Jailbreak-Tools für normale Benutzer freizugeben. Daher wird diese Forschung derzeit eher als Ergebnis einer Sicherheitsforschung angesehen und nicht als eine Jailbreak-Lösung, die bald der Öffentlichkeit zugänglich sein wird.
Erst vor wenigen Wochen zeigte Calif Jailbreak-Ergebnisse für iPhone Duo und iPhone 18 Pro. Einige dieser Jailbreaks können den Zugriff sogar nach einem Neustart des Geräts aufrechterhalten, was zeigt, dass das Forschungsteam bei der Erforschung des Sicherheitsmechanismus der neuesten Version von iOS erhebliche Fortschritte gemacht hat.
Während Apple das iOS-Sicherheitssystem weiter stärkt und Sicherheitsforscher weiterhin nach neuen Durchbrüchen suchen, geht der offensive und defensive Wettbewerb zwischen den beiden Parteien rund um die Sicherheit mobiler Geräte weiter. Diese Demonstration der Möglichkeit, den Sperrmodus zu umgehen und den Jailbreak-Status nach Systemaktualisierungen aufrechtzuerhalten, unterstreicht einmal mehr die Bedeutung fortschrittlicher Sicherheitsforschung für die Entdeckung potenzieller Systemschwächen.
Kommentare