
Zusammenfassung:
Die indische Behörde für digitale Zertifikate eMudhra/emSign hat kürzlich von Sicherheitsforschern entdeckt, dass sie die privaten Schlüssel von acht Zwischenzertifikaten durchgesickert hat. Diese Zwischenzertifikate dienen der Ausstellung untergeordneter Zertifikate. Daher können Angreifer, die an die privaten Schlüssel gelangen, Zertifikate für jede Website oder jeden Dienst ausstellen, um Man-in-the-Middle-Hijacking durchzuführen.
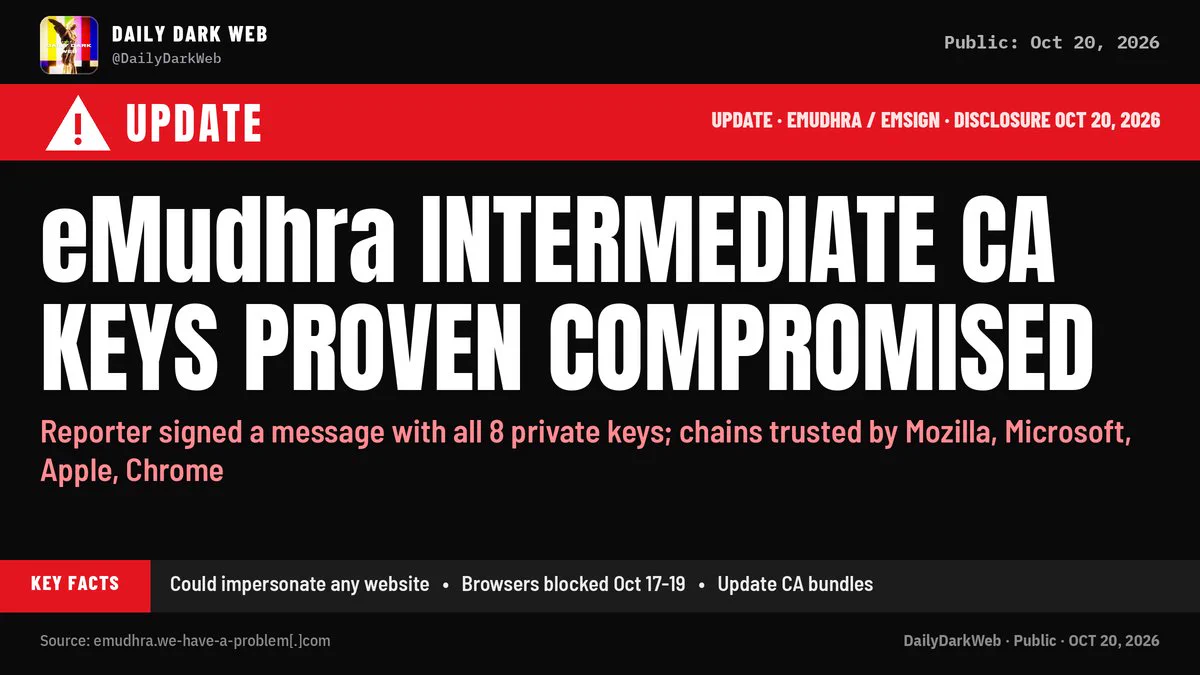
Was noch empörender ist, ist, dass der private Schlüssel des Zertifikats nur vier Zeichen hat. Normalerweise ist der Inhalt des privaten Schlüssels sehr lang. Niemand weiß, wie dieses indische Unternehmen so unverschämt sein konnte, ein Zertifikat mit nur einem vierstelligen privaten Schlüssel auszustellen und dieses Zwischenzertifikat dann zum Signieren von Zertifikaten für andere Websites und Dienste zu verwenden.
Um Man-in-the-Middle-Hijacking zu verhindern, veröffentlichen Firefox-Browser, Google-Browser, Apple und Microsoft derzeit dringend Updates oder aktualisieren die Zertifikatssperrliste, um alle problematischen Zertifikate von eMudhra zu sperren. Das heißt, dass alle untergeordneten Zertifikate, die mit dem problematischen Zertifikat signiert sind, derzeit von Mainstream-Browsern nicht als vertrauenswürdig eingestuft werden und Benutzer beim Zugriff eine Abfangaufforderung sehen.
Das Problem besteht darin, dass einige Software keinen Mechanismus zum Widerrufen von Zertifikaten bietet, sodass diese Zertifikate nur durch die Veröffentlichung neuer Versionen blockiert werden können. Derzeit wurden Software-Updates veröffentlicht, darunter Go, NSS, Python-Zertifikate, Rust, Electron usw. Benutzern dieser Software wird empfohlen, sofort auf die neueste Version zu aktualisieren.
Basierend auf den derzeit bekannten Informationen sind die privaten Schlüssel dieser problematischen Zertifikate nicht durchgesickert, sondern es werden ab dem Zeitpunkt der Ausstellung fehlerhafte private Schlüsselgeneratoren verwendet. Eine von der Mozilla Foundation veröffentlichte Analyse zeigt, dass die Ganzzahlen, die den acht betroffenen privaten P-384-Ellipsenkurvenschlüsseln entsprechen, alle kleiner als 256 sind und die tatsächlichen Werte 4, 56, 66, 115, 155, 156, 230 und 237 sind.
Während ein normaler privater P-384-Schlüssel etwa 384 Bits an Zufälligkeit haben sollte, verfügen diese Schlüssel nur über wenige Bits an gültigen Informationen, sodass der echte Schlüssel mit umfassenden Methoden schnell gefunden werden kann. Selbst wenn Sicherheitsforscher den privaten Schlüssel jetzt nicht veröffentlichen, können andere den privaten Schlüssel natürlich immer noch mit erschöpfenden Methoden finden, sodass diese Zertifikate nicht mehr sicher sind.
Aufgrund von Zertifikatsproblemen wird Benutzern empfohlen, ihre Browser rechtzeitig zu aktualisieren und alte Versionen nicht über einen längeren Zeitraum zu verwenden. Einige alte Versionen sind möglicherweise nicht in der Lage, die Sperrliste zu aktualisieren und daher alte Zertifikate nicht zu blockieren, was zu ernsthaften Sicherheitsproblemen beim täglichen Zugriff führen kann.
Kommentare