Zusammenfassung:
Der Halbleiterriese Intel gab kürzlich bekannt, dass er sein langjähriges Kopfgeldprogramm „Bug Bounty“ für Cybersicherheitslücken offiziell beendet hat. Im Rahmen der bisherigen Belohnungsstruktur des Programms könnten externe Sicherheitsforscher und White-Hat-Hacker Geldprämien von bis zu 100.000 US-Dollar für die Entdeckung und private Meldung hochriskanter Sicherheitslücken in Intel-Hardware, -Firmware oder kritischer Software erhalten. Diese strategische Anpassung stellt einen großen Wandel im Intel-Modell für die Sammlung von Sicherheitslücken und die Zusammenarbeit mit der Sicherheitsgemeinschaft dar.
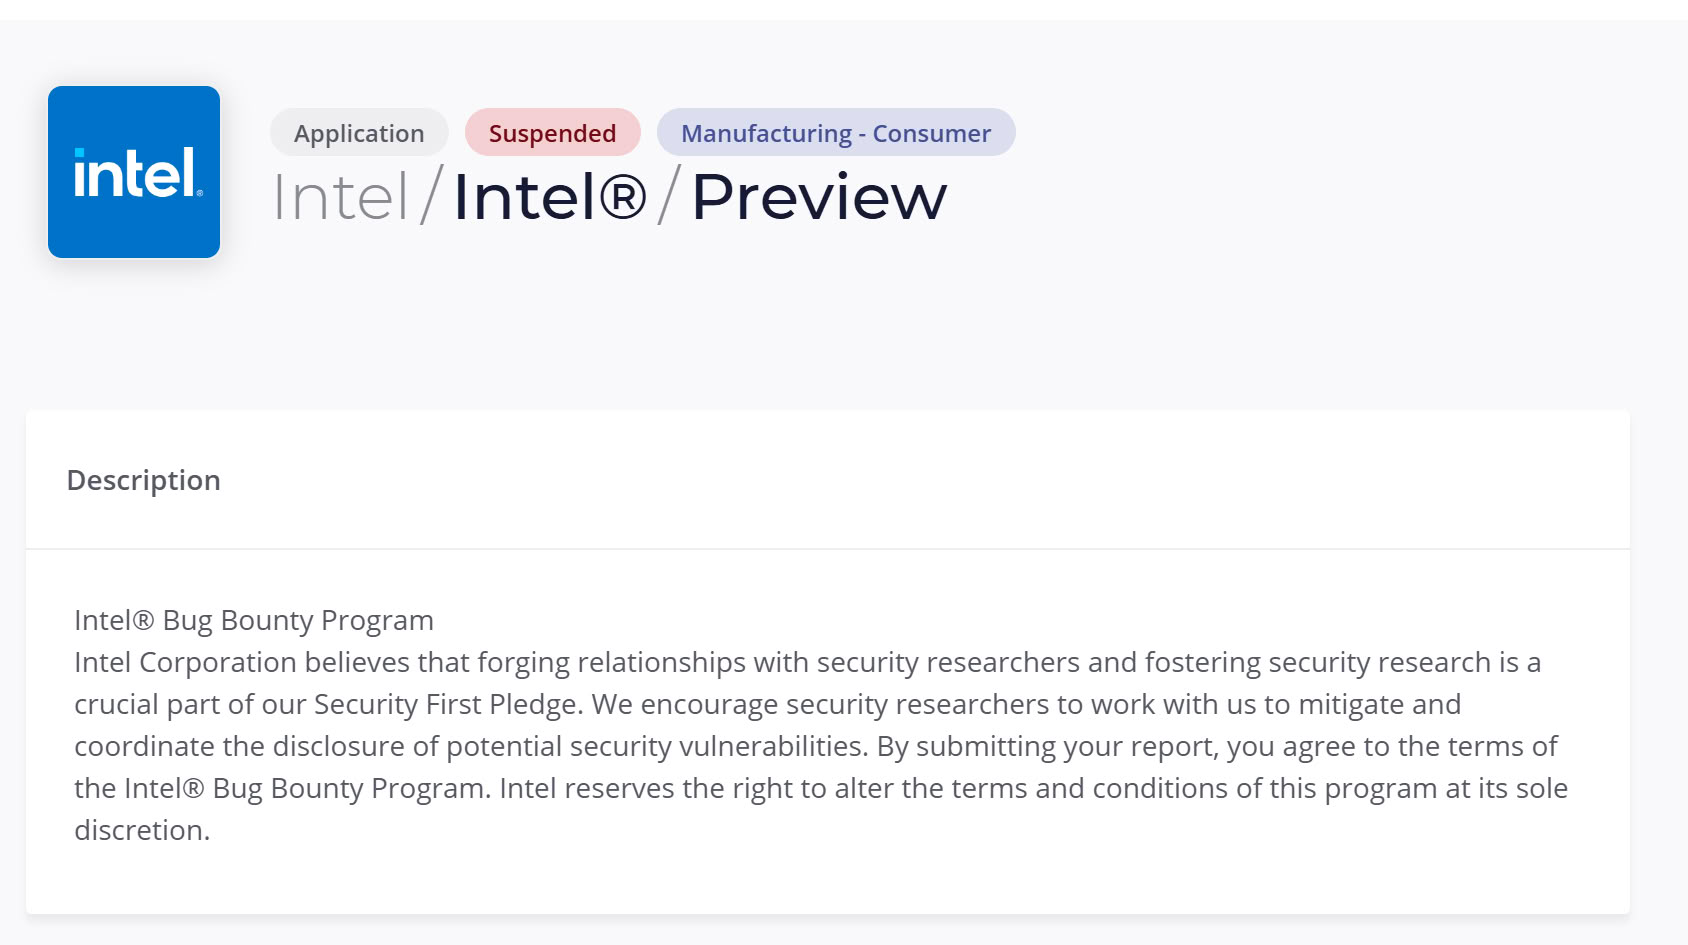
Für Intel, den größten Chiphersteller der Welt, hat das Bug-Bounty-Programm in den letzten Jahren eine entscheidende Rolle gespielt. Insbesondere nachdem eine Reihe von Sicherheitslücken bei prädiktiven Ausführungs- und Seitenkanalangriffen auf Hardwareebene wie Spectre und Meltdown weltweite Aufmerksamkeit erregten, ist dieses Programm für Intel zu einer wichtigen Verteidigungslinie geworden, um die weltweit führenden Sicherheitsexperten anzuziehen, die bei der Behebung potenzieller Sicherheitslücken und der Verhinderung von Zero-Day-Angriffen helfen. Da sich die globalen Compliance-Anforderungen für Cybersicherheit jedoch weiterentwickeln und die internen Sicherheitsstrategien des Unternehmens neu konzipiert werden, hat Intel beschlossen, dieses Modell mit hohen Geldprämien zu beenden.
Obwohl Intel das Bug-Bounty-Programm für die Öffentlichkeit und unabhängige Forscher beendet hat, betonte Intel, dass dies nicht bedeute, dass es seine Produktsicherheitsmaßnahmen lockere. Intel sagte, dass sich das Unternehmen in Zukunft stärker auf sein eigenes großes internes Team für Sicherheitsforschung und -entwicklung verlassen und gleichzeitig die gezielte Zusammenarbeit bei Sicherheitstests mit bestimmten vertrauenswürdigen externen Sicherheitsagenturen, akademischen Partnern und Branchenallianzen vertiefen werde. Darüber hinaus wird Intel weiterhin einen konformen, koordinierten Offenlegungskanal für von Forschern eingereichte Schwachstellenberichte unterhalten, allerdings nicht mehr automatisch versprechen, die bisherigen hohen finanziellen Belohnungen zu erreichen.
Die Cybersicherheitsbranche hat gemischte Reaktionen auf die Entscheidung von Intel erhalten. Das Fehlen direkter finanzieller Anreize könnte die Begeisterung unabhängiger Hacker verringern, Schwachstellen direkt an Hersteller zu melden, und möglicherweise sogar dazu führen, dass einige nicht offengelegte Schwachstellen auf den Schwarzmarkt übertragen werden. Einige Analysten glauben jedoch, dass angesichts immer komplexer werdender Chip-Architekturen die Abhängigkeit von allgemeinen öffentlichen Fördergeldern nicht mehr in der Lage ist, tiefgreifende technische Risiken zu bewältigen. Unter aktuellen Kosten- und Effizienzgesichtspunkten kann es für Chiphersteller unumgänglich sein, die Budgets zu verlagern, um systematischere Vorab-Sicherheitsüberprüfungen und eine gezielte Zusammenarbeit zu etablieren.
Kommentare