
Zusammenfassung:
Laut dem Technologiemedium Tom’s Hardware haben Sicherheitsforscher herausgefunden, dass ein Fingerabdruck-USB-Flash-Laufwerk des Typs Lenovo ThinkPlus FU100 angeblich die AES-256-Verschlüsselungstechnologie verwendet, die SD-Karte, auf der die Daten gespeichert sind, jedoch nicht wirklich verschlüsselt war. Jemand, der das Gerät erhält, kann möglicherweise die Fingerabdruckerkennung umgehen und Daten auslesen, indem er einfach das Gehäuse entfernt.
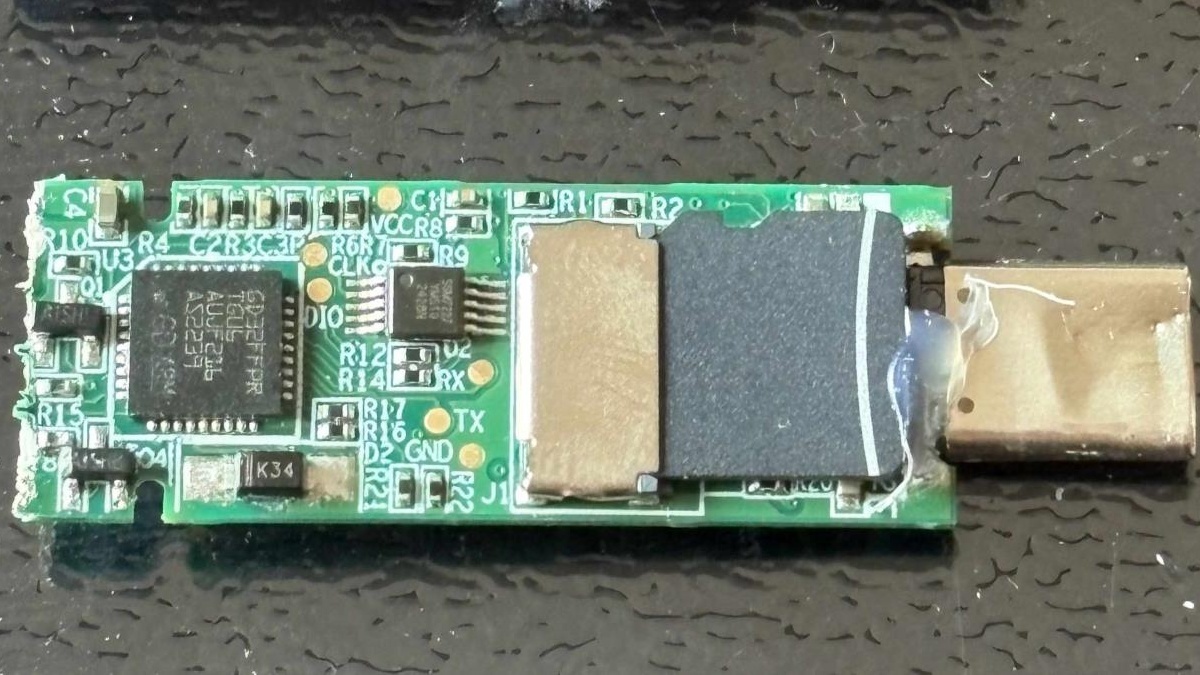
Der Sicherheitsforscher Xusheng Li hat FU100 letztes Jahr zerlegt und die Ergebnisse im März dieses Jahres auf einer Konferenz vorgestellt. Er stellte fest, dass die Fingerabdruckerkennungsfunktion dieses USB-Flash-Laufwerks nur zur Steuerung der USB-Verbindung verwendet wurde und die Daten auf der Speicherkarte im Klartext gespeichert wurden.
Li beschreibt die FU100 als „eine SD-Karte in einem schicken Gehäuse“. Er glaubt, dass dieser Fall zeigt, dass die von einigen Produkten behauptete „Hardwaresicherheit“ möglicherweise nur Marketingzweck ist.
Lenovo veröffentlichte daraufhin Reparaturlösungen für die USB-Flash-Laufwerke FU100, FU200, TU800 und die mobilen Solid-State-Laufwerke TSD303. Benutzer müssen die chinesische Service-Hotline anrufen und wählen, ob sie das Gerät zum Austausch zurückschicken oder auf ein Firmware-Upgrade vor Ort warten möchten. Lenovo empfiehlt Benutzern, ihre Daten vorab zu sichern und empfiehlt dringend, das Gerät vor der Rücksendung zu löschen.
Lenovo stuft den Schweregrad der relevanten Sicherheitswarnung als
hoch
ein . Eine der drei Schwachstellen, die in der Ankündigung erwähnt werden, hängt mit der Konfigurationssoftware zusammen und kann es eingeloggten lokalen Benutzern ermöglichen, die Geräteauthentifizierung zu umgehen und unautorisierte Fingerabdrücke einzugeben.Li entdeckte außerdem eine weitere Schwachstelle im mobilen Solid-State-Laufwerk TSD303 von Lenovo. Im Gegensatz zum FU100 sind die Daten auf dem TSD303 zwar verschlüsselt, allerdings wurde die Festplatte zuvor über USB angeschlossen und zum Vergleich das korrekte Passwort im Klartext an die Software gesendet, wobei das Passwort möglicherweise abgefangen wird.
Der erste Fix wurde etwa drei Monate nach der Meldung der Schwachstelle eingeführt. Die Forscher stellten jedoch fest, dass die Lösung einen Verschlüsselungsschlüssel verwendete, der aus einem zeitstempelähnlichen Wert abgeleitet werden konnte, und dennoch keinen wirksamen Schutz für die Daten bot, wenn das Gerät gestohlen wurde. Ein Folge-Fix, der Ende letzten Jahres eingeführt wurde, ermöglicht es dem Laufwerk, vom Benutzer eingegebene Passwörter selbst zu überprüfen, sodass das richtige Passwort das Gerät nie verlässt.
In dem Bericht heißt es, dass das gleiche Software Development Kit auch von neun anderen Geräten verschiedener Hersteller verwendet wird und dass die meisten dieser Produkte auch Passwörter an Angreifer mit entsprechenden technischen Fähigkeiten weitergeben könnten. Die Forscher entdeckten außerdem, dass zwei weitere Geräte unverschlüsselte Daten auf microSD-Karten speicherten. Auf den von Li präsentierten Folien sind die Namen relevanter Hersteller unkenntlich gemacht.
In einer aktuellen Folgestudie mit künstlicher Intelligenz nutzte Li das OpenAI-Programmiertool Codex in Verbindung mit einem von seinem Arbeitgeber entwickelten Reverse-Engineering-Tool, um Speicherprodukte und Schutzsoftware anderer Hersteller zu testen.
Berichten zufolge wurde Codex in etwa
7 Minuten
geöffnet Wir sind in ein Netac-Tool eingebrochen und haben festgestellt, dass in das Programm ein fester Schlüssel integriert war und dass auch das Benutzerkennwort in das Diagnoseprotokoll geschrieben wurde. Zum Zeitpunkt von Lis Rede im März dieses Jahres hatte Netac noch keinen Patch veröffentlicht. Aus dem Bericht ging nicht hervor, ob das Produkt inzwischen repariert wurde.Die Studie umfasste auch zwei Produkte zum Schutz vor Dateikopien. Solche Produkte ermöglichen es dem Empfänger, die Dateien einzusehen, versuchen jedoch zu verhindern, dass er den Inhalt kopiert. Codex in etwa
26 Minuten
Das vom KakaSoft USB-Kopierschutzprogramm generierte Passwort wurde rekonstruiert und eine Testdatei ohne das Passwort des Benutzers entschlüsselt. Der Copy Secure-Schutzmechanismus von Nexcopy dauert etwa10 Minuten
wurde innerlich durchbrochen.Darüber hinaus entdeckte Li zwei versteckte Konten mit relativ einfachen Passwörtern im YutianDun-Produkt von SecZure. Dem Bericht zufolge werden diese Konten von Li als „Hintertüren“ bezeichnet, daraus lässt sich jedoch nicht schließen, dass der Hersteller böswillige Absichten hegt.
Li gab an, dass er KakaSoft, Nexcopy oder SecZure nicht im Voraus über die relevanten Ergebnisse informiert habe. Er glaubt, dass USB-Sticks, die in die Hände von Angreifern geraten sind, schwer zurückzurufen oder zu aktualisieren sind.
Als positiven Fall nannte er auch einen Open-Source-USB-Stick. Obwohl das Gerät auch eine microSD-Karte verwendet, setzt es die Verschlüsselung korrekt um und generiert den Schlüssel aus dem Passwort des Benutzers. Der Angreifer liest nur die Speicherkarte und kann nicht direkt an die darauf befindlichen Daten gelangen.
Kommentare