Zusammenfassung:
Umfassende Berichte koreanischer Medien wie Yonhap News Agency, Hankyoreh und Korea Economy am 6. deuten darauf hin, dass viele Banken in Südkorea kürzlich nacheinander von Hackern angegriffen wurden und persönliche Informationen durchgesickert sind. Es wird vermutet, dass künstliche Intelligenz (KI) im Spiel ist.
Laut der Nachrichtenagentur Yonhap und dem koreanischen Finanzsektor wurden in letzter Zeit viele Banken in Südkorea von Hackern angegriffen. Etwa 25.000 Kundeninformationen der Shinhan Bank wurden durchgesickert, 119 Kundeninformationen der KB Kookmin Bank wurden durchgesickert, 89 Kundeninformationen der Hana Bank wurden durchgesickert und die Informationen von 11 ausgelagerten Mitarbeitern der BNK Busan Bank wurden durchgesickert. Auch bei Sparkassen, Kreditinstituten und Genossenschaftsbanken kam es zu Angriffen mit Verdacht auf den Einsatz von KI.
Bei diesem Angriff gab es Anzeichen für einen Missbrauch des Open-Source-Netzwerksicherheitstools ARTEX. Laut der Nachrichtenagentur Yonhap kann ARTEX verschiedene KI-Modelle wie Claude von Anthropic und GPT von OpenAI aufrufen. Ursprünglich wurde es dazu verwendet, Organisationen dabei zu helfen, Netzwerkschwachstellen aufzudecken, doch Hacker stehen im Verdacht, es für Angriffe zu missbrauchen. Um einer Nachverfolgung zu entgehen, nutzte der Angreifer mehr als 20 IP-Adressen in mehr als 10 Ländern, darunter den USA, Japan und Deutschland. Die Identität des Tatverdächtigen ist noch nicht geklärt.
Der südkoreanische Präsident Lee Jae-myung forderte eine gründliche Untersuchung und Formulierung von Gegenmaßnahmen. Am 6. drängte er außerdem darauf, dass die Sicherheitssysteme des Privatsektors und der nationalen Kernsysteme so schnell wie möglich überprüft und die erforderlichen Sicherheitsverschlüsselungsmaßnahmen unverzüglich ergriffen werden sollten.
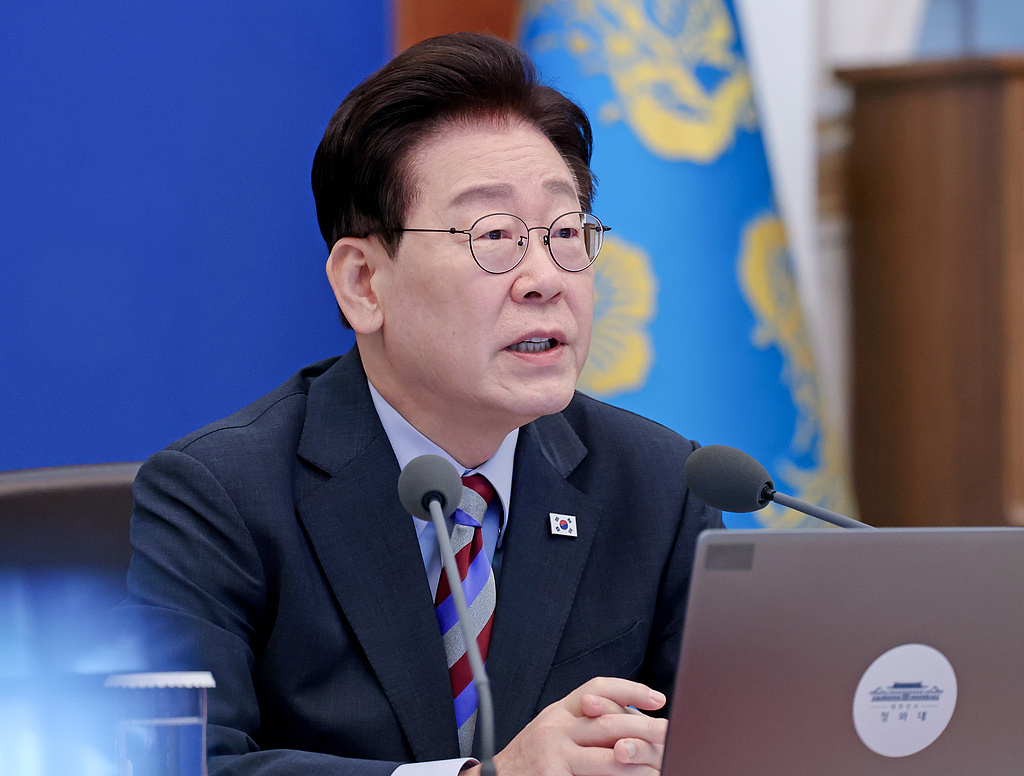
Lee Jae-myung erklärte auf der Staatsratssitzung am 6., dass es schwierig sei, mit den sich entwickelnden Cyber-Bedrohungen umzugehen, wenn man sich nach dem Unfall ausschließlich auf Abhilfe verlasse. Es ist notwendig, über präventive Erkennungsfunktionen und Sicherheitsfunktionen zu verfügen, um Angriffe proaktiv zu blockieren. Er betonte, dass „Geschwindigkeit von entscheidender Bedeutung ist“ und forderte eine Beschleunigung der Entwicklung und Förderung der KI-Technologie für die Netzwerksicherheit und sagte: „Es ist an der Zeit, das Sozialversicherungsmodell umfassend zu reformieren, um es an das KI-Zeitalter anzupassen.“
Laut dem Bericht der Nachrichtenagentur Yonhap vom 6. leitete die südkoreanische Nationalpolizeibehörde offiziell eine Untersuchung zu Cyberangriffen ein, die sieben Finanzinstitute am selben Tag erlitten hatten, und beschuldigte Hacker, gegen das „Information and Communications Network Act“ verstoßen zu haben. Für die Ermittlungen ist ein 28-köpfiges Cyber-Terror-Ermittlungsteam zuständig.
Koreanische Medien sagten, dass Banken Sicherheitsmaßnahmen fördern. Die Shinhan Bank plant, im nächsten Monat regelmäßige Sicherheitsüberprüfungen an insgesamt 317 Punkten ihrer Website, mobilen Anwendungen und internen Systeme durchzuführen; Die Kookmin Bank plant, im Laufe des Jahres neue Einbruchserkennungs-, Blockierungssysteme und Web-Firewalls einzuführen. Beide Banken sagten, die entsprechenden Maßnahmen seien im Voraus geplant worden und hätten nichts mit dem Vorfall zu tun.
Die drei großen Ratingagenturen Südkoreas haben ebenfalls damit begonnen, die Auswirkungen dieses Vorfalls zu bewerten. Neben den Bußgeldern und Betriebssperren, mit denen Banken rechnen müssen, wird auch geprüft, ob sich die Rufschädigung der Bank und der Verlust von Kunden auf ihre Bonität auswirken.
Kommentare