Zusammenfassung:
Microsoft hat kürzlich offiziell LiteBox 0.1 veröffentlicht, die erste offizielle Version seines Open-Source-Sicherheitsprojekts LiteBox. Das Projekt wurde gemeinsam von Microsoft-Ingenieuren und anderen Teilnehmern entwickelt. Ziel ist es, mithilfe der Rust-Sprache und der Linux-Virtualisierungssicherheitstechnologie ein Bibliotheksbetriebssystem speziell für die Anwendungs-Sandbox-Isolierung zu erstellen.
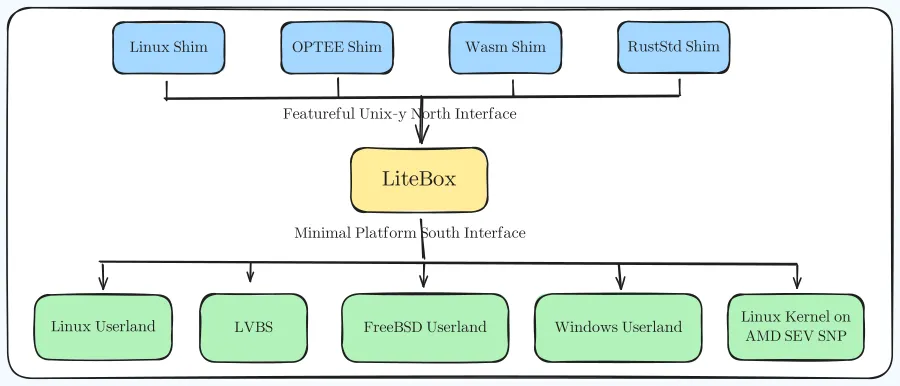
LiteBox wird bereits im Februar 2026 öffentlich vorgestellt. Damals beschrieb Microsoft es als ein sicherheitsorientiertes Bibliotheksbetriebssystem. Sein Designziel bestand nicht darin, das herkömmliche Betriebssystem zu ersetzen, sondern als Sicherheitsisolationsschicht zwischen Anwendungen und dem normalen Betriebssystemkernel zu dienen und zusätzlichen Schutz für Umgebungen zu bieten, in denen nicht vertrauenswürdiger Code oder Hochrisikoanwendungen ausgeführt werden müssen.
Im Vergleich zu herkömmlichen virtuellen Maschinen legt LiteBox mehr Wert auf Sandbox-Anwendungsszenarien. Es kann die mit der Linux-Virtualisierung verbundenen Sicherheitsmechanismen nutzen, um mit Unterstützung der Hardware-Virtualisierung eine isolierte Umgebung einzurichten, sodass Anwendungen in einem eingeschränkteren Ausführungsbereich ausgeführt werden können.
Eine weitere Kernfunktion von LiteBox ist die Verwendung von Rust für die Entwicklung. Rust ist in der Lage, Pufferüberläufe, Use-After-Free und andere häufige Sicherheitslücken im Speicher durch Speichersicherheitsmechanismen zur Kompilierungszeit zu reduzieren, was besonders wichtig für eine Sicherheitskomponente auf niedriger Ebene ist, die für die Isolierung und den Schutz anderer Programme verantwortlich ist.
In dem zuvor von Microsoft gezeigten Design kann LiteBox Linux Virtualization Based Security nutzen, einen auf Linux-Virtualisierung basierenden Sicherheitsmechanismus, der es LiteBox ermöglicht, als sicherer Kernel zu fungieren und den normal laufenden Gastkernel durch Virtualisierungshardware zu schützen.
Ein wichtiger Vorteil dieser Architektur besteht darin, dass LiteBox nicht auf eine einzige Betriebssystemumgebung beschränkt ist. Microsoft geht davon aus, dass damit Linux-Anwendungen isoliert unter Linux ausgeführt werden können und dass es auch zum sicheren Ausführen von Linux-Programmen in einer Windows-Umgebung verwendet werden kann. Es kann auch andere Szenarien bedienen, die eine höhere Programmisolation und -sicherheit erfordern.
Aus architektonischer Sicht ähnelt LiteBox eher einem „Bibliotheksbetriebssystem“ als einem herkömmlichen Betriebssystem im wahrsten Sinne des Wortes. Library OS stellt in der Regel keine große Betriebssystemumgebung mit einer großen Anzahl allgemeiner Funktionen bereit, sondern stellt möglichst optimierte Systemkomponenten entsprechend den Anforderungen spezifischer Anwendungen bereit. Dies verringert die Angriffsfläche der Betriebsumgebung und verringert gleichzeitig die Größe des Codes, der gewartet und geschützt werden muss.
Dies ist besonders wichtig für Sandboxen. Eine herkömmliche Anwendung muss bei der Ausführung häufig auf eine große Anzahl von Betriebssystemdiensten und Systemkomponenten angewiesen sein. LiteBox hofft jedoch, nur einige der Funktionen bereitzustellen, die die Anwendung wirklich benötigt, und die verbleibenden Systemressourcen außerhalb der Sandbox zu isolieren.
LiteBox 0.1 ist noch eine sehr frühe Version. Die erste von Microsoft veröffentlichte Version enthielt keine große Anzahl detaillierter Update-Anweisungen. Das Unternehmen sagte, dass zukünftige Versionen ein vollständigeres Änderungsprotokoll bereitstellen werden. Dies bedeutet, dass die wichtigere Bedeutung von Version 0.1 darin besteht, zu bestätigen, dass das Projekt in die offizielle Versionsfreigabephase eingetreten ist, und nicht darin, dass LiteBox zu einer ausgereiften Sicherheitsplattform auf Produktionsebene geworden ist.
Als Microsoft LiteBox zuvor veröffentlichte, war der Projektcode mit Open-Source-Methoden entwickelt worden. Die Veröffentlichung der ersten offiziellen Version zeigt auch, dass Microsoft dieses Projekt weiterhin fördert, anstatt wie bei einigen experimentellen Open-Source-Projekten Updates nach der ersten öffentlichen Veröffentlichung einzustellen.
Die Einsatzmöglichkeiten von LiteBox sind sehr vielfältig. Da Angriffe auf die Software-Lieferkette, bösartiger Code, Plug-ins von Drittanbietern und durch künstliche Intelligenz generierter Code immer häufiger auftreten, ist es zu einer wichtigen Sicherheitsstrategie geworden, unvollständig vertrauenswürdige Programme zur Ausführung in unabhängige Sandboxen zu verlagern.
Besonders im KI-Zeitalter müssen Anwendungen möglicherweise automatisch Code ausführen, der von Modellen oder aus dem Internet generiert wurde. Wenn diese Programme in einer optimierten Betriebsumgebung ausgeführt werden können, die durch Virtualisierungstechnologie geschützt ist, kann ihre Fähigkeit, auf das Hostsystem zuzugreifen, so weit wie möglich eingeschränkt werden, selbst wenn das Programm selbst Schwachstellen aufweist oder bösartiges Verhalten enthält.
Aus dieser Perspektive ist LiteBox nicht nur ein weiteres Open-Source-Projekt, das Microsoft für die Linux-Community gestartet hat, sondern könnte zu einer zugrunde liegenden Komponente des zukünftigen sicheren Computersystems von Microsoft werden. Das verwendete Design von Rust, Virtualisierung und Library OS steht auch im Einklang mit dem aktuellen Gesamttrend im Bereich der Betriebssystemsicherheit, Angriffsflächen zu reduzieren, die Isolation zu stärken und die Speichersicherheit zu verbessern.
LiteBox kann jedoch noch nicht als Produkt angesehen werden, das Docker, virtuelle Maschinen oder andere ausgereifte Sandbox-Technologien ersetzen kann. Es befindet sich noch in einem frühen Entwicklungsstadium und die tatsächliche Leistung, Kompatibilität, Sicherheitsgrenzen und Zuverlässigkeit in Produktionsumgebungen müssen mit nachfolgenden Versionen und tatsächlichen Anwendungen weiter überprüft werden.
Die größte Bedeutung der Veröffentlichung von LiteBox 0.1 durch Microsoft besteht dieses Mal darin, zu beweisen, dass das Projekt nach seiner ersten Veröffentlichung weiterhin aktiv weiterentwickelt wurde und offiziell den Schritt der versionierten Veröffentlichung gewagt hat. Mit der weiteren Verbesserung nachfolgender Funktionen wird die Frage, ob sich LiteBox zu einer wirklich sicheren Isolationsinfrastruktur mit weitreichendem Anwendungswert entwickeln kann, zu einer Richtung werden, die weiterhin Aufmerksamkeit verdient.
Weitere Informationen:
https://github.com/microsoft/litebox/releases/tag/v0.1.0
Kommentare