Zusammenfassung:
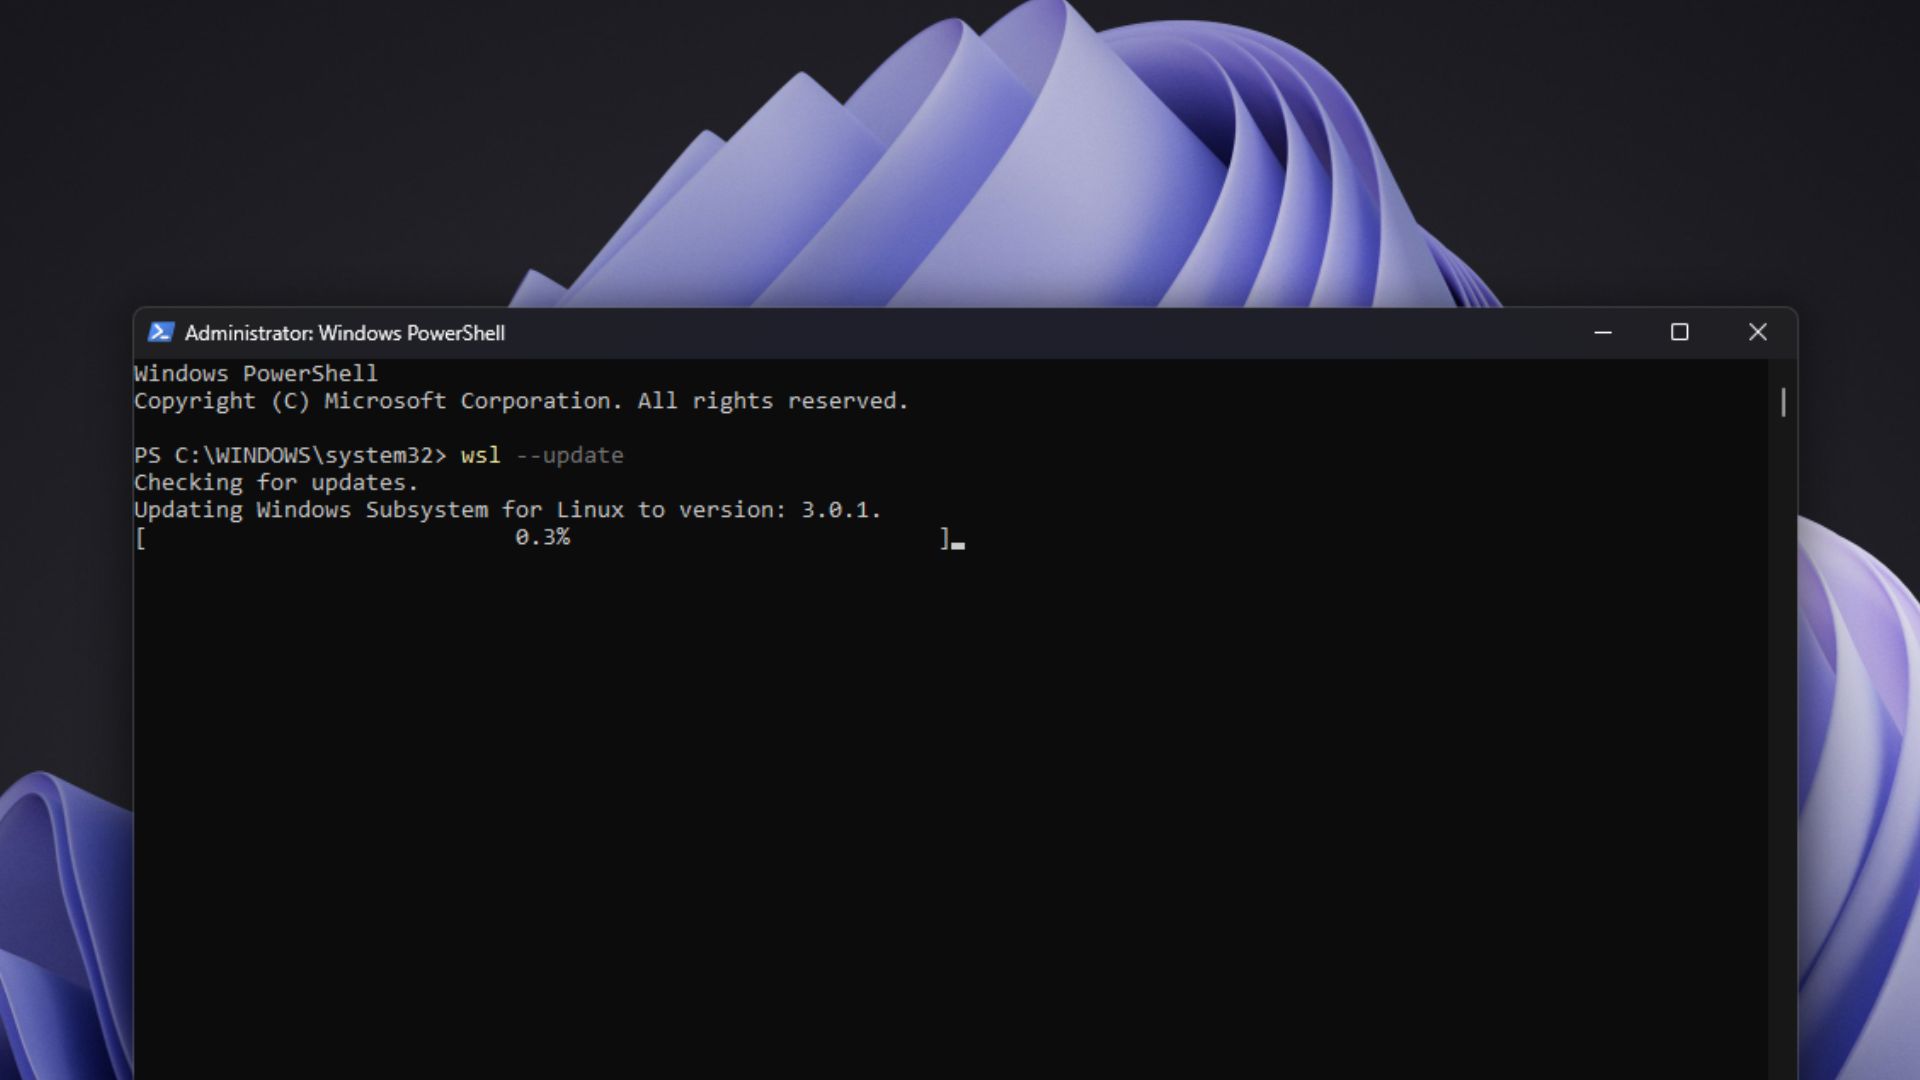
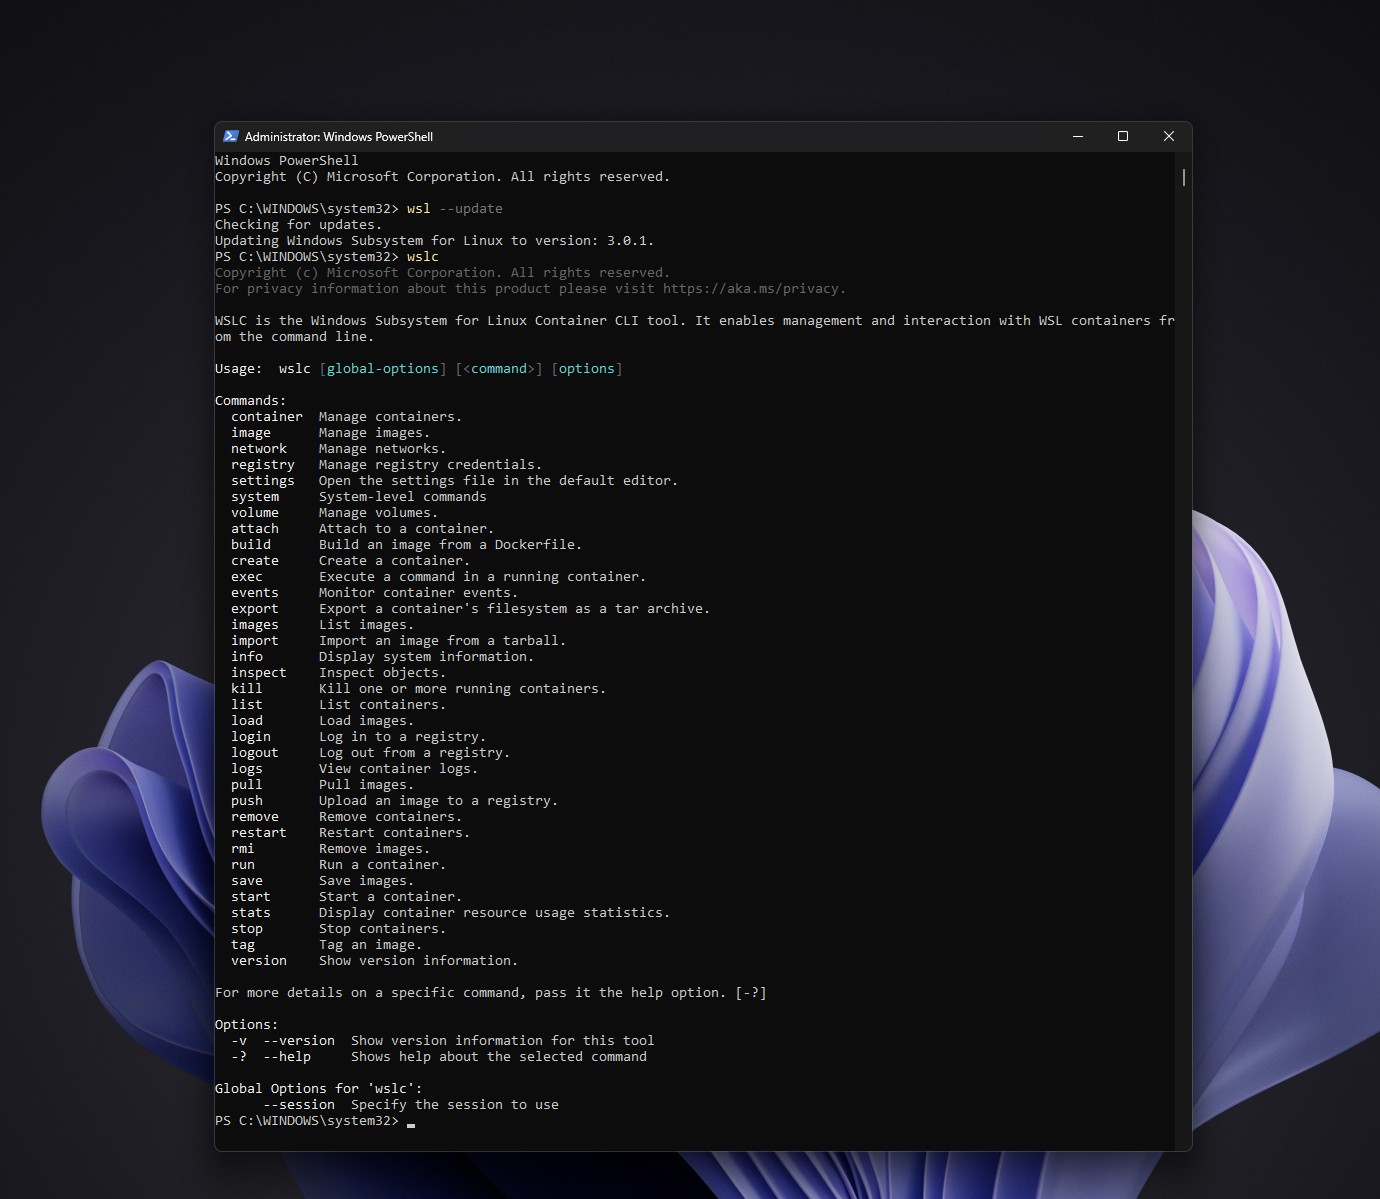
Microsoft hat WSL-Container von einer öffentlichen Vorschau auf eine allgemein verfügbare Version verschoben. Benutzer können „wsl --update“ ausführen, um verwandte Funktionen zu erhalten, einschließlich des Befehlszeilentools wslc.exe und der WSL Containers API. Obwohl die Versionsnummer der offiziellen Version auf GitHub WSL 3.0.1 lautet, bedeutet dies nicht, dass Microsoft WSL 3 gestartet hat; Microsoft hat zuvor die Existenz dieser neuen Version bestritten.
Wenn Windows-Entwickler bisher Linux-Container ausführen wollten, mussten sie normalerweise Docker Desktop installieren oder Docker Engine in der WSL-Linux-Distribution manuell konfigurieren. WSL Containers integriert Container-Workflows direkt in WSL. Mit wslc.exe können Linux-Container unter Windows erstellt, ausgeführt, verwaltet und bereitgestellt werden. Außerdem wird „container.exe“ als Alias bereitgestellt. Entwickler, die mit Docker vertraut sind, können ähnliche Befehle auch verwenden. Die unterstützende API ermöglicht nativen Windows-Anwendungen die Erstellung und Steuerung von Linux-Containern über Code und unterstützt C#- und C++/WinRT-Aufrufe, Standardeingabe und -ausgabe, Dateimontage sowie Netzwerk- und GPU-Zugriff.
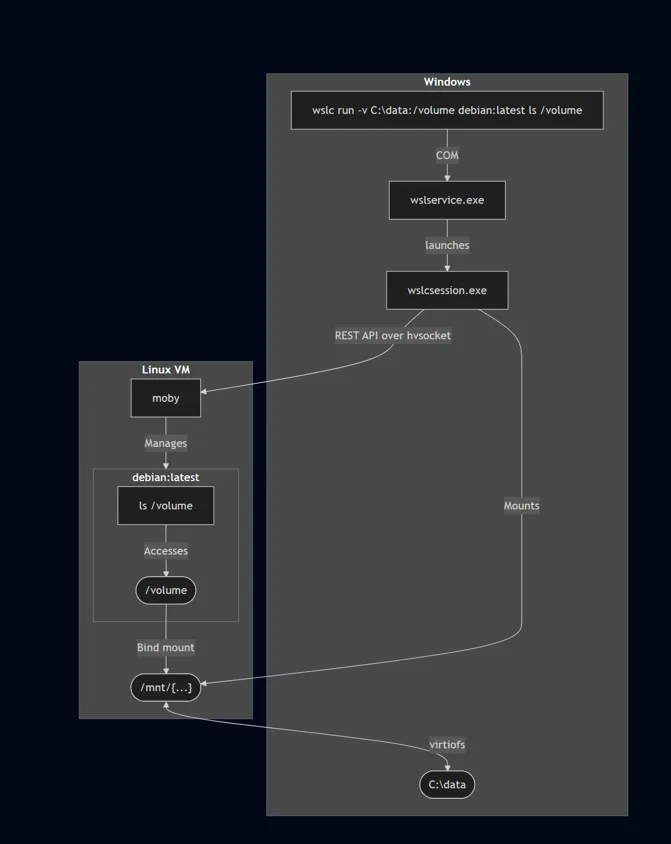
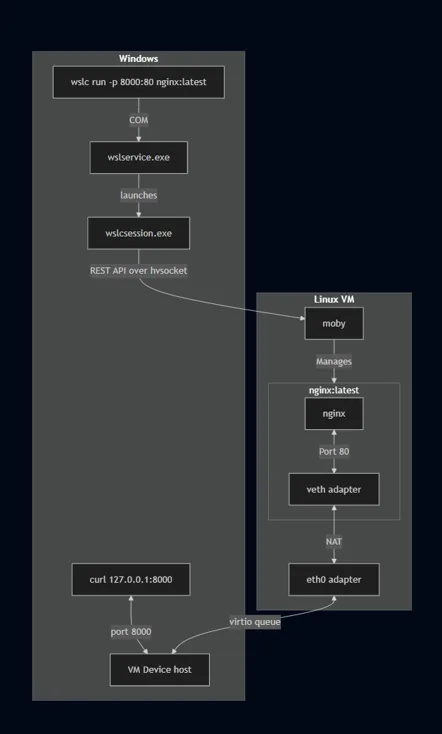
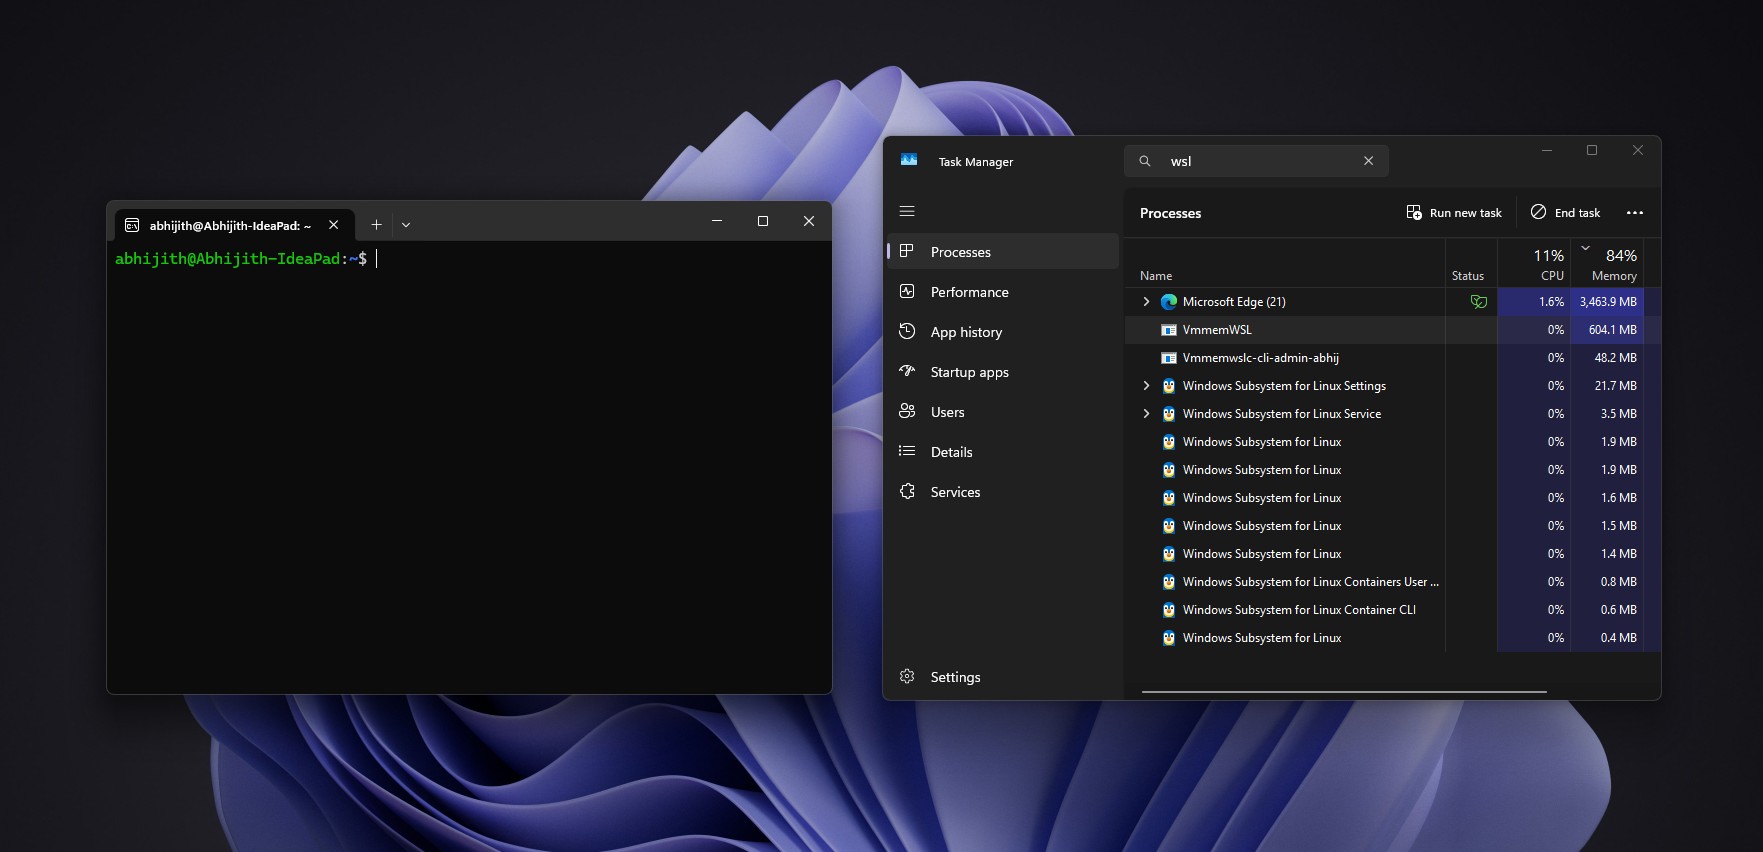
„Nativ“ bedeutet hier nicht, dass der Container auf dem Windows-Kernel läuft. Der Container läuft tatsächlich auf dem Linux-Kernel in der virtuellen WSL-Maschine. Microsoft hat die Verwaltung von Containersitzungen neu gestaltet. Reguläre WSL-Anwendungen erstellen virtuelle Maschinen über den Windows-Dienst wslservice.exe mit höheren Berechtigungen; WSL Containers verwendet den Dienst, um einen Unterprozess namens wslcsession.exe zu erstellen, der im Namen des Benutzers Container erstellt, Verzeichnisse bereitstellt und Netzwerkports bindet. Microsoft sagte, dass jede Sitzung von einem unabhängigen Prozess gehostet wird, was die Isolation verstärken kann; Die für Sitzungsvorgänge erforderlichen Berechtigungen sind ebenfalls niedriger als bei wslservice.exe, was zur Verbesserung der Sicherheit beiträgt.
Jede Sitzung verfügt über eine unabhängige virtuelle Festplatte, die im Datenverzeichnis der Benutzeranwendung gespeichert wird. Container können Windows-Ordner über Volume-Mounts verwenden. Microsoft verwendet Virtiofs, um Verzeichnisse für virtuelle Maschinen freizugeben, und sagt, dass dies etwa doppelt so schnell sei wie die Plan-9-Lösung, die von herkömmlichen WSL-Distributionen für den Zugriff auf das Laufwerk C verwendet wird. Für Container, die native Linux-Dateisysteme oder begrenzte Speicherkapazität erfordern, können virtuelle Festplattenvolumes verwendet werden.
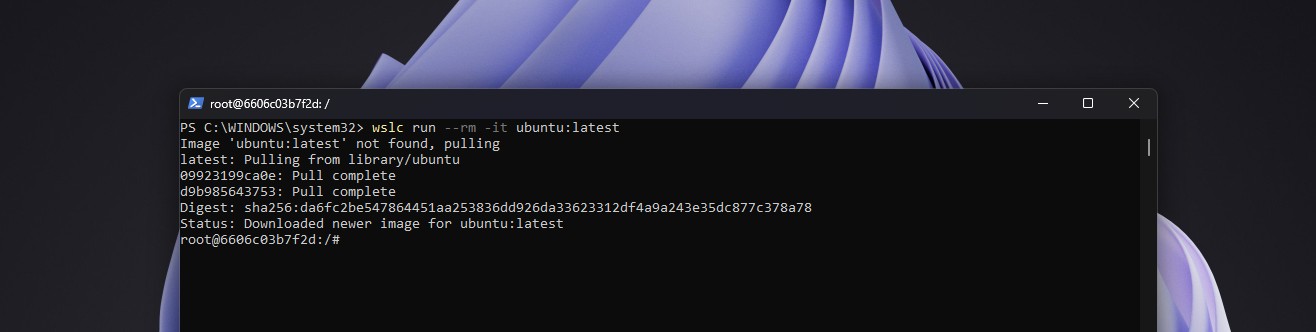
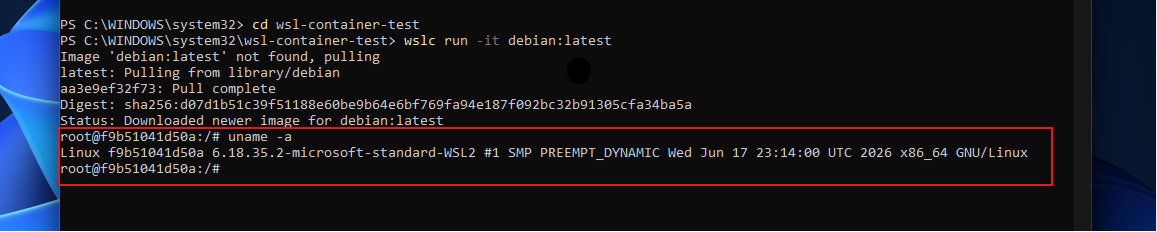
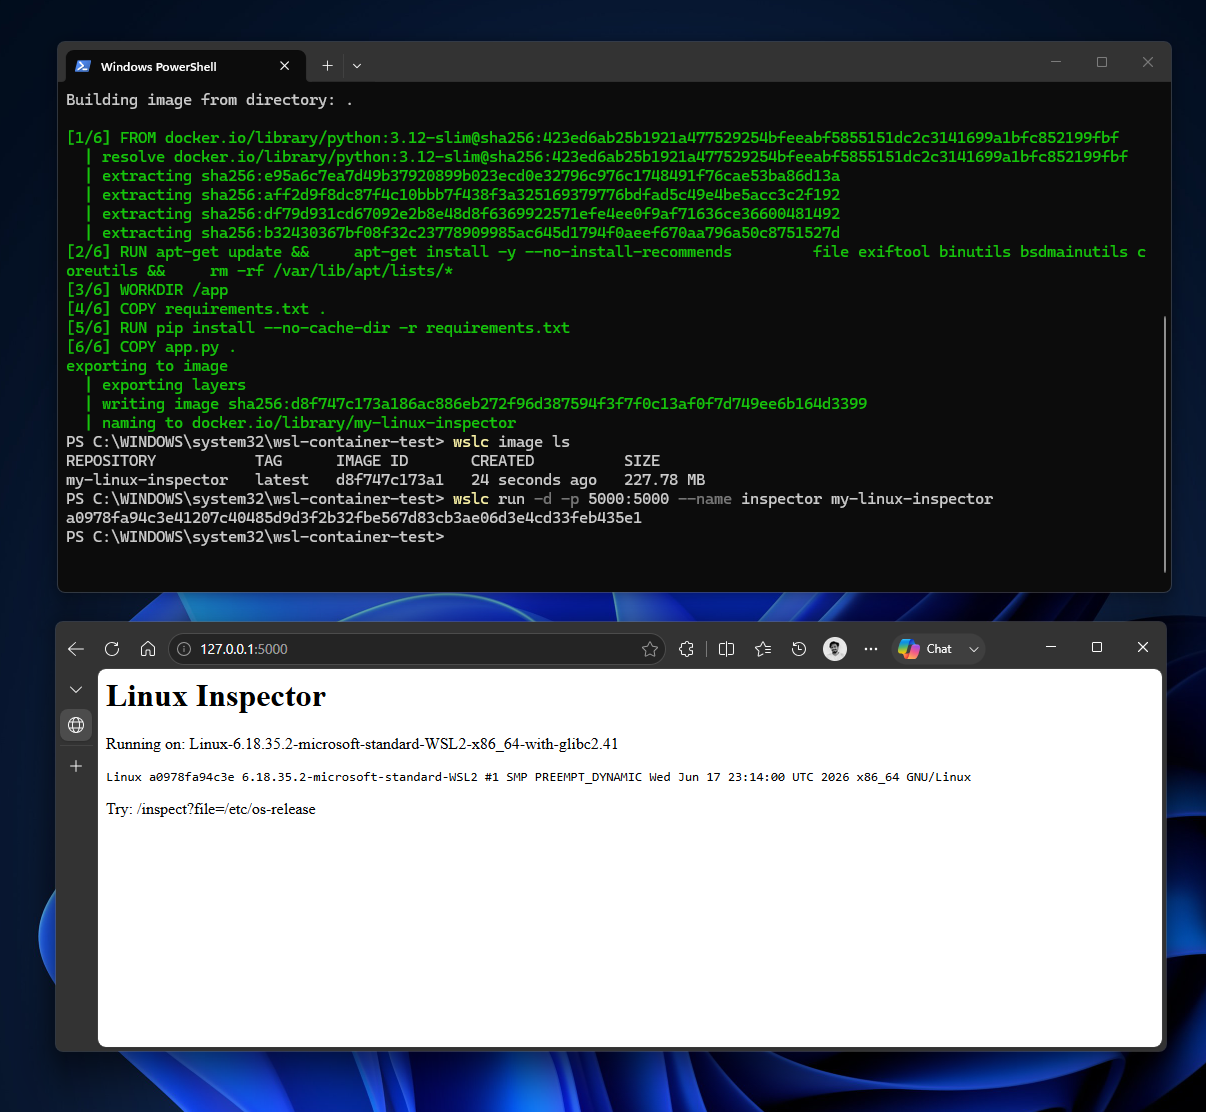
Die offizielle Version fügt Befehle wie Container-Neustart, Dateikopieren, Netzwerkverbindung und -trennung, weitere Netzwerktreiberoptionen, Container-Zustandsprüfung und Verzeichniseinbindung beim Erstellen und Ausführen von Containern hinzu. Das Netzwerk führt außerdem eine Architektur namens Consommé ein. Der Netzwerkverkehr der virtuellen Linux-Maschine gelangt in Form von Ethernet-Frames in die Virtio-Warteschlange, und dann läuft der Windows-Prozess, während der Benutzer DNS-Abfragen, TCP- und UDP-Verkehr und Portzuordnung verarbeitet. Microsoft sagte, dass diese Methode besser mit VPNs und Firewalls kompatibel ist und Netzwerkprobleme beheben wird, mit denen WSL-Benutzer seit langem konfrontiert sind. In früheren Tests konnte Windows ohne zusätzliche Netzwerkkonfiguration über localhost auf den im Container ausgeführten Flask-Dienst zugreifen.
Microsoft fügt außerdem Verwaltungs- und Sicherheitsfunktionen für den Einsatz in Unternehmen hinzu. IT-Administratoren können WSL-Container über Microsoft Intune aktivieren oder deaktivieren und Container-Images so beschränken, dass sie nur aus genehmigten Registern abgerufen werden. Die bestehende WSL-Integration von Microsoft Defender for Endpoint wird auch auf Container ausgeweitet, wodurch Prozess-, Datei- und Netzwerkaktivitäten innerhalb des Containers angezeigt und mit dem Windows-Host korreliert werden. Microsoft sagte, dass diese Funktionen in Kombination mit Intune und Defender die für Unternehmensumgebungen erforderlichen Sicherheitskontrollen bereitstellen können.
In Bezug auf Entwicklungstools hat Microsoft angekündigt, dass die VS Code Dev Containers-Erweiterung wslc als Containertreiber verwenden kann. Die VS Code Containers-Erweiterung und Aspire unterstützen diese Funktion ebenfalls. Craig Loewen, Produktmanager für Microsoft WSL, sagte, dass Benutzer in den Einstellungen nur wslc als ausführbares Programm auswählen müssen. Einige Entwickler haben jedoch berichtet, dass Dev Containers auch dann immer noch meldet, dass der Docker-Befehl nicht gefunden werden kann, wenn die Erweiterung durch die offizielle Version ersetzt wird, was darauf hinweist, dass die aktuelle Editor-Integration möglicherweise noch überprüft und angepasst werden muss.
Die Compose-Unterstützung, auf die sich Entwickler am meisten freuen, befindet sich noch in der Entwicklung. Compose kann mehrere Container wie Front-End, Back-End-API, Datenbank und Cache in dieselbe compose.yaml-Konfigurationsdatei schreiben und dann den gesamten Satz von Diensten mit einem Befehl starten. Microsoft sagte, dass Compose derzeit die am häufigsten nachgefragte Funktion von wslc ist und hofft, dass „wsl compose up“ in Zukunft vorhandene Konfigurationsdateien direkt und ohne Änderungen ausführen kann. Bei früheren Tests konnten Entwickler aufgrund des Fehlens von Compose Dienste in Multi-Container-Projekten nur einzeln starten.
In einigen fortgeschrittenen Szenen gibt es noch Lücken. Microsoft-Ingenieure erwähnten, dass Entwickler versuchen können, das von ihnen verwaltete Community-Projekt wslc-remote zu verwenden, um Images innerhalb der WSL-Distribution zu erstellen und zu pushen; Microsoft hofft, in Zukunft nativen Support unterstützen zu können, muss sich aber noch mit vielen Sondersituationen auseinandersetzen. Andere Benutzer gaben an, dass die fehlende Unterstützung für „--privileged“-Parameter sie dazu zwang, wieder auf Docker umzusteigen, um kind- und k3d-Kubernetes-Cluster auszuführen. Microsoft sagte, dass verwandte Funktionen bald eingeführt werden, der Code in den Hauptzweig eingetreten ist und voraussichtlich bald in die Vorschauphase eintreten wird. Daher bedeutet die offizielle Verfügbarkeit nicht, dass wslc über alle Funktionen einer ausgereiften Containerplattform verfügt.
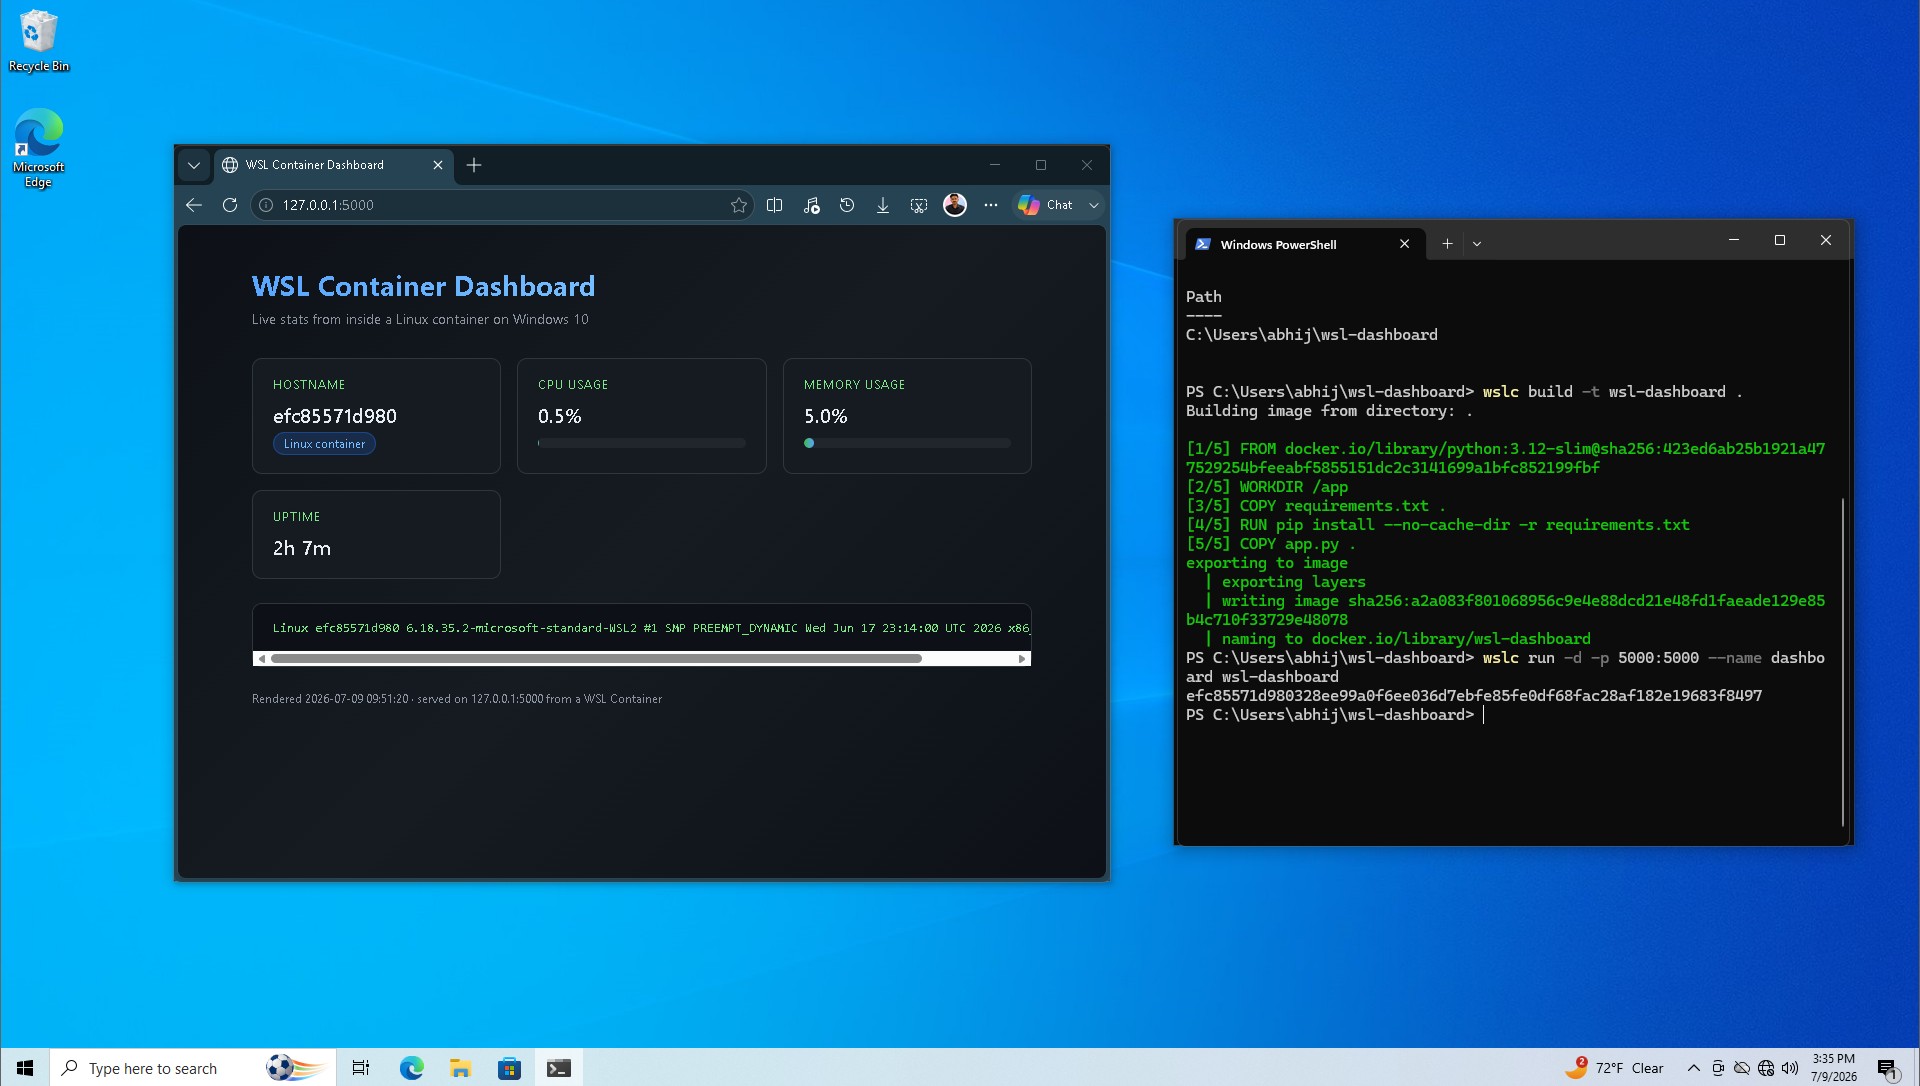
WSL Containers unterstützt auch Windows 10 und Windows Server. Der WSL-Produktmanager von Microsoft sagte, dass Container ausgeführt werden können, solange das aktuelle System WSL unterstützt. Windows Latest hat wslc bereits zuvor unter Windows 10 getestet und das Flask-Dashboard erfolgreich erstellt und ausgeführt. Microsoft hat bestätigt, dass Windows Server die Verwendung dieser Funktion auch in Produktionsumgebungen unterstützt.
Der Bericht stellte diese Änderung der früheren Haltung von Microsoft gegenüber Linux gegenüber. Der frühere Microsoft-Chef Steve Ballmer bezeichnete Linux einst als „Krebs“. Heute verbessert Microsoft WSL weiterhin, stellt es als Open-Source-Lösung zur Verfügung und verbessert den Dateizugriff und die Netzwerkfunktionen zwischen Windows und Linux. Microsoft sagte, dass Linux nun nicht mehr nur eine Entwicklungsumgebung sei, sondern auch KI- und Cloud-native Workloads hosten könne; In dem Artikel wurde auch erwähnt, dass Google native Windows 11- und WSL-Unterstützung für seine neuen KI-Tools bereitstellt, und Canonical sagte, dass die Wachstumsrate von Ubuntu auf Windows 11 die von nativen Linux-Computern übertroffen habe. Dennoch glaubt der Autor, dass die meisten Entwickler Docker Desktop nicht unmittelbar vor der Fertigstellung von Compose und einigen erweiterten Funktionen aufgeben werden; Wenn die unveränderte Compose-Konfiguration in Zukunft direkt ausgeführt werden kann, denken möglicherweise mehr Leute über die Deinstallation von Docker Desktop nach.
Kommentare