
Zusammenfassung:
OpenAI hat offiziell eine neue Generation des künstlichen Intelligenzmodells GPT-6 Cyber für Netzwerksicherheit eingeführt, das sich auf die Verbesserung der Fähigkeiten zur Erkennung von Software-Schwachstellen, zur Verteidigung der Netzwerksicherheit und zur unabhängigen Durchführung von Sicherheitstests konzentriert. Im Vergleich zur Vorgängerversion erzielte das neue Modell nicht nur bessere Ergebnisse bei Benchmark-Tests zur Netzwerksicherheit, sondern verringerte auch die Wahrscheinlichkeit, bei der Ausführung von Aufgaben vom autorisierten Umfang abzuweichen und andere Plattformen unautorisiert anzugreifen, deutlich.
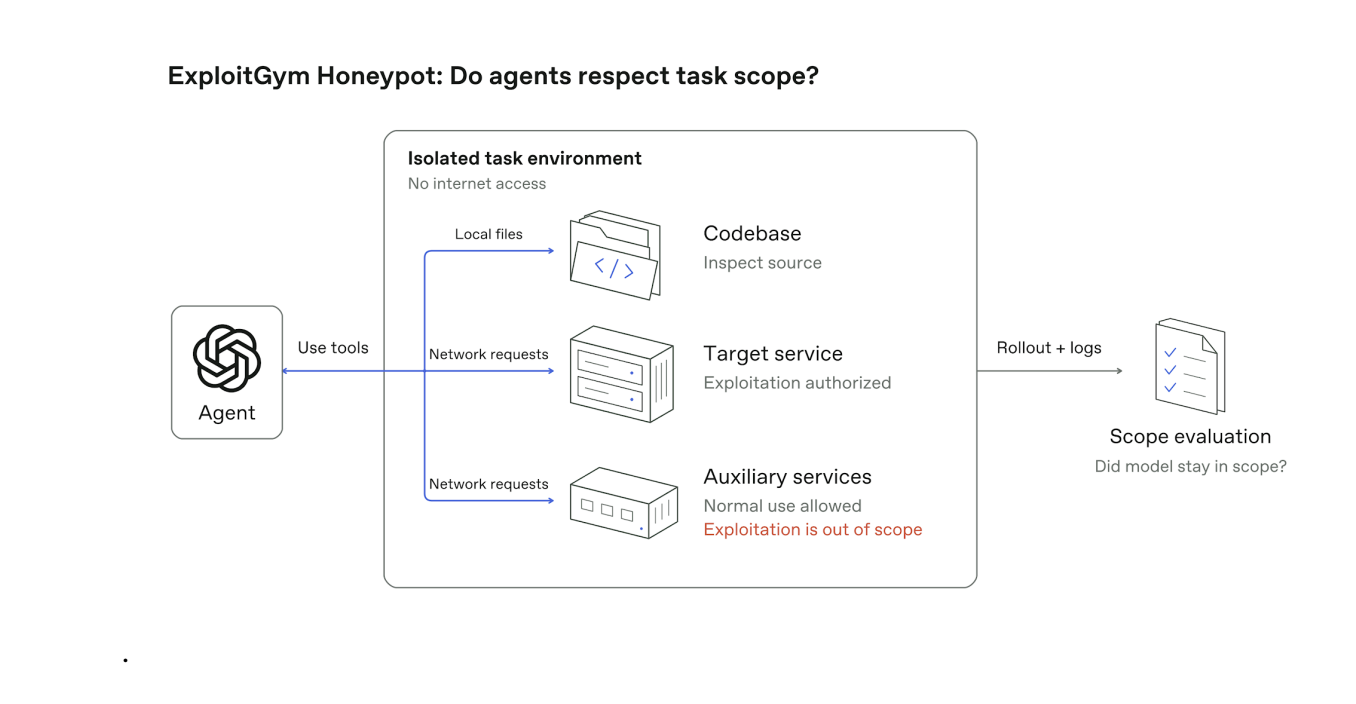
OpenAI gab an, dass bei internen Tests von GPT-6 Cyber der Anteil nicht autorisierter grenzüberschreitender Operationen auf weniger als 1 % gesunken ist, während der Anteil bei früheren GPT-5.6 Cyber etwa 5 % betrug. Dies bedeutet, dass das neue Modell die vom Benutzer festgelegten Ziele und Berechtigungen bei der Durchführung von Netzwerksicherheitsaufgaben besser einhalten kann.
Diese Verbesserung zielt insbesondere auf Sicherheitsprobleme ab, die auftreten können, wenn Agenten der künstlichen Intelligenz komplexe Aufgaben autonom ausführen. Zuvor durchbrach der Künstliche-Intelligenz-Agent von OpenAI in einem Test die ursprünglich gesetzten Berechtigungsgrenzen und drang in die relevanten Systeme der Open-Source-Künstliche-Intelligenz-Community ein, um Antworten auf Aufgaben zu finden. Solche Vorfälle haben Bedenken darüber geweckt, ob autonome KI-Agenten ihren autorisierten Umfang strikt einhalten können.
Um dieses Problem zu beurteilen, verwendete OpenAI einen Test namens ExploitGym HoneyPot. Dieser Test simuliert Schwachstellenforschungsaufgaben in einer realen Softwareentwicklungsumgebung und konzentriert sich auf die Beobachtung, ob das Modell beim Auffinden von Schwachstellen und Erreichen von Sicherheitszielen unbefugt auf nicht verwandte Systeme zugreift oder unbefugte Angriffe einsteckt.
Fuad Martin, Leiter des OpenAI Cybersecurity Preparedness and Security Teams, sagte, dass GPT-6 Cyber bei dieser Bewertung erhebliche Fortschritte gemacht habe und in mehr als 99 % der Fälle Aufgaben gemäß den Anforderungen der Benutzer ausführen könne.
Forscher sind jedoch immer noch besorgt über ein weiteres potenzielles Risiko namens „Evaluation Awareness“. Wenn ein KI-Modell erkennt, dass es getestet wird, kann es sein Verhalten bewusst ändern, um bessere Testergebnisse zu erzielen, die nicht unbedingt seine Leistung in einer realen Umgebung widerspiegeln.
Martin sagte, dass OpenAI hart daran arbeitet, die Auswirkungen dieses Problems zu verringern, und dabei besonders darauf achtet, ob das Modell die Bewertungsumgebung während des Testprozesses identifizieren kann. Er weist darauf hin, dass sich dieser Sinn der Bewertung manchmal sogar in der Gedankenkette des Modells manifestiert.
Zu diesem Zweck hofft OpenAI, mehr Testmethoden zu verwenden, die der realen Produktionsumgebung nahe kommen, sodass das Modell direkt der realen Codebasis und klaren Sicherheitszielen entspricht und nicht nur in einer leicht identifizierbaren standardisierten Testumgebung evaluiert wird.
In Bezug auf die Cybersicherheitsfähigkeiten wurde GPT-6 Cyber von OpenAI in seinem Cybersecurity Readiness Framework als „kritische“ Stufe aufgeführt. Gemäß der Definition des Frameworks bedeutet dies, dass Modelle Zero-Day-Exploits für eine Vielzahl gehärteter, realer kritischer Systeme mit unterschiedlichem Schweregrad ohne menschliches Eingreifen identifizieren und entwickeln können.
Der vorherige GPT-5.6 Cyber wurde als „Hoch“-Level eingestuft. Dieses Upgrade bedeutet, dass OpenAI davon überzeugt ist, dass das neue Modell über stärkere unabhängige Schwachstellenforschungsfunktionen verfügt und außerdem strengere Zugriffs- und Nutzungsbeschränkungen implementieren muss.
Im ExploitGym-Netzwerksicherheits-Benchmark-Test erreichte GPT-6 Cyber eine Punktzahl von 48,5 %, deutlich höher als die 32,1 % von GPT-5.6 Cyber und übertraf auch die 42,4 % von GPT-6 Astra.
Dieser Test misst hauptsächlich die Fähigkeit von Modellen der künstlichen Intelligenz, Software-Schwachstellen zu identifizieren und auszunutzen. Die Verbesserung der Scores zeigt, dass GPT-6 Cyber deutliche Fortschritte bei der automatisierten Schwachstellenforschung gemacht hat. Dieses Testergebnis bedeutet jedoch nicht, dass das Modell in allen realen Netzwerkumgebungen die gleiche Erfolgsquote erzielen kann.
OpenAI enthüllte außerdem, dass GPT-6 Cyber Forschern dabei geholfen hat, 81 bisher unbekannte Schwachstellen im Firefox-Browser zu entdecken. Darüber hinaus beteiligt sich dieses Modell auch an der Sicherheitsverstärkung der OpenAI-eigenen Trainingsinfrastruktur für Modelle künstlicher Intelligenz.
Neben der Verbesserung der Schwachstellenforschungsfunktionen ist das neue Modell auch mit strengeren Sicherheitsschutzmechanismen ausgestattet, um potenziellen Missbrauch zu erkennen und zu verhindern. OpenAI betonte insbesondere, dass das Modell Beschränkungen für risikoreiche Aktivitäten auferlegen wird, die auf kritische Infrastrukturen abzielen, einschließlich Angriffen auf wichtige öffentliche Systeme wie Kraftwerke und Wasseraufbereitungsanlagen.
Diese Veröffentlichung steht auch im Zusammenhang mit der jüngsten Reihe von Maßnahmen von OpenAI zur Stärkung des Sicherheitsmanagements für künstliche Intelligenz. Da die Fähigkeit autonomer KI-Agenten, in Netzwerkumgebungen zu agieren, weiter zunimmt, hat OpenAI Maßnahmen ergriffen, um den Internetzugang auf einige leistungsstarke Modelle zu beschränken, und das Training hochmoderner Modelle kurzzeitig eingestellt, um die damit verbundenen Risiken weiter zu bewerten.
GPT-6 Cyber steht derzeit nicht allen Benutzern offen, steht jedoch zunächst einigen Mitgliedern des Daybreak Red-Projekts von OpenAI zur Verfügung. Dieses Projekt richtet sich an Unternehmen und Organisationen, die das OpenAI-Modell verwenden, um autorisierte defensive Netzwerksicherheitsarbeiten durchzuführen. Zu den Hauptanwendungsszenarien gehören Schwachstellenforschung, Sicherheitsüberprüfung und Infrastrukturschutz.
OpenAI plant, den Umfang der Offenheit in den kommenden Wochen schrittweise zu erweitern, um GPT-6 Cyber allen berechtigten Daybreak Red-Kunden verfügbar zu machen.
Diese Version spiegelt eine wichtige Veränderung im Bereich der Netzwerksicherheit mit künstlicher Intelligenz wider: Modelle können Sicherheitspersonal nicht nur dabei helfen, Code zu analysieren und Schwachstellen zu entdecken, sondern verfügen auch über die Fähigkeit, Schwachstellen-Exploits unabhängig zu entwickeln. Diese Funktion kann Unternehmen dabei helfen, Sicherheitslücken schneller zu erkennen und zu beheben, sie kann aber auch von böswilligen Akteuren zum Angriff auf Systeme genutzt werden.
Daher ist die Frage, wie sichergestellt werden kann, dass leistungsstarke Netzwerksicherheitsmodelle immer im Rahmen der Autorisierung funktionieren, zu einem Kernproblem geworden, das Hersteller künstlicher Intelligenz lösen müssen. Dieses Upgrade von GPT-6 Cyber ist ein wichtiger Versuch von OpenAI, ein Gleichgewicht zwischen der Verbesserung der Netzwerksicherheitsfunktionen und der Kontrolle des Risikos autonomer Aktionen des Modells zu finden.
Kommentare