Zusammenfassung:
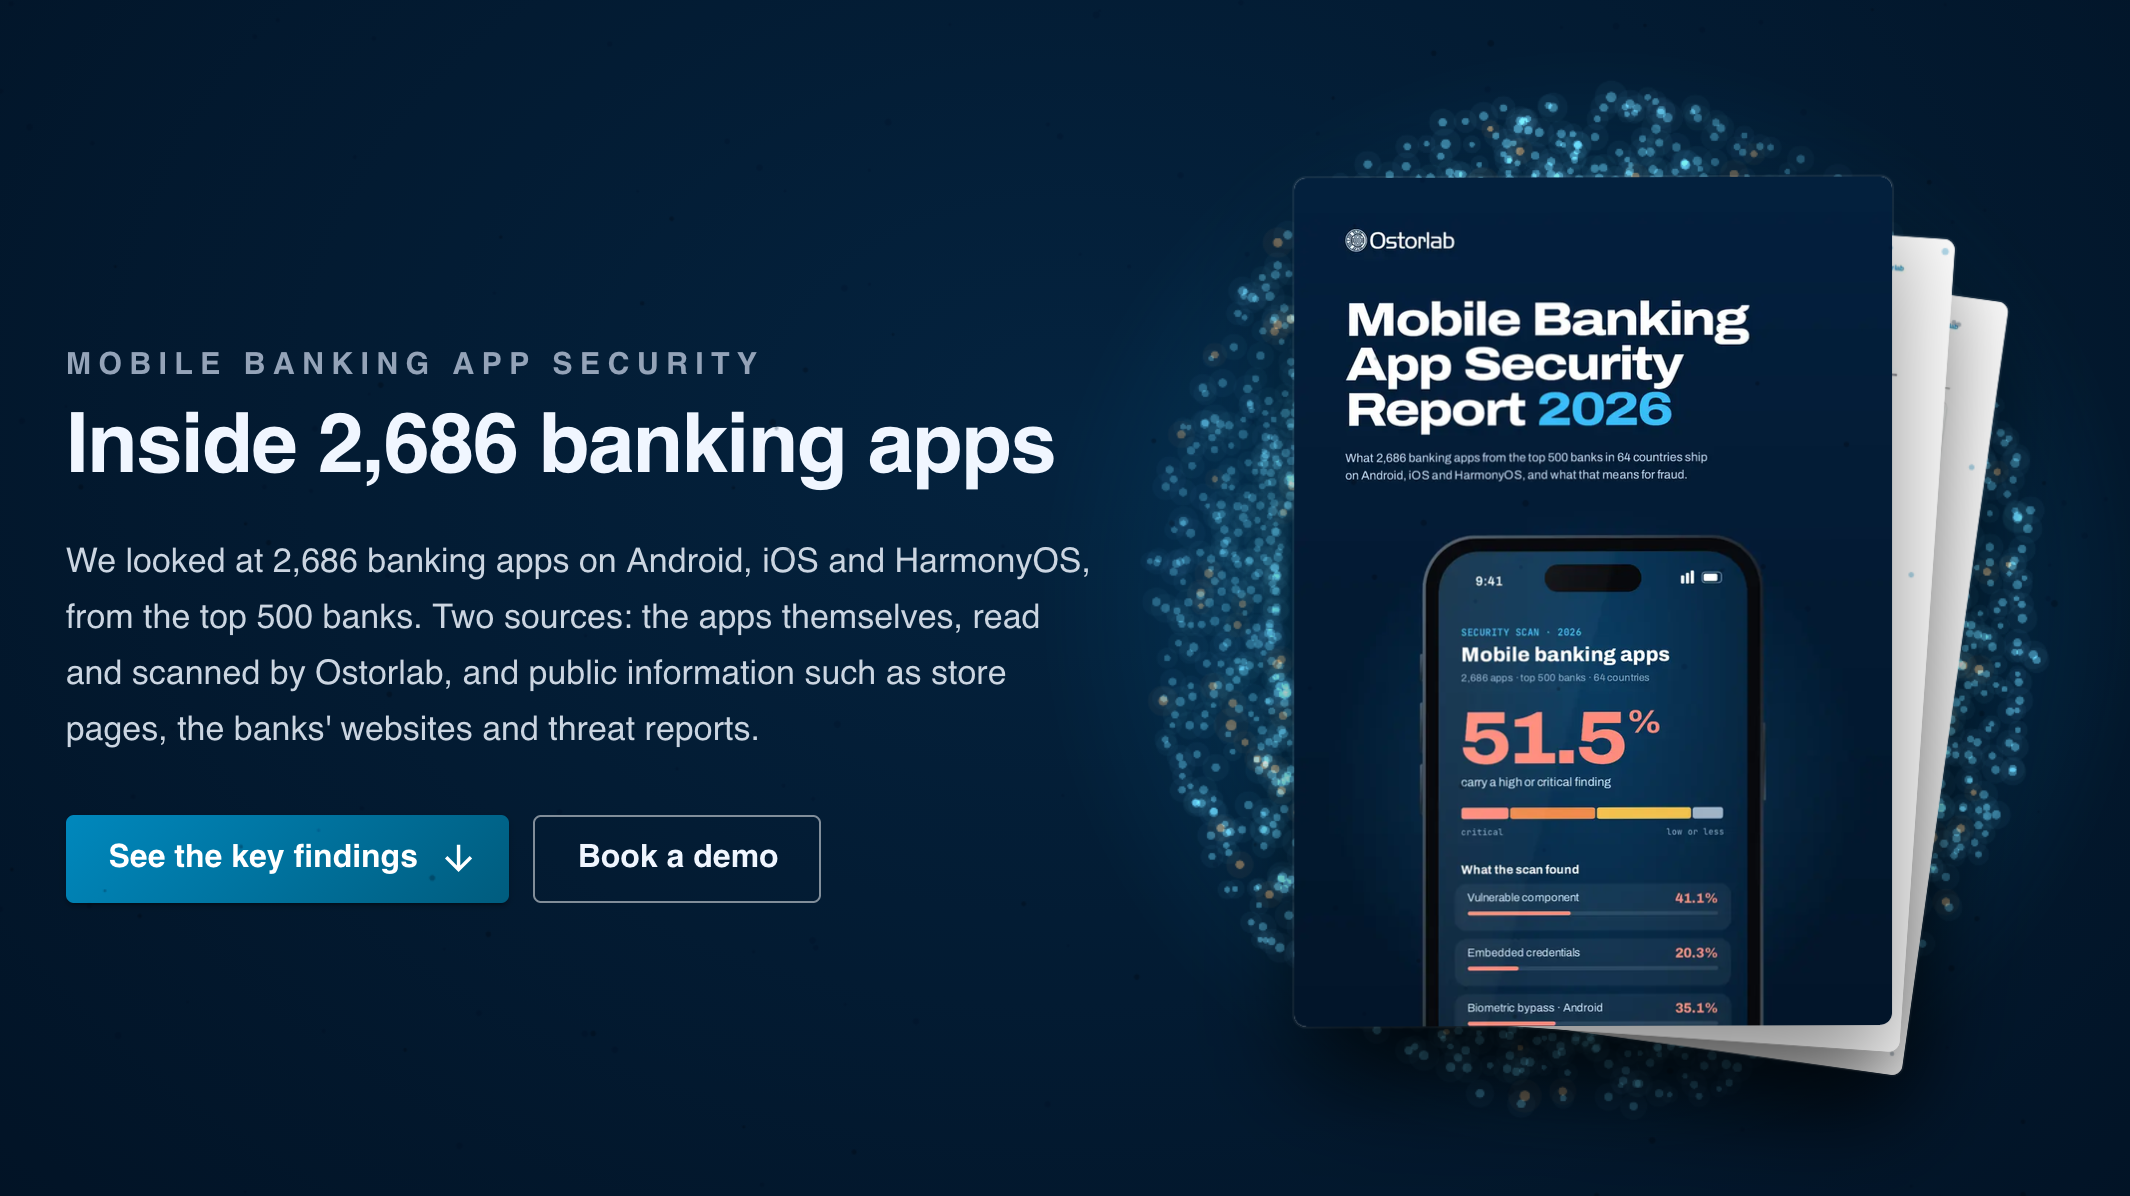
Die Netzwerksicherheitsagentur Ostorlab hat den „2026 Mobile Banking Application Security Report“ veröffentlicht. Dies ist das erste Mal, dass Huaweis HarmonyOS in den Bewertungsumfang dieses Geschäftsberichts einbezogen wurde. Diese Studie analysierte insgesamt 2.686 Mobile-Banking-Apps von 487 Banken in 64 Ländern weltweit, davon 478 aus der Huawei App Gallery (AppGallery).
Die Bewertungsergebnisse zeigen, dass unter den drei großen Plattformen Android, iOS und HarmonyOS die Sicherheitsrisiken der Harmony-Plattform am größten sind. Daten zeigen, dass 31,6 % der Apps der Hongmeng Bank mindestens eine kritische Sicherheitslücke aufweisen, was nicht nur den höchsten Anteil unter den drei großen Plattformen darstellt, sondern auch weit über dem Durchschnitt aller Apps von 18,4 % liegt.
Im Hinblick auf die Sicherheit von Drittanbieterkomponenten integrieren 56,7 % der Apps der Hongmeng Bank Drittanbieterkomponenten mit offengelegten Schwachstellen. Im Vergleich dazu sind es bei Android 37,7 % und bei iOS 37,4 %. Ostorlab wies darauf hin, dass der Hauptgrund für diese Lücke darin liegt, dass es sich bei vielen Hongmeng-Apps um frühe portierte Versionen handelt, die gepackt sind und ältere Bibliotheken von Drittanbietern verwenden.
Ein Blick auf die gesamten Branchendaten zeigt, dass 51,5 % aller getesteten Bank-Apps mindestens ein risikoreiches oder schwerwiegendes Sicherheitsproblem aufwiesen. Was die Beliebtheit moderner Authentifizierungstechnologien angeht, unterstützen nur 4,9 % der Banking-Apps die Passkey-Funktion.
Ostorlab fügte in dem Bericht hinzu, dass diese Studie nur zusammenfassende Statistiken veröffentlichte und keine bestimmte Bank oder App nannte und dass während des Forschungsprozesses keine tatsächlichen Angriffe auf eine App gestartet wurden. Die Entdeckung einer Sicherheitslücke bedeutet nur, dass ein potenzielles Risiko in der App besteht, aber nicht, dass die Schwachstelle erfolgreich ausgenutzt wurde.
Vollständiger Text des Berichts:
https://ostorlab.co/annual-reports/mobile-banking-2026
Kommentare