Zusammenfassung:
In den letzten Jahren stellte Ransomware eine zunehmende Bedrohung für Unternehmen dar. Daher sind viele auf Ransomware basierende Unternehmen auf dem Markt erschienen, die beispielsweise Kunden dabei helfen, mit Hackern niedrigere Lösegelder im Tausch gegen Schlüssel auszuhandeln, Kunden bei der Abwicklung des Kaufs und der Zahlung von Kryptowährungen unterstützen und natürlich behaupten einige Unternehmen, über professionelle Technologie zu verfügen, die Verschlüsselungsmechanismen knacken und Kunden bei der Wiederherstellung von Dateien unterstützen kann.
Knacken ist unmöglich. Es stellt sich heraus, dass Sie den Schlüssel heimlich von einem Hacker gekauft haben:
Die US-Staatsanwaltschaft des US-Justizministeriums für den Eastern District von New York hat kürzlich Zohar Pinhasi, Leiter des Ransomware-Notfalldienstleisters MonsterCloud, wegen Überweisungsbetrugs und Verschwörung zur Begehung von Überweisungsbetrug angeklagt. Das Unternehmen behauptet, über professionelle Tools und fortschrittliche Technologie zu verfügen, die verschlüsselte Dateien knacken können, und verlangt daher von seinen Kunden hohe Gebühren für die Datenwiederherstellung.
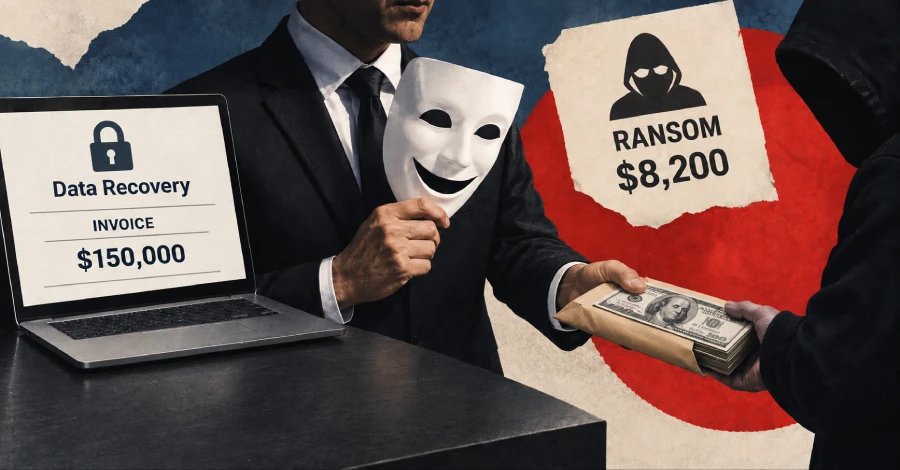
Aber tatsächlich kontaktierte Zohar Pinghasi stillschweigend die Hacker, um ein Lösegeld im Austausch für den Entschlüsselungsschlüssel auszuhandeln. In einem Fall berechnete Pinghasi beispielsweise einem Kunden bis zu 150.000 US-Dollar für die Datenwiederherstellung, zahlte dem Hacker dann aber 8.200 US-Dollar für den Wiederherstellungsschlüssel und half dem Kunden schließlich erfolgreich bei der Wiederherstellung der verschlüsselten Dateien.
Behalten Sie außerdem eine Mindestgarantieklausel im Vertrag vor:
Aus vertraglicher Sicht scheint es mit Pinghasi kein Problem zu geben. Im Vertrag gibt MonsterCloud an, dass das Unternehmen das Recht hat, den Angreifer für Verhandlungen oder andere Beseitigungsmaßnahmen zu kontaktieren, wenn es dem Unternehmen immer noch nicht gelingt, die Daten nach Ausschöpfung aller Wiederherstellungsmethoden wiederherzustellen.
Das einzige Problem besteht darin, dass die einzige Möglichkeit des Unternehmens darin besteht, Hacker zu kontaktieren, um über den Kauf von Entschlüsselungsschlüsseln zu verhandeln. Es verfügt nicht über sogenannte professionelle Tools oder fortschrittliche Technologien und hat keine anderen Datenwiederherstellungsmaßnahmen als den Kauf von Schlüsseln ausprobiert. Daher handelt es sich aus dieser Perspektive tatsächlich um einen Betrug.
Ist dieses Geschäftsmodell illegal?
In der Anklageschrift wird behauptet, dass Pinghasi Hunderten von Unternehmen in den Vereinigten Staaten und Kanada mehr als 19 Millionen US-Dollar an Gebühren für die Datenwiederherstellung in Rechnung gestellt und Hackern mehr als 8 Millionen US-Dollar Lösegeld gezahlt habe. Pinghasi bekannte sich jedoch nach seinem Erscheinen vor Gericht nicht schuldig und wurde gegen eine Kaution von 2 Millionen US-Dollar freigelassen.
Ping Hasi betonte, dass das Unternehmen den Kunden nie im Voraus versprochen habe, dass es entschlüsseln könne, und die Kunden auch nicht in die Irre geführt habe. Die Methoden zur Datenwiederherstellung variieren von Fall zu Fall und die spezifischen Methoden sind Geschäftsgeheimnisse und sollten nicht offengelegt werden.
Die Staatsanwaltschaft spottete jedoch über die Behauptungen von Pinghasi, da Pinghasi die tatsächlichen Rückforderungsmethoden und Lösegeldzahlungen verschwieg und andere rechtliche Risiken bestünden. Einigen Unternehmen war es untersagt, Lösegelder an Hacker zu zahlen (und keine Transaktionen durchzuführen), und Pinghasis Verhalten führte für diese Unternehmen zu rechtlichen Problemen.
Kommentare