Zusammenfassung:
Eine neue Studie zeigt, dass ein Angreifer möglicherweise immer noch in der Lage ist, eine gültige digitale RSA-Signatur zu fälschen, ohne den öffentlichen RSA-Schlüsselmodul zu zerlegen oder den privaten Schlüssel zu extrahieren. Das Forschungsteam hat eine praktische Demonstration eines 1024-Bit-RSA-Schlüssels abgeschlossen. Dieses Ergebnis erschüttert die langfristige Auffassung, dass „das Brechen von RSA zunächst große ganze Zahlen zerlegen muss“.
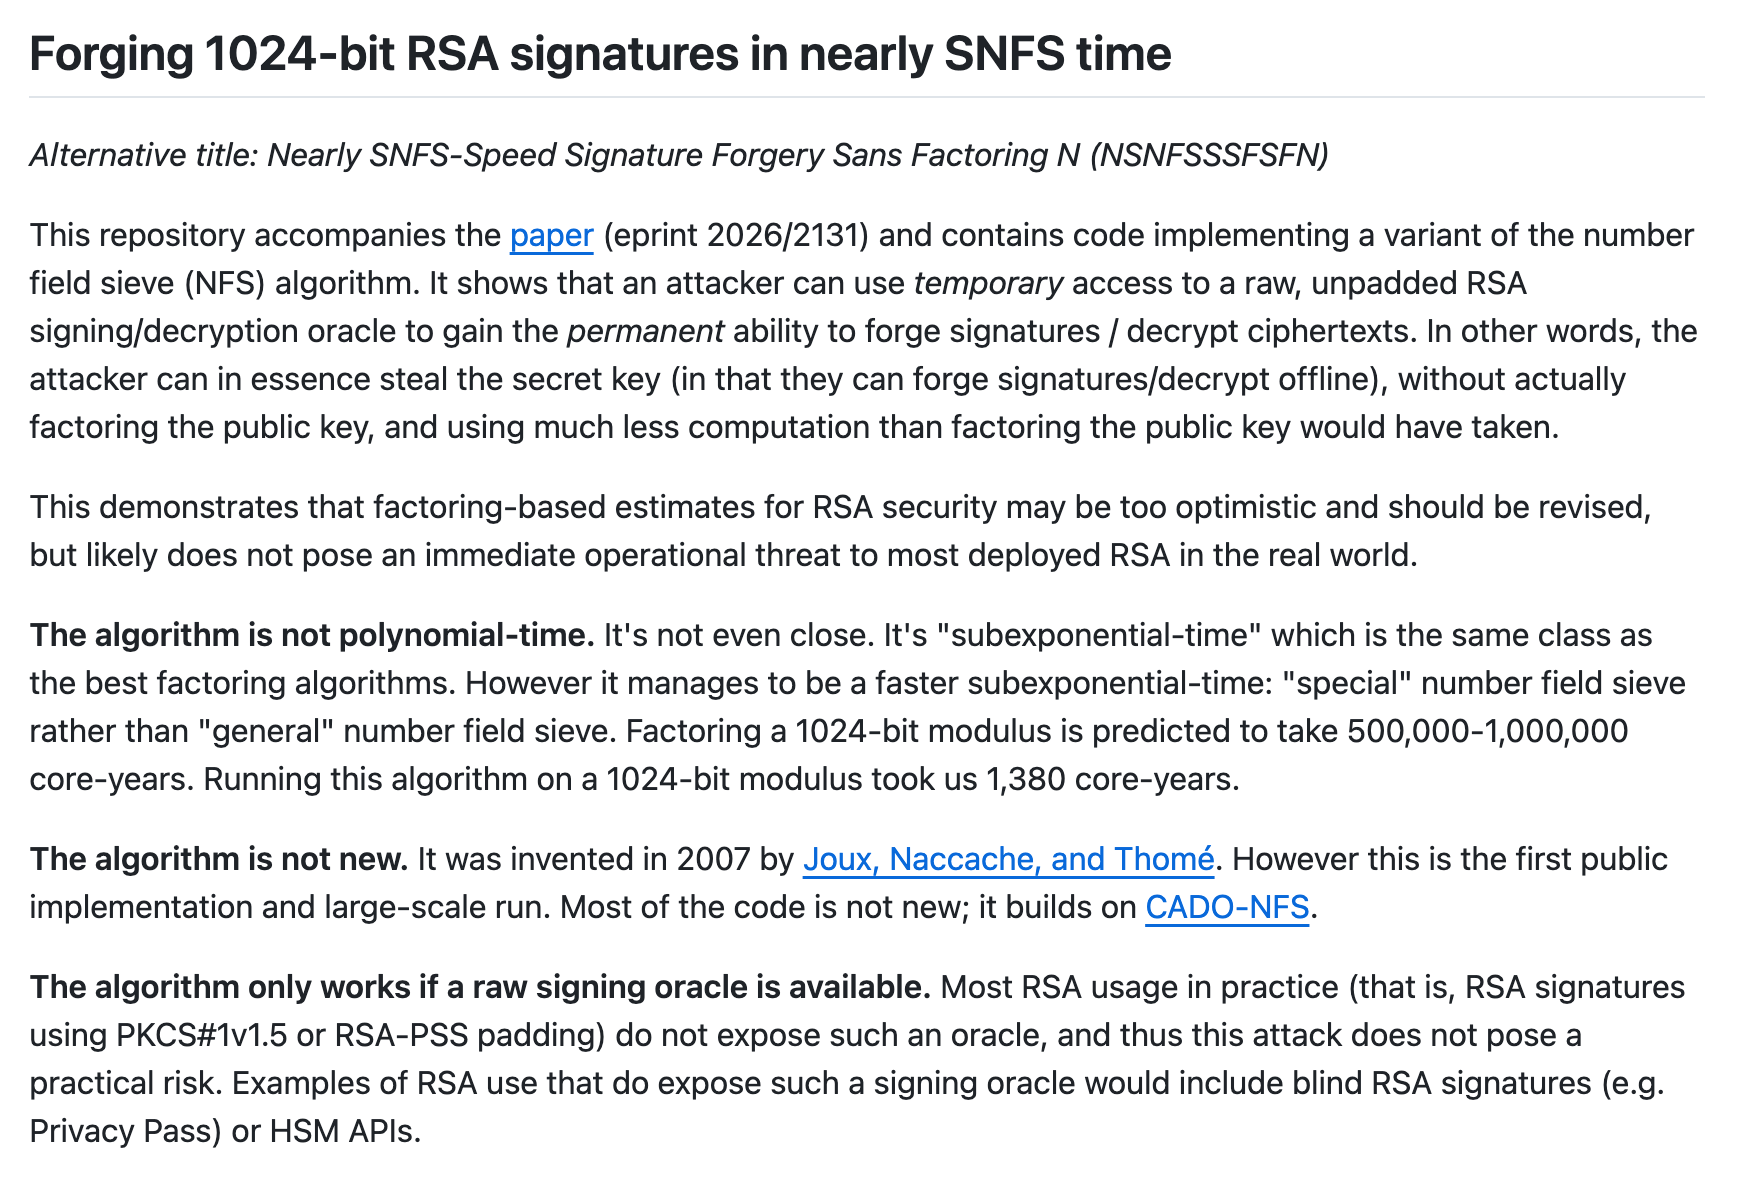
Die Studie wurde von Forschern der University of California, San Diego und des französischen Nationalen Instituts für Information und Automatisierung durchgeführt, darunter Laura Shia, Miro Haller, Adam Suhr, Nadia Henninger und Emmanuel Thom. Die Forschungsergebnisse liegen derzeit in Form eines Vorabdrucks vor und der Artikel trägt den Titel „Forging 1024-bit RSA Signatures at a speed close to the special number field sieve method“.
RSA-Sicherheit basiert normalerweise auf dem schwierigen Problem der Faktorisierung großer Ganzzahlen. Traditionellen Schätzungen zufolge erfordert die Zerlegung eines 1024-Bit-RSA-Moduls etwa 500.000 bis 1 Million CPU-Kernjahre, und normalerweise sind nur Institutionen oder Unternehmen auf nationaler Ebene mit großen Rechenressourcen in der Lage, dies zu versuchen. Diesmal ging das Forschungsteam einen anderen Weg: Sie erhielten den privaten RSA-Schlüssel nicht direkt, sondern verwendeten ein „Signaturorakel“, das die ursprüngliche RSA-Signaturoperation ausführen kann, kombiniert mit einem verbesserten Algorithmus der Zahlenfeld-Siebmethode und erhielten schließlich die Möglichkeit, Signaturen offline zu fälschen.
Die mathematischen Grundlagen dieser Methode wurden bereits 2007 vorgeschlagen, blieben jedoch zuvor auf theoretischem Niveau. Diese Studie weitet es erstmals auf den großmaßstäblichen Praxisbetrieb aus. Während des Experiments verwendeten die Forscher das Hardware-Sicherheitsmodul als Signaturorakel, das in etwa fünf Monaten etwa 1.380 CPU-Kernjahre verbrauchte und etwa 2^32 Abfragen initiierte, was mehr als 4 Milliarden ursprünglichen RSA-Signaturanfragen entspricht. Nachdem die Hauptvorberechnung abgeschlossen ist, muss der Angreifer nicht mehr weiter auf das Zielgerät zugreifen. Das Fälschen einer beliebigen Signatur erfordert etwa 180 Kernjahre und dieser Vorgang kann wiederholt offline durchgeführt werden.
Das bedeutet, dass ein Angreifer, selbst wenn der private Schlüssel immer im Hardware-Sicherheitsmodul verbleibt, letztendlich die Signaturfähigkeit erhalten kann, die der Beherrschung des privaten Schlüssels entspricht, indem er kontinuierlich die Schnittstelle des Geräts aufruft. Angreifer können damit Authentifizierungsinformationen fälschen, gefälschte Autorisierungsdateien erstellen oder unter dem Vorwand kommunizieren, ein legitimer Dienst zu sein.
Diese Forschung bedeutet jedoch nicht, dass alle RSA-Systeme verloren gegangen sind. Voraussetzung für die Etablierung des Angriffs ist, dass das Zielsystem die ursprüngliche, nicht aufgefüllte RSA-Signatur oder Entschlüsselungsschnittstelle offenlegt. Heutige Internetzertifikate, TLS-Verbindungen und die meisten Software-Signaturmechanismen verwenden typischerweise PKCS#1 v1.5 oder RSA-PSS-Padding, und Forscher sagen, dass diese gängigen Bereitstellungen von dieser Methode nicht direkt betroffen sind.
Was wirklich Aufmerksamkeit erfordert, sind einige Hardware-Sicherheitsmodule, die ursprüngliche PKCS#11-Schnittstelle und das Blind-Signatur-Protokoll. Die Blindsignatur ermöglicht es der Dienstpartei, die Signatur abzuschließen, ohne den spezifischen Nachrichteninhalt zu kennen. Datenschutzauthentifizierungssysteme wie Privacy Pass verwenden ähnliche Mechanismen. Die Forscher stellten fest, dass bestimmte Blindsignatursysteme zu potenziellen Zielen werden könnten, wenn ein Angreifer stets genügend Signaturantworten erhalten könnte. Allerdings ist die für einen tatsächlichen Angriff erforderliche Abfragegröße extrem groß und eine regelmäßige Schlüsselrotation kann das Risiko erheblich reduzieren.
Basierend auf den experimentellen Ergebnissen berechnete das Forschungsteam, dass die tatsächliche Sicherheitsstärke von RSA im Rahmen des Angriffsmodells mit einem Signaturorakel 15 bis 30 Bit niedriger sein könnte als die herkömmliche Schätzung basierend auf der Zerlegungsschwierigkeit. Für 1024-Bit-, 2048-Bit- und 4096-Bit-RSA-Schlüssel betragen die Angriffskosten ungefähr 2 hoch 65, 2 hoch 90 bzw. 2 hoch 119, was allesamt niedriger ist als die 128-Bit-Sicherheitsstufe, die typischerweise von modernen Kryptosystemen gefordert wird. Die Forscher gaben außerdem an, dass ihre Experimente keine GPUs oder Tools der künstlichen Intelligenz nutzten. Wenn in Zukunft effizientere Hardware und Software eingeführt wird, können die Kosten von Angriffen möglicherweise weiter gesenkt werden.
Kryptographieexperten glauben, dass die Bedeutung dieser Errungenschaft vor allem darin liegt, dass sie einen blinden Fleck im RSA-Sicherheitsmodell aufdeckt: Für die Signaturfälschung ist es nicht notwendigerweise erforderlich, zuerst den privaten Schlüssel zu erhalten, und es muss auch nicht unbedingt die Zerlegung großer Ganzzahlen im herkömmlichen Sinne abgeschlossen werden. Aktuelle Angriffe erfordern jedoch noch große Rechenressourcen und spezielle Schnittstellen und stellen kurzfristig keine direkte Bedrohung für die weit verbreiteten standardisierten RSA-Zertifikate und regulären HTTPS-Verbindungen dar.
Sicherheitsbehörden und Systembetreiber sollten weiterhin prüfen, ob das Hardware-Sicherheitsmodul unnötige ursprüngliche RSA-Operationen öffnet, die Aufrufberechtigungen der Signaturschnittstelle einschränken, die Rotationsperiode des Blindsignaturschlüssels verkürzen und schrittweise auf modernere Signaturalgorithmen und Post-Quantenkryptographiesysteme umsteigen. Die Forscher wiesen darauf hin, dass Unternehmen, da traditionelle kryptografische Algorithmen immer näher an die theoretischen und praktischen Sicherheitsgrenzen heranrücken, nicht länger darüber nachdenken sollten, die Länge von RSA-Schlüsseln als dauerhafte Lösung zu erhöhen.
Weitere Informationen:
https://github.com/ucsd-hacc/NSNFSSSFSFN
Kommentare