
Zusammenfassung:
Das US-Justizministerium gab bekannt, dass US-Strafverfolgungsbehörden kürzlich eine koordinierte Operation gegen nordkoreanisches Remote-IT-Personal wegen betrügerischen Eindringens in die Netzwerke von US-Unternehmen gestartet haben, die Festnahmen, Strafverfolgungen und Durchsuchungen von „Laptop-Farmen“ umfasst. Staatsanwälte sagten, relevante Personen hätten gestohlene oder gefälschte US-Identitäten verwendet, um sich für Remote-Stellen zu bewerben, was mindestens 70 US-Unternehmen betraf und den entsprechenden IT-Mitarbeitern Einnahmen in Höhe von etwa 3 Millionen US-Dollar bescherte; Es wird angenommen, dass dieses Geld an von Nordkorea sanktionierte Unternehmen geflossen ist.
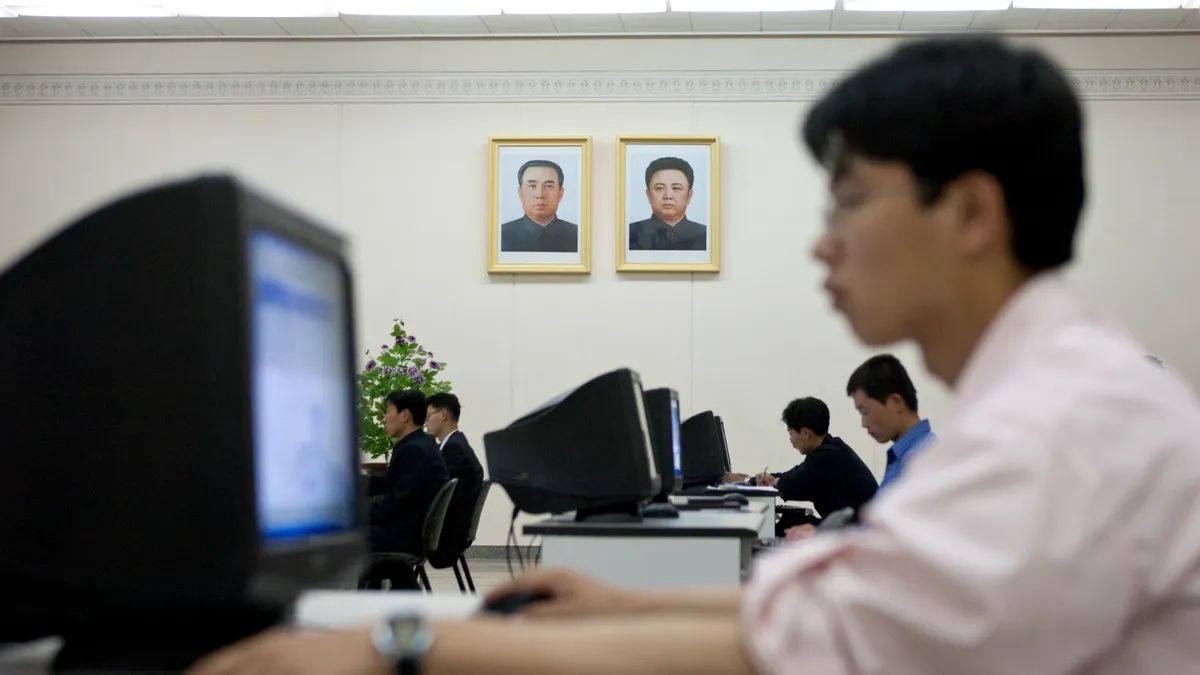
Die Untersuchung ergab, dass die beteiligten Personen gestohlene Identitätsinformationen, virtuelle private Netzwerke und Proxy-Infrastruktur nutzten, um ihren Arbeitgebern vorzutäuschen, sie seien amerikanische Angestellte in den Vereinigten Staaten. Der örtliche Vermittler in den Vereinigten Staaten nahm den von der Opferfirma zugesandten Arbeitscomputer an seinem Wohnort entgegen, richtete die Ausrüstung ein, installierte Fernzugriffssoftware und überwies das Gehalt auf ein von Nordkorea kontrolliertes Konto. Diese als „Laptop-Farmen“ bekannten Residenzen ermöglichen es Menschen im Ausland, die Geräte ihres Arbeitgebers aus der Ferne zu bedienen und gleichzeitig ihren wahren Standort zu verschleiern.
Das Justizministerium gab an, dass das FBI vom 21. bis 25. September Durchsuchungen und andere Strafverfolgungsmaßnahmen in mehr als 40 bekannten oder mutmaßlichen Laptop-Farmen in Texas durchgeführt hat. Während der Operation wurden etwa 187 Laptop-Computer sowie Tastatur-, Video- und Maussteuerungsgeräte beschlagnahmt. Die Ermittler gehen davon aus, dass die Geräte dazu verwendet wurden, sich als Remote-Mitarbeiter auszugeben, Unternehmenspositionen zu erlangen und Einnahmen für das nordkoreanische Regime zu generieren. Das Cybersicherheitsunternehmen CrowdStrike unterstützte das FBI bei den Ermittlungen und nannte das Operationsnetzwerk „Famous Chollima“.
Die von der US-Staatsanwaltschaft für den nördlichen Bezirk von Ohio angekündigte Anklage betrifft 14 Personen, von denen zwei festgenommen wurden. Es handelt sich um Michael James Bostelle aus Pennsylvania und Juan Cecilio Pena Carrillo aus Texas. Den beiden Männern und ihren Mitarbeitern wird die Beteiligung an einem mehrjährigen Betrugs-, Geldwäsche- und Identitätsdiebstahlplan vorgeworfen. Die Anklageschrift nennt auch mehrere Angeklagte in China, und die Identitäten von zwei weiteren Angeklagten bleiben geheim. Die Anklage ist vor Gericht anhängig und die Angeklagten gelten bis zum Beweis ihrer Schuld als unschuldig.
Das Justizministerium gab an, dass sich die betreffenden Unternehmen in Ohio und 16 weiteren Bundesstaaten sowie im District of Columbia befinden und zu den Branchen Gesundheitswesen, Kommunikation, Netzwerksicherheitsunterstützung, Einzelhandel und Fertigung gehören. Das FBI warnte außerdem davor, dass nordkoreanisches IT-Personal verstärkt auf US-Vermittler zurückgreift. Dazu gehört die Aufforderung an Personen, in ihrem Namen an Videointerviews teilzunehmen, falsche Identitäten zu überprüfen, Social-Media- oder professionelle Netzwerkkonten bereitzustellen, Arbeitsausrüstung zu erhalten und zu hosten und sogar die gesamte Arbeit an andere ausländische Freiberufler zu vergeben. Das FBI sagte, dass die Zahl dieser Personen in die Tausende gehe und ein Risiko für die nationale Sicherheit und das geistige Eigentum darstelle; Die Skala ist Teil der Bedrohungsbewertung der Behörde.
Das FBI erinnert daran, dass Unternehmen sich nicht auf ein einzelnes Signal oder eine einfache schwarze Liste verlassen sollten, um die Beteiligten zu identifizieren, sondern eine mehrstufige Verifizierung bei der Einstellung, Identitätsüberprüfung, Ausrüstungskonfiguration und Verwaltung am Arbeitsplatz implementieren und gemeinsame Entscheidungen zwischen Personal-, Informationstechnologie- und Sicherheitsteams treffen sollten. Die Agentur warnte auch davor, dass einige Amerikaner angeworben werden könnten, ohne ihr Wissen zu helfen oder mit Geld angelockt zu werden. Wenn sie Arbeitscomputer für andere erhalten oder hosten oder Identitäts- und Kontoinformationen bereitstellen, können sie Risiken bei der Strafverfolgung ausgesetzt sein.
Kommentare