Zusammenfassung:
Apple hat den Datensicherheitsmechanismus des iPhones in den letzten Jahren kontinuierlich gestärkt. Eine seiner wichtigen Maßnahmen besteht darin, das Gerät, das längere Zeit nicht entsperrt wurde, automatisch neu zu starten, sodass nach der Beschlagnahmung des Telefons durch die Polizei oder anderes Personal die Datenextraktion durch Ändern des Verschlüsselungsstatus des Geräts schwieriger werden kann. Neu aufgedeckte Informationen zeigen jedoch, dass Magnet Forensics, der Entwickler des bekannten Mobiltelefon-Forensik-Tools GrayKey, offenbar einen Weg gefunden hat, diesen Mechanismus zu umgehen und so zu ermöglichen, dass das beschlagnahmte iPhone über einen längeren Zeitraum in einem Zustand verbleibt, der die Durchführung von Datenforensik erleichtert.
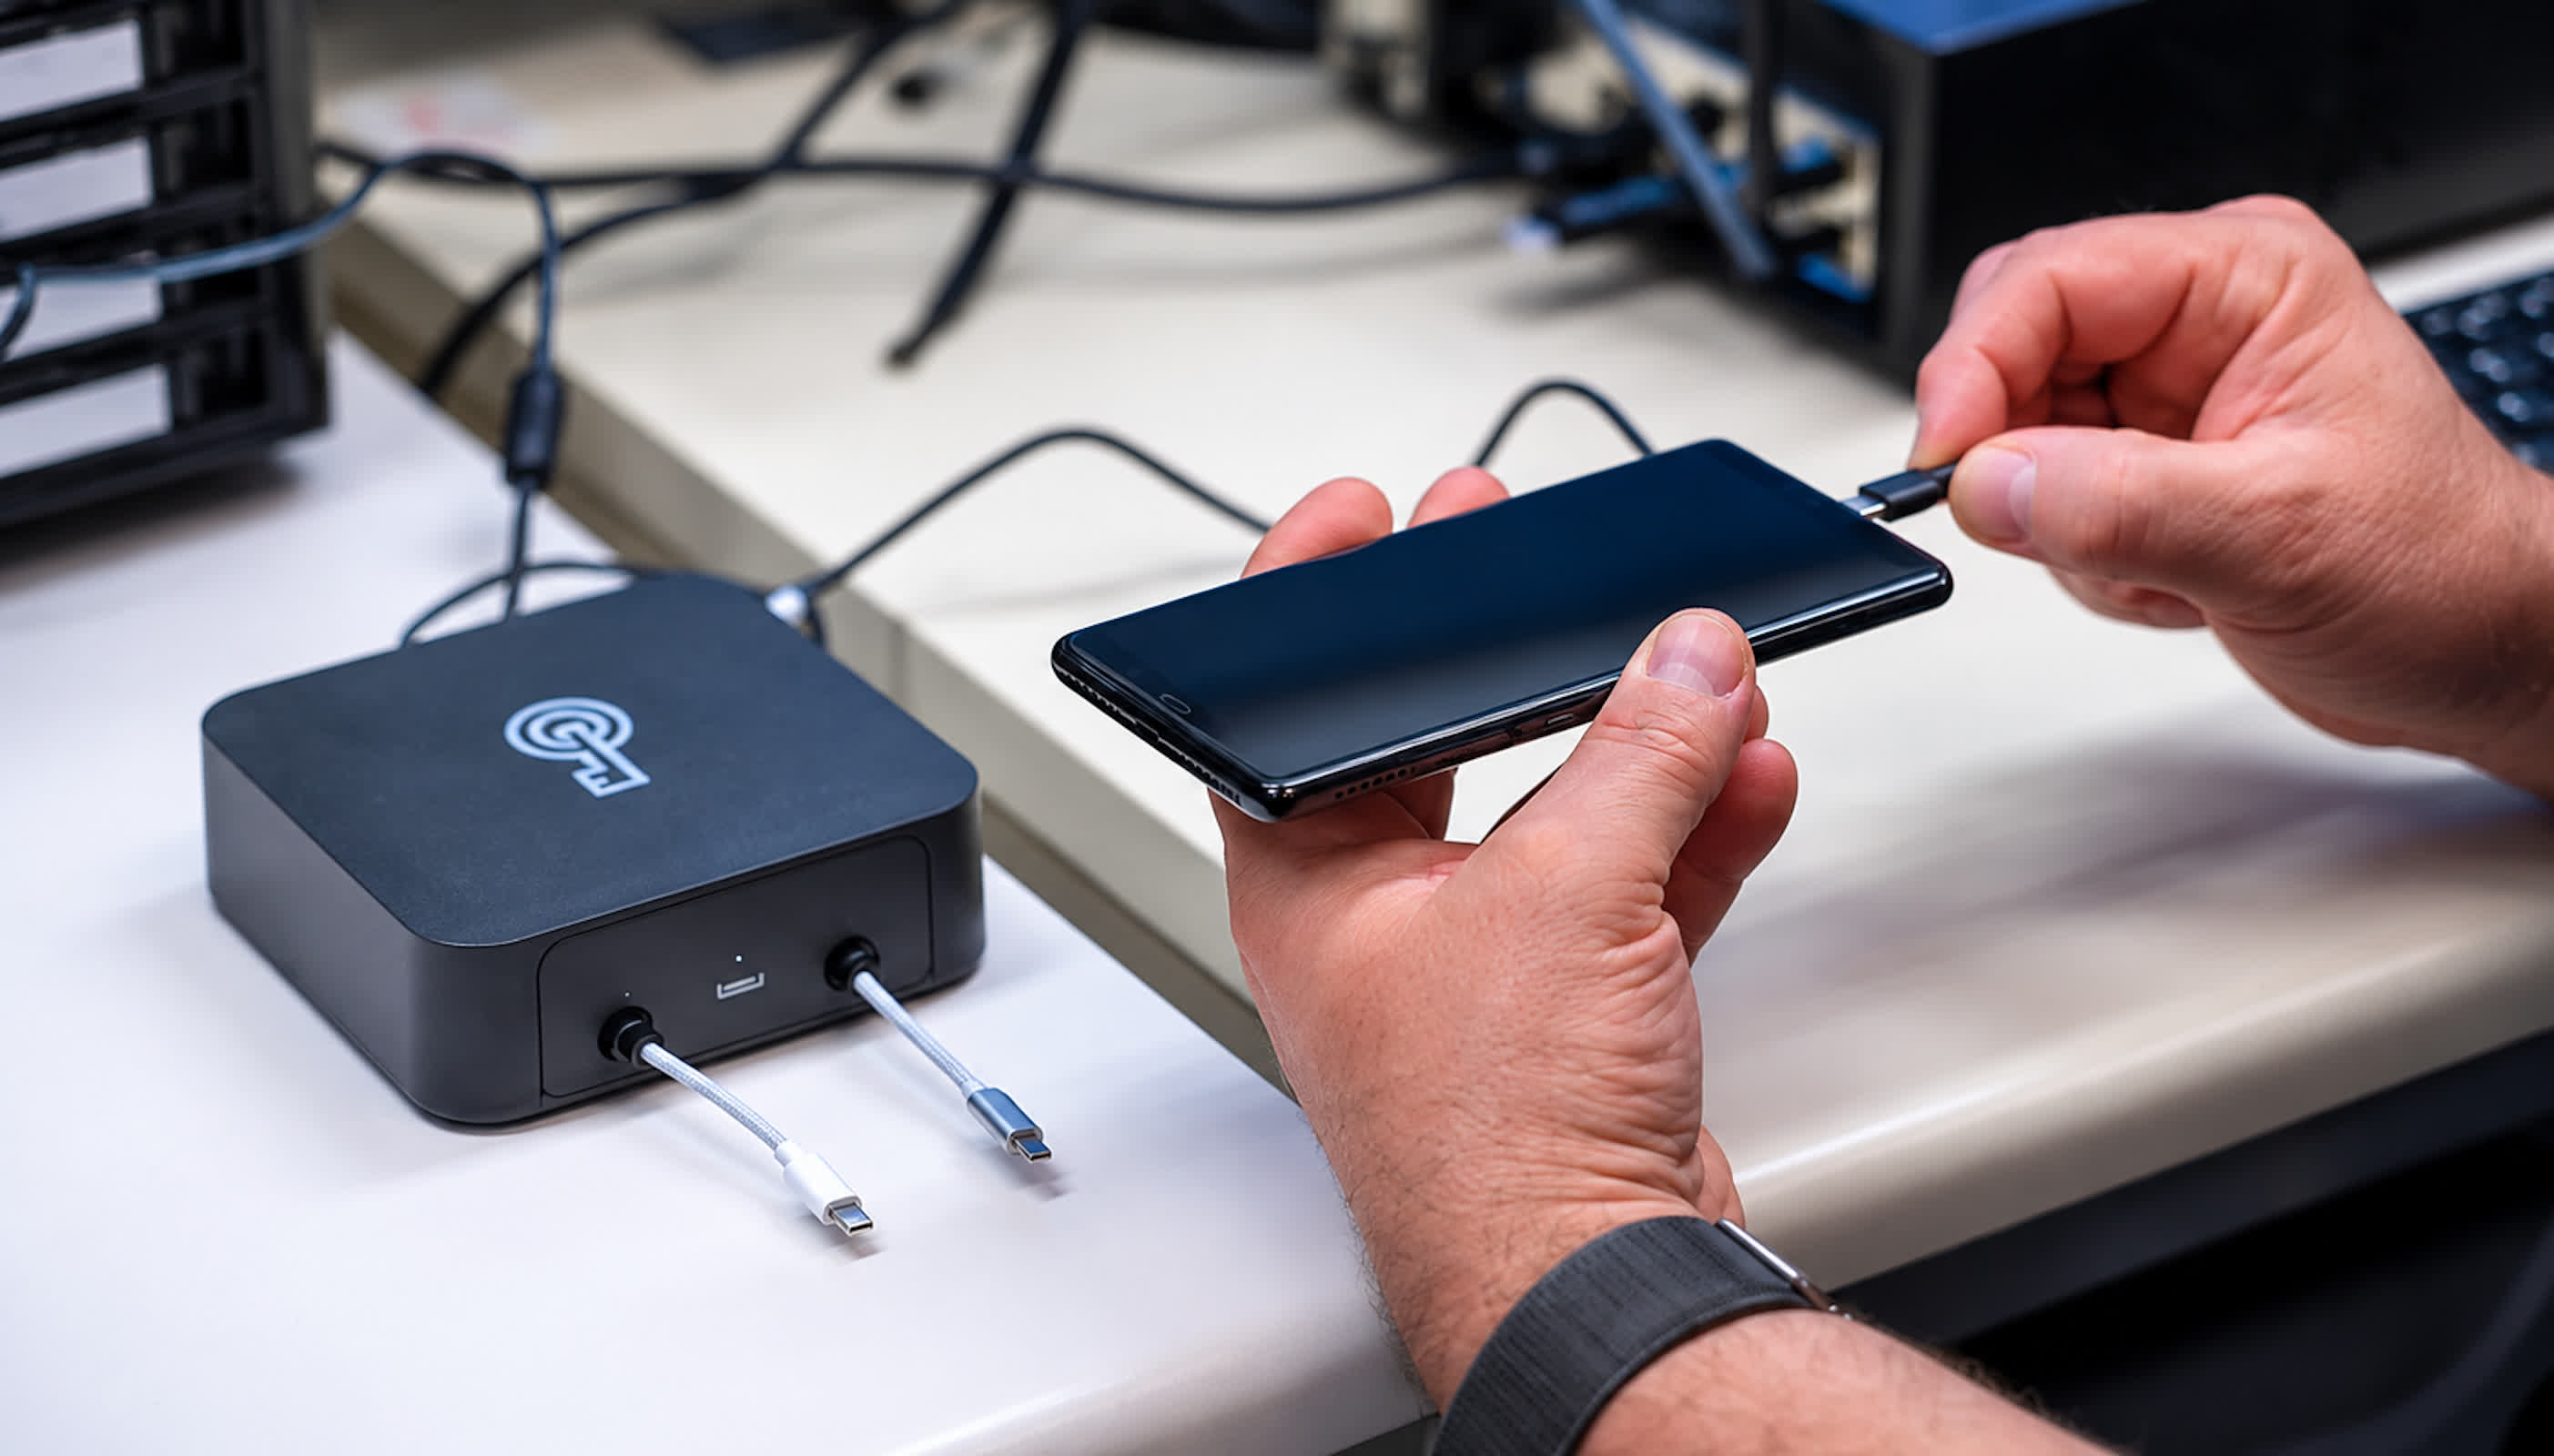
Diese Nachricht stammt aus einem Schulungsvideo für Strafverfolgungsbehörden, das 404 Media erhalten hat. Das Video scheint Anfang 2025 entstanden zu sein und Magnet Forensics zeigt ein neues Gerät namens GrayKey Preserve sowie die Funktion „Evidence Preservation Mode“ in bestehenden GrayKey-Geräten. In dem Video begrüßten die Mitarbeiter von Magnet die Funktion als eine große Änderung im Bereich der iPhone-Forensik und sagten, sie könne die Probleme lösen, die Apples „inaktiver Neustart“-Mechanismus bei der Strafverfolgung verursacht habe.
Apple wird die Funktion „Neustart bei Inaktivität“ zu iOS 18.1 hinzufügen, das im Jahr 2024 veröffentlicht wird. Wenn das iPhone vom Benutzer 72 Stunden lang nicht entsperrt wird, startet das System das Gerät automatisch neu. Dies ist kein geplanter Neustart im herkömmlichen Sinne, sondern ändert den Sicherheitsstatus des Telefons und verbessert dadurch den Schutz der Daten im Gerät.
Um diesen Mechanismus zu verstehen, müssen Sie zunächst die beiden wichtigen Sicherheitszustände des iPhone verstehen. Nach dem Neustart befindet sich das Gerät im Zustand „Before First Unlock“ (BFU), bevor der Benutzer das Passwort zum ersten Mal eingibt. Zu diesem Zeitpunkt sind einige der Verschlüsselungsschlüssel noch nicht verfügbar, was es den Strafverfolgungsbehörden erschwert, auf sensible Daten auf dem Telefon zuzugreifen, selbst wenn sie über spezielle forensische Tools verfügen.
Wenn der Benutzer das Passwort eingibt, um die erste Entsperrung abzuschließen, wechselt das Gerät in den Status „After First Unlock“ (AFU). In diesem Zustand wurden mehr Daten und Schlüssel in das System geladen, sodass einige forensische Vorgänge viel einfacher werden. Solange das Gerät läuft und nicht wieder in den BFU-Zustand wechselt, haben einige forensische Tools mehr Spielraum.
Eine der praktischen Auswirkungen der Einführung eines automatischen 72-Stunden-Neustartmechanismus durch Apple besteht darin, dass das beschlagnahmte iPhone, selbst wenn es sich gerade im AFU-Zustand befunden hat, nicht für unbestimmte Zeit in diesem Zustand bleibt. Angenommen, die Polizei beschlagnahmt ein iPhone, muss aber auf einen Durchsuchungsbefehl warten, die Ausrüstung transportieren oder sich für die Sammlung digitaler Beweise anstellen. Nach 72 Stunden startet das Telefon automatisch neu und wechselt möglicherweise erneut in den BFU-Status, was das Knacken erschwert.
GrayKey Preserve scheint für diesen Mechanismus konzipiert zu sein.
Laut dem Enthüllungsvideo behauptet Magnet Forensics, dass GrayKey Preserve den aktuellen AFU-Status des iPhones „erfassen“ kann, nachdem vorläufige Zugriffsberechtigungen eingeholt wurden. Auch wenn das Telefon später aufgrund normaler Wartung, eines Neustarts oder einer Erschöpfung des Akkus neu gestartet wird, geht der ursprüngliche AFU-Status nicht verloren.
Magnet-Mitarbeiter sagten im Video sogar, dass dies bedeutet, dass auch bei einem Neustart des Geräts der gespeicherte AFU-Status wiederhergestellt werden kann. Mit anderen Worten: Der ursprüngliche Mechanismus von Apple, das Gerät innerhalb von 72 Stunden automatisch neu zu starten, um wieder in einen sichereren BFU-Zustand zu gelangen, könnte einen Teil seiner Wirkung verlieren.
Allerdings weiß die Außenwelt derzeit nicht, welche Technologie GrayKey Preserve nutzt, um dieses Ziel zu erreichen. Das Enthüllungsvideo enthüllt keine spezifischen Schwachstellen, Angriffsmethoden oder Codes, sodass nicht festgestellt werden kann, ob es Sicherheitslücken in iOS, Systemzeitmechanismen, Mechanismen zur Verwaltung des Datenlebenszyklus oder andere nicht offengelegte Technologien ausnutzt.
Jiska Classen, Forscherin am Hasso-Plattner-Institut, die sich mit iPhone-Sicherheit beschäftigt, brachte einige Möglichkeiten zur Sprache, nachdem sie relevante Materialien gesehen hatte. Sie glaubt, dass Magnet möglicherweise einen Weg gefunden hat, die Zeit des Geräts zu manipulieren, indem er beispielsweise das System glauben lässt, dass die Zeit nicht normal weiterläuft, und dadurch die Ausführung von Systemaufgaben verhindert, die für das Auslösen automatischer Neustarts oder den Datenablauf verantwortlich sind. Eine andere Möglichkeit besteht darin, bestimmte Hintergrundaufgaben, die für das Datenlebenszyklusmanagement verantwortlich sind, direkt zu blockieren.
Dies sind jedoch lediglich Spekulationen von Sicherheitsforschern, die auf dem Inhalt des Videos basieren und von Magnet Forensics nicht bestätigt wurden. Daher ist es derzeit nicht möglich festzustellen, welche Schwachstelle GrayKey Preserve ausgenutzt hat.
Zusätzlich zum 72-Stunden-automatischen Neustart behauptet Magnet auch, dass der Beweissicherungsmodus verhindern kann, dass einige Daten gemäß dem normalen iOS-Lebenszyklus automatisch gelöscht werden.
Dazu gehören zwischengespeicherte Standortdaten, kürzlich gelöschte Fotos, kürzlich gelöschte iMessages usw. Dem Belichtungsvideo zufolge können diese Daten unter normalen Umständen nach einer bestimmten Zeitspanne vom System gelöscht werden, der Beweissicherungsmodus kann sie jedoch für längere Zeit in einem forensischen Zustand halten.
Das bedeutet, dass das Ziel von GrayKey Preserve nicht nur darin besteht, „den Neustart des Telefons zu verhindern“, sondern zu versuchen, das beschlagnahmte iPhone in einen langfristig eingefrorenen forensischen Zustand zu versetzen. Strafverfolgungsbeamte können den aktuellen Datenstatus des Geräts schützen und auf den Abschluss eines Durchsuchungsbefehls oder eines anderen rechtlichen Verfahrens warten, bevor sie entscheiden, ob mit der eigentlichen Datenextraktion fortgefahren werden soll.
Um zu verhindern, dass das Telefon weiterhin mit externen Netzwerken kommuniziert, schaltet GrayKey Preserve nach dem ersten Zugriff auch Mobilfunknetze, WLAN und Bluetooth aus. Magnet sagte, dass GrayKey diese drahtlosen Verbindungen nach Erhalt des ersten Zugriffs aktiv deaktivieren kann, auch wenn das Telefon den Flugmodus normalerweise nicht aktivieren oder die drahtlose Kommunikation über das iOS-Kontrollzentrum deaktivieren kann.
Diese Funktion hat auch eine sehr wichtige Auswirkung auf den Datenschutz: Sobald das Gerät von der Polizei beschlagnahmt wird und in diesen „geschützten Zustand“ wechselt, kann die Fähigkeit des Telefons, mit der Außenwelt zu kommunizieren, unterbrochen werden. Dies verhindert, dass Daten aus der Ferne geändert werden, und verringert die Möglichkeit, dass das Gerät aus der Ferne gelöscht wird oder andere Fernvorgänge den forensischen Prozess beeinträchtigen.
Es muss betont werden, dass GrayKey keine Software zum Entsperren von Mobiltelefonen ist, die normale Verbraucher kaufen können, sondern ein professionelles digitales Forensik-Tool für Strafverfolgungsbehörden. Magnet Forensics gab zuvor an, dass GrayKey von mehr als 1.200 Strafverfolgungsbehörden und 40 Ländern und Regionen auf der ganzen Welt eingesetzt wird.
GrayKey selbst befindet sich seit langem in einem „Katz-und-Maus-Spiel“ zwischen Apple und den Strafverfolgungsbehörden. Apple stoppt weiterhin iOS-Sicherheitslücken, während Forensikunternehmen weiterhin neue Schwachstellen oder Möglichkeiten finden, Daten von gesperrten Geräten abzurufen. GrayKey konnte in der Vergangenheit vollständig auf bestimmte iPhones zugreifen, aber da Apple weiterhin iOS aktualisiert, wird sich der Umfang der Daten, die es erhalten kann, ändern.
Im Jahr 2024 offengelegte Daten zeigten, dass GrayKey zu diesem Zeitpunkt nur „teilweisen“ Zugriff auf die meisten Geräte mit iOS 18 und iOS 18.0.1 erhalten konnte, und es gab offensichtliche Unterschiede in den forensischen Fähigkeiten zwischen verschiedenen iPhone-Modellen und iOS-Versionen. Nachdem Apple daraufhin neue Sicherheitsmechanismen einführt, müssen auch forensische Tools neue Durchbrüche finden.
Das Besondere an GrayKey Preserve ist dieses Mal, dass es nicht einfach einen neuen Weg zu finden scheint, um das iPhone-Passwort direkt zu knacken, sondern versucht, diesen Zustand zu „speichern“, wenn sich das Gerät bereits im AFU-Zustand befindet. Auf diese Weise muss die Polizei nicht sofort nach der Beschlagnahme des Mobiltelefons sämtliche Beweiserhebungsarbeiten abschließen, sondern kann zunächst den Status des Geräts feststellen und anschließende rechtliche Schritte abwarten.
Es gibt jedoch derzeit keine öffentlichen Beweise dafür, dass diese Funktion auf allen iPhones und allen iOS-Versionen wirksam sein kann. Das entlarvte Video selbst scheint ebenfalls Anfang 2025 produziert worden zu sein, sodass unklar ist, ob diese Technologie den Strafverfolgungsbehörden offiziell allgemein zugänglich gemacht wurde oder ob Apple entsprechende Probleme in nachfolgenden iOS-Updates behoben hat.
Es ist auch ungewiss, welche Bedingungen GrayKey Preserve benötigt, um erfolgreich zu funktionieren. Wenn es funktionieren muss, wenn sich das Gerät in einem bestimmten Zustand befindet, auf einer bestimmten iOS-Version ist oder bereits über ein gewisses Maß an anfänglichem Zugriff verfügt, gibt es immer noch einen großen Unterschied zwischen ihm und „kann jedes gesperrte iPhone direkt hacken“.
Weder Apple noch Magnet Forensics haben das Enthüllungsvideo öffentlich kommentiert. Daher ist es zum jetzigen Zeitpunkt zutreffender zu sagen, dass Magnet offenbar eine forensische Konservierungslösung für den „inaktiven Neustart“-Mechanismus des iPhones entwickelt hat, als dass es bestätigt hat, dass es alle modernen iPhones ohne Einschränkungen knacken kann.
Aus der Perspektive der Gestaltung von Sicherheitsmechanismen spiegelt dieser Vorfall einmal mehr die kontinuierlich eskalierende technische Konfrontation zwischen Apple und der Mobiltelefon-Forensikbranche wider. Apple startet innerhalb von 72 Stunden automatisch neu, um aktiv in einen sichereren BFU-Zustand für iPhones zu wechseln, die längere Zeit im Leerlauf waren; während Magnet versucht, den ursprünglichen AFU-Status des Geräts zu speichern, bevor der Neustart erfolgt.
Wenn die verwandte Technologie von Magnet tatsächlich stabil funktionieren kann, wird sie zumindest die tatsächliche Wirkung des „72-Stunden-automatischen Neustarts“ als forensische Schutzmaßnahme abschwächen. Möglicherweise muss Apple die Implementierung von GrayKey Preserve weiter analysieren und verhindern, dass der AFU-Status durch iOS-Updates beibehalten oder wiederhergestellt wird.
Selbst wenn GrayKey diesen Sicherheitsmechanismus umgehen kann, heißt das nicht, dass das gesamte Verschlüsselungssystem des iPhones ausgefallen ist. BFU und AFU sind lediglich unterschiedliche Zustände im iPhone-Datenschutzsystem. Die spezifischen Daten, die extrahiert werden können, hängen immer noch vom Gerätemodell, der iOS-Version, ob es ausnutzbare Schwachstellen gibt, der Passwortkomplexität und den derzeit von GrayKey unterstützten forensischen Funktionen ab.
Das wirklich Bemerkenswerte an dieser Enthüllung ist also nicht, dass „die Polizei alle iPhones knacken konnte“, sondern dass der 72-Stunden-Automatik-Neustartmechanismus von Apple speziell darauf ausgelegt ist, die digitale Forensik zu verzögern und einzuschränken. Es scheint, dass es wieder einmal in einen technischen Angriffs- und Verteidigungszyklus mit professionellen Herstellern forensischer Tools eingetreten ist.
Kommentare