Zusammenfassung:
Maersk, der globale Schifffahrts- und Logistikriese, hat kürzlich einen Cybersicherheitsvorfall offengelegt. Das Unternehmen sagte, ein Bedrohungsakteur sei in die Systeme einer zuvor erworbenen Tochtergesellschaft eingebrochen und habe einige Daten gestohlen. Derzeit sind die entsprechenden Ermittlungen noch im Gange und eine Ransomware-Gruppe namens WhiteArmor hat sich öffentlich zu dem Angriff bekannt und von Maersk ein Bitcoin-Lösegeld in Höhe von 5 Millionen US-Dollar gefordert.
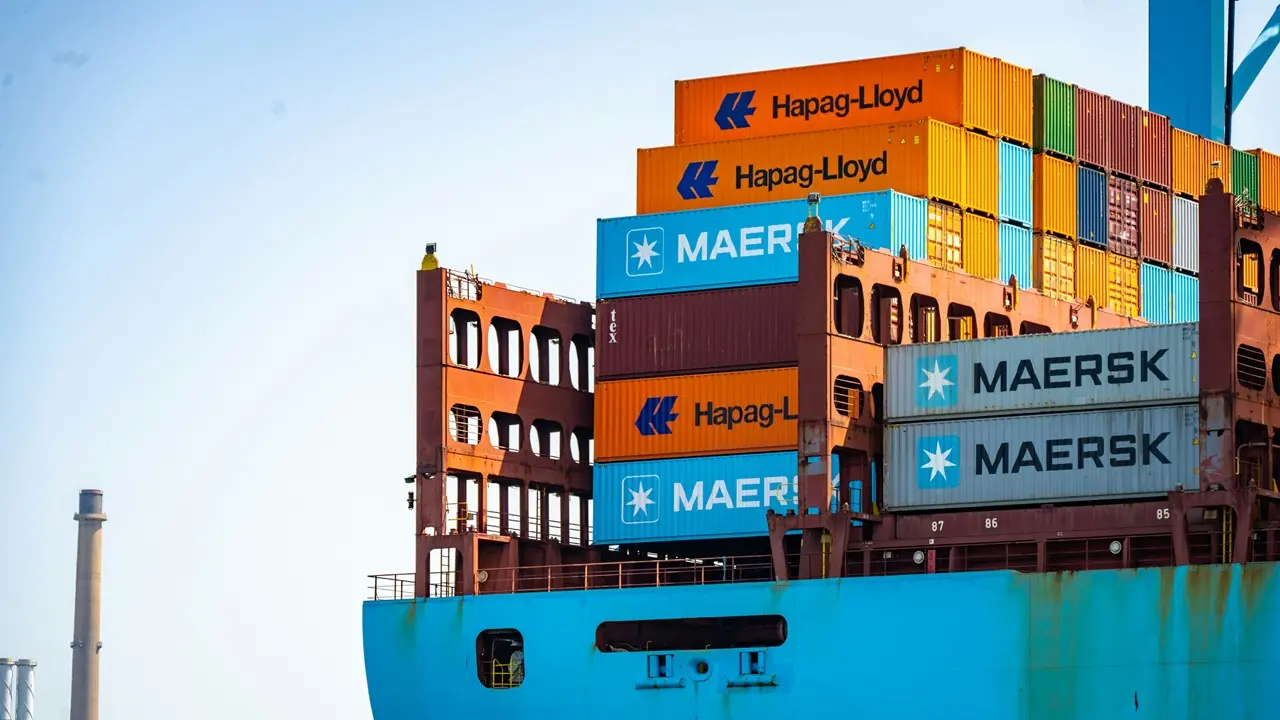
Maersk sagte, nachdem das Netzwerksicherheitsteam des Unternehmens die Anomalie entdeckt hatte, habe es so schnell wie möglich eine Untersuchung eingeleitet. Aktuellen Informationen zufolge betraf der Vorfall ein unabhängiges lokales System, und das Unternehmen hat keine Beweise dafür gefunden, dass sensible Daten durchgesickert sind. Maersk betonte, dass der Vorfall keine Auswirkungen auf seine Kerngeschäftssysteme hatte und dass keine Systeme, auf die Kunden und Partner über API, EDI und andere Schnittstellen zugreifen, betroffen waren.
Das Unternehmen erklärte weiter, dass der Vorfall voraussichtlich keine Auswirkungen auf das Geschäft des Kunden haben wird und Kunden die Maersk-Plattform weiterhin wie gewohnt für Frachtbuchung, Transportmanagement und andere Vorgänge nutzen können. Derzeit halten verschiedene Logistik- und Versanddienste den Normalbetrieb aufrecht.
Maersk gab jedoch keine weiteren technischen Details bekannt, einschließlich der spezifischen Situation des betroffenen Systems, des Zeitpunkts des Angriffs, der Einbruchsmethode und der möglicherweise beteiligten Datentypen.
Obwohl Maersk hinsichtlich der Einzelheiten des Vorfalls vorsichtig bleibt, zitierten Cybersicherheitsmedien relevante Informationen mit der Aussage, dass die Ransomware-Organisation WhiteArmor eine Stellungnahme zu dem Angriff auf ihrer Datenleck-Website veröffentlicht und Maersk öffentlich zur Zahlung eines Lösegelds in Höhe von 5 Millionen US-Dollar aufgefordert habe.
Die Organisation erwähnte in der Nachricht direkt das LF Logistics-Geschäft von Maersk und sagte, dass dieses ursprüngliche Kontraktlogistikunternehmen Fulfillment- und Supply-Chain-Dienstleistungen für viele große Verbrauchermarken auf der ganzen Welt erbringt. Der Angreifer gab an, dass 5 Millionen US-Dollar nur ein paar Stunden Gewinn für Maersk ausmachten, und forderte das Unternehmen auf, sich innerhalb von 30 Tagen mit ihm in Verbindung zu setzen und das Lösegeld zu zahlen, andernfalls drohe ihm die Offenlegung der Daten.
Öffentliche Informationen zeigen, dass LF Logistics seinen Hauptsitz in Hongkong, China, hat und ein Unternehmen für Kontraktlogistik und Supply Chain Management ist. Im Jahr 2022 wird Maersk die Übernahme des Unternehmens für 3,6 Milliarden US-Dollar abschließen und es in sein eigenes Logistikgebiet integrieren.
WhiteArmor behauptet, etwa 100 GB Daten von der OCF-Plattform im Zusammenhang mit LF Logistics gestohlen zu haben und über eine große Menge sensibler Informationen zu verfügen. Den von der Organisation veröffentlichten Inhalten zufolge soll es sich bei den durchgesickerten Daten um etwa 30.000 Fahrerdatensätze, im Klartext gespeicherte Passwortinformationen, 33 SUPER_ADMIN-Administratorkonten mit den höchsten Berechtigungen, unterzeichnete Lieferscheine und eine große Anzahl von Datensätzen zu Inventar, Bestellungen und Vorabversandbenachrichtigungen handeln.
Darüber hinaus behauptete der Angreifer, mehr als 27.000 Mobilgeräteprotokolle erhalten zu haben, die Informationen wie Telefonnummern, E-Mail-Adressen und IMEI-Identifikationscodes des Geräts enthielten. Einige externe Sicherheitsbehörden zitierten relevante Daten und wiesen darauf hin, dass es sich möglicherweise auch um Lagerunterlagen, Mitarbeiterkonten, Logistikdokumente usw. handelte, diese Behauptungen wurden jedoch nicht unabhängig überprüft.
Maersk hat die oben genannten Anschuldigungen noch nicht bestätigt. Das Unternehmen sagte, dass die Untersuchung noch im Gange sei und Kunden und Partnern je nach Situation in Zukunft weitere Updates zur Verfügung gestellt würden.
Maersk betonte außerdem, dass das Unternehmen über strenge Netzwerksicherheitsmanagement- und Vorfallreaktionsmechanismen verfügt, die darauf abzielen, Sicherheitsvorfälle so weit wie möglich zu erkennen und zu verhindern und die Auswirkungen auf das Kundengeschäft zu minimieren. Ob sich dieser Vorfall weiter ausweitet und die Authentizität der von den Angreifern behaupteten Daten wird erst in weiteren Ermittlungen geklärt.
Kommentare