
Zusammenfassung:
In der Nacht vom 11. auf den 12. Oktober heizten sich die Gefrierschränke und Kühlgeräte in vielen französischen Supermärkten plötzlich auf. Der Angreifer schaltete das Kühlsystem in den Abtaumodus, wodurch das Gerät die Kühlkomponenten erhitzte, um Eis zu schmelzen. Die Pariser Staatsanwälte sagten, die Temperatur einiger Geräte sei auf 50 Grad Celsius gestiegen und einige Geräte hätten sogar Feuer gefangen. Die Geschäfte waren gezwungen, gekühlte und gefrorene Lebensmittel wegzuwerfen, und die damit verbundenen Verluste könnten sich auf Millionen Euro belaufen. Französische Medien berichteten, dass mehr als 400 Geschäfte betroffen seien; Carrefour sagte, etwa 80 Geschäfte seien betroffen, die Gruppe Les Mousquetaires, zu der Intermarché und Netto gehören, sagte, mehr als 300 Geschäfte seien betroffen, und Monoprix sagte, etwa 5 % der Geschäfte seien betroffen. Coopérative U sagte, 80 ihrer rund 2.000 Filialen hätten Probleme.
Die französische Cybersicherheitsbehörde CERT-FR bestätigte, dass mehrere Fernsteuerungssysteme für Kühlgeräte kompromittiert wurden, darunter die Serien AK-SM und AK-SC von Danfoss sowie die Überwachungssysteme XWEB und Dixell XWEB von Copeland. Laut Danfoss handelt es sich bei den meisten betroffenen Geräten um ältere Steuerungen, darunter AK-SM 800 und AK-SC 355. Die Pariser Staatsanwaltschaft hat eine Untersuchung eingeleitet, aber bisher wurden die Identität des Angreifers, die Methode des Eindringens und die Frage, ob der Angreifer bekannte Schwachstellen ausgenutzt hat, noch nicht bekannt gegeben.
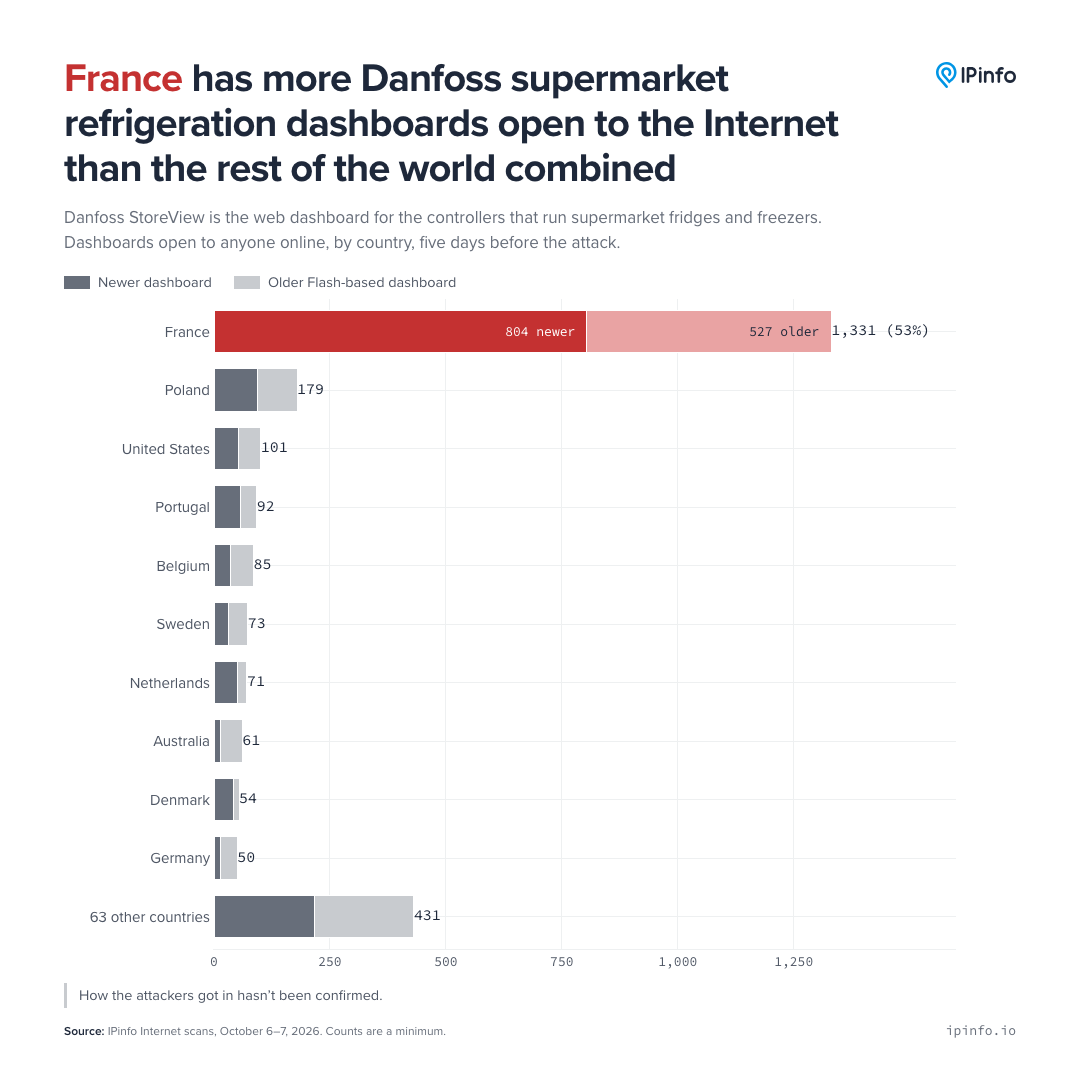
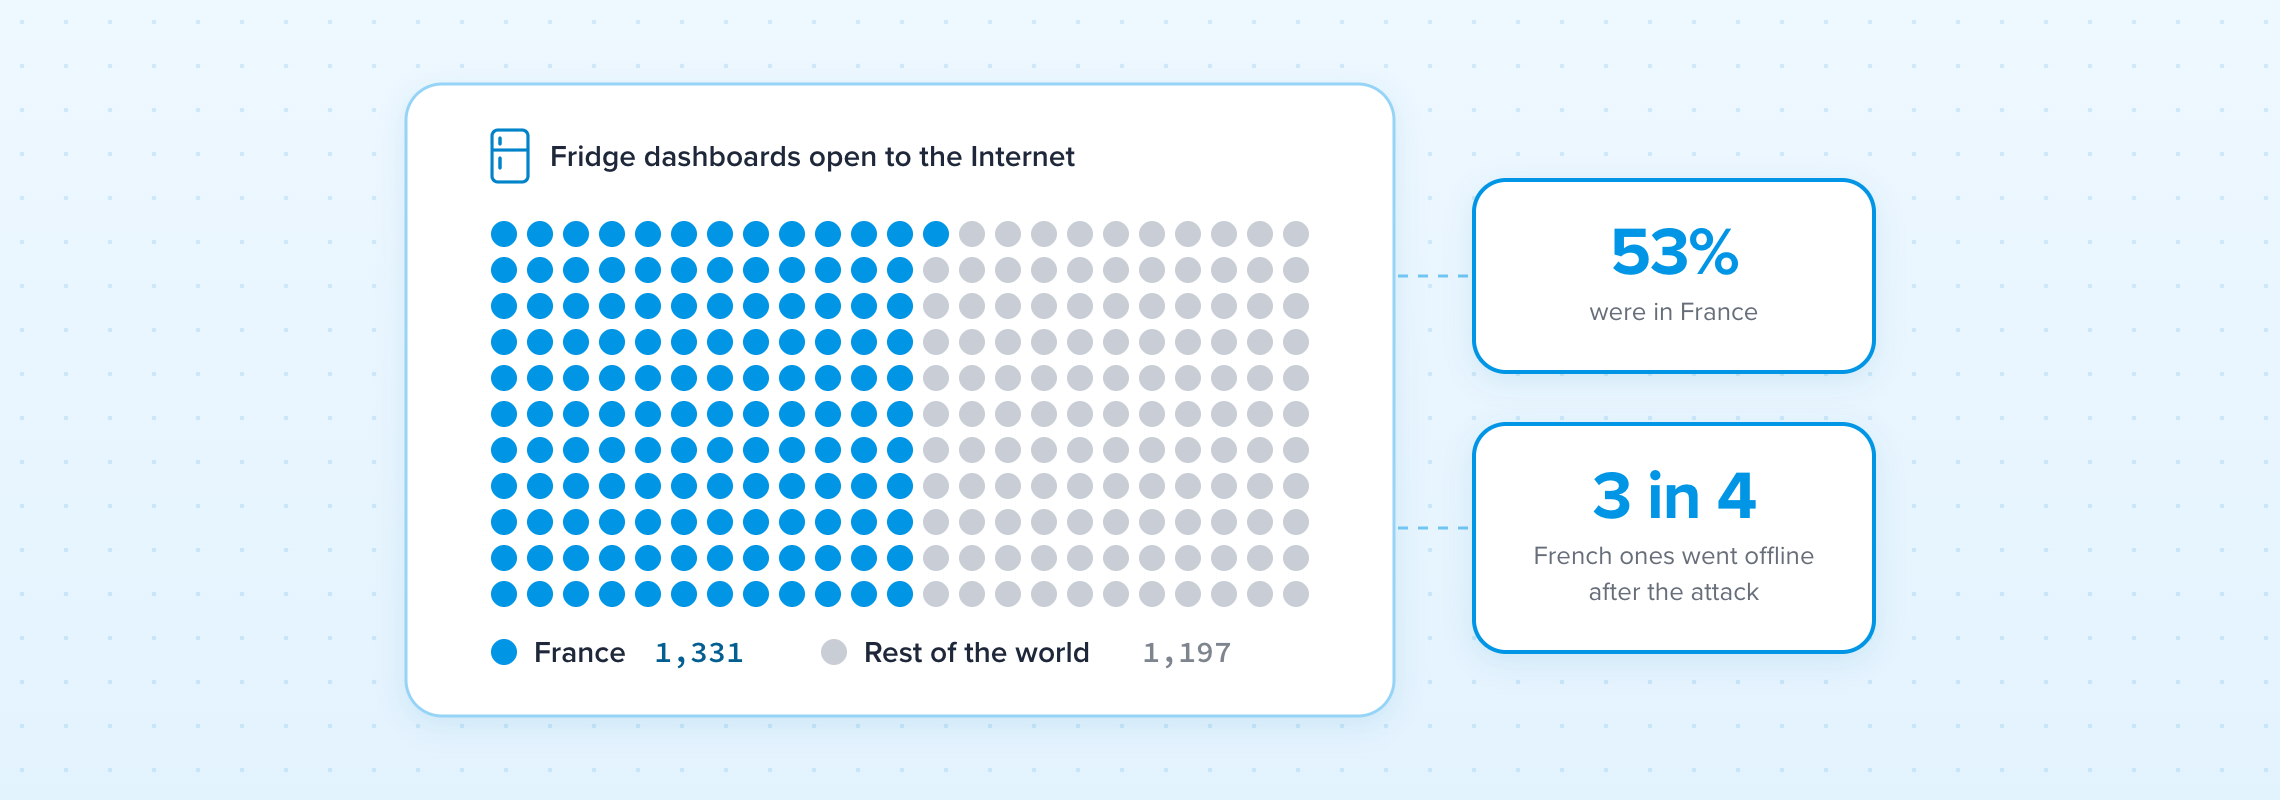
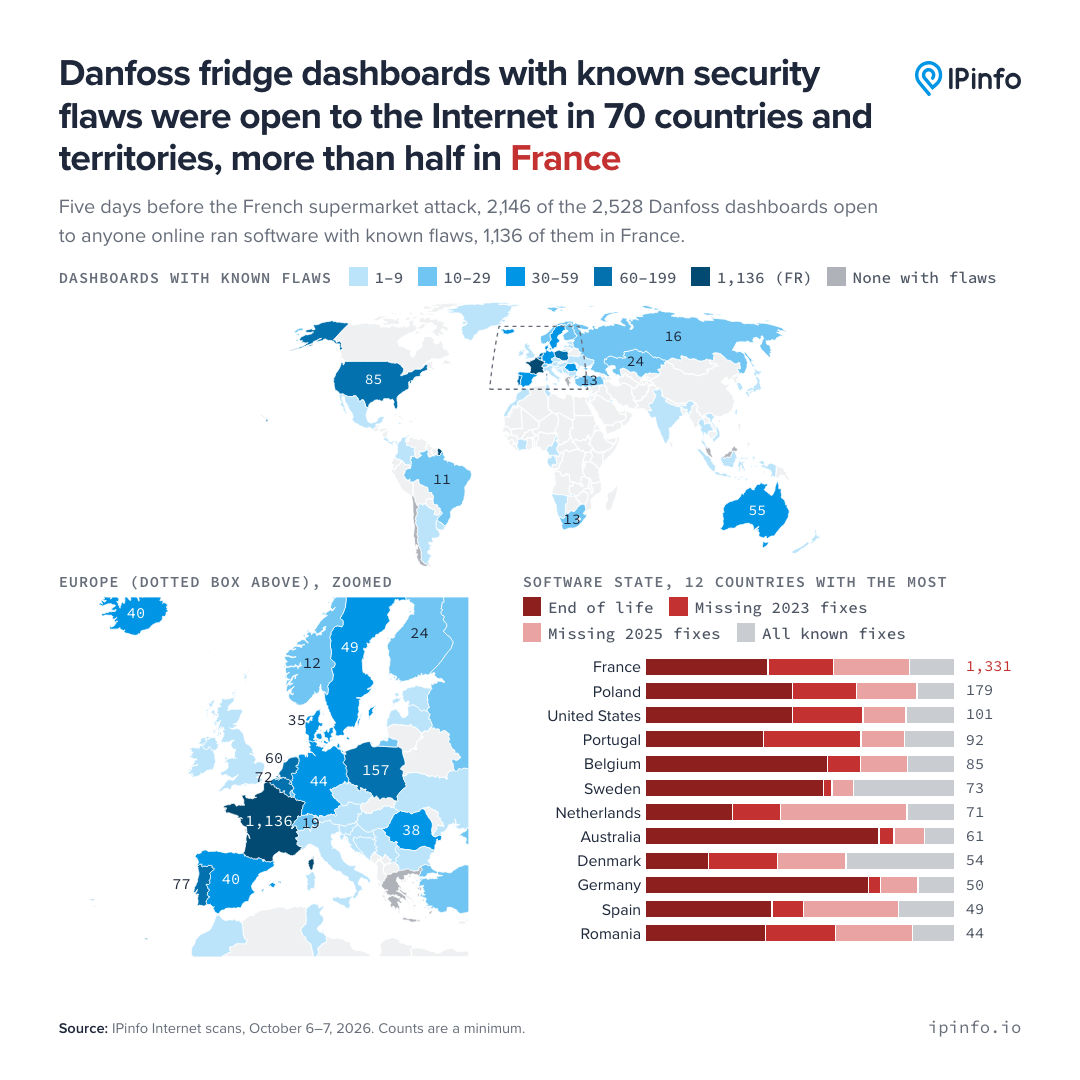
Das IP-Adressdatenunternehmen IPinfo untersuchte die Internet-Scan-Aufzeichnungen vor dem Vorfall und stellte fest, dass vom 6. bis 7. Oktober, etwa fünf Tage vor dem Angriff, insgesamt 2.528 Danfoss StoreView-Zentralen auf der ganzen Welt über das öffentliche Netzwerk zugänglich waren, davon 1.331 in Frankreich, was 53 % der Gesamtzahl ausmachte; die restlichen 1.197 wurden in weiteren 72 Ländern und Regionen verteilt. Frankreich weist mehr Gefährdungen auf als alle anderen Regionen zusammen, gefolgt von Polen mit 179, den Vereinigten Staaten mit 101, Portugal mit 92 und Belgien mit 85. Bei den Statistiken handelt es sich hier um Kontrollpanels öffentlicher Netzwerke, die durch Scannen entdeckt werden können, was nicht der Anzahl der Supermärkte entspricht und auch nicht bedeutet, dass jedes Panel kompromittiert wurde; IPinfo wies darauf hin, dass eine IP-Adresse nicht immer einem Geschäft entspricht und dass es sich bei der Anzahl nur um eine Mindestschätzung basierend auf IPv4 und seinem Scan-Port handelt.
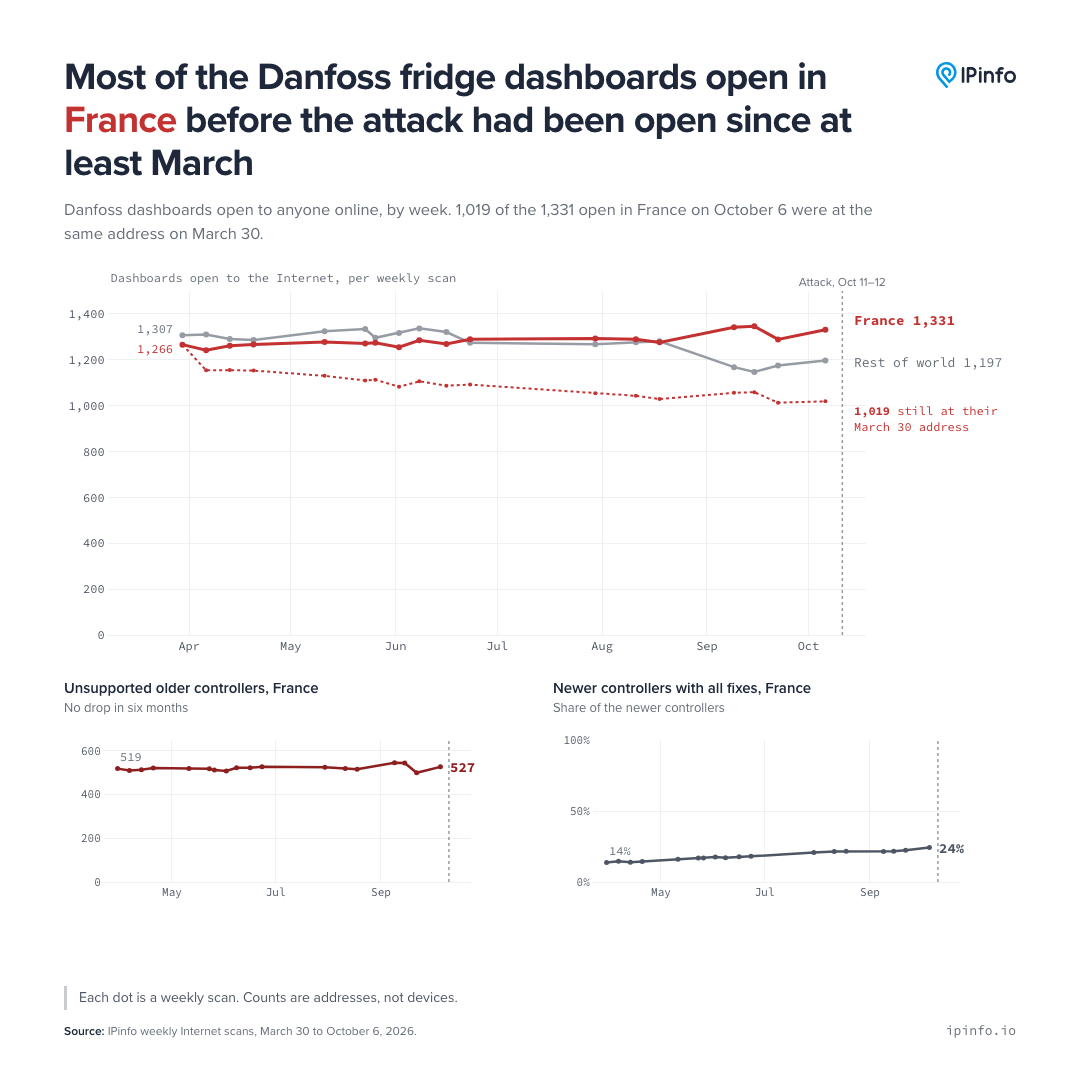
Diese Kontrollfelder waren nach dem Vorfall nicht plötzlich online. Die wöchentlichen Scans von IPinfo von Ende März 2026 zeigen, dass jede Woche weltweit etwa 2.464 bis 2.622 Danfoss-Schalttafeln freigelegt werden, wobei sich etwa die Hälfte davon in Frankreich befindet. Von den 1.331 französischen Panels, die im Oktober-Scan entdeckt wurden, waren am 30. März 1.019 unter derselben IP-Adresse aufgetaucht, was darauf hindeutet, dass viele Geräte seit mindestens einem halben Jahr ungeschützt waren. Obwohl der Anteil der Software-Updates für französische Geräte von 14 % im März auf 24 % im Oktober stieg, waren die Fortschritte langsam.
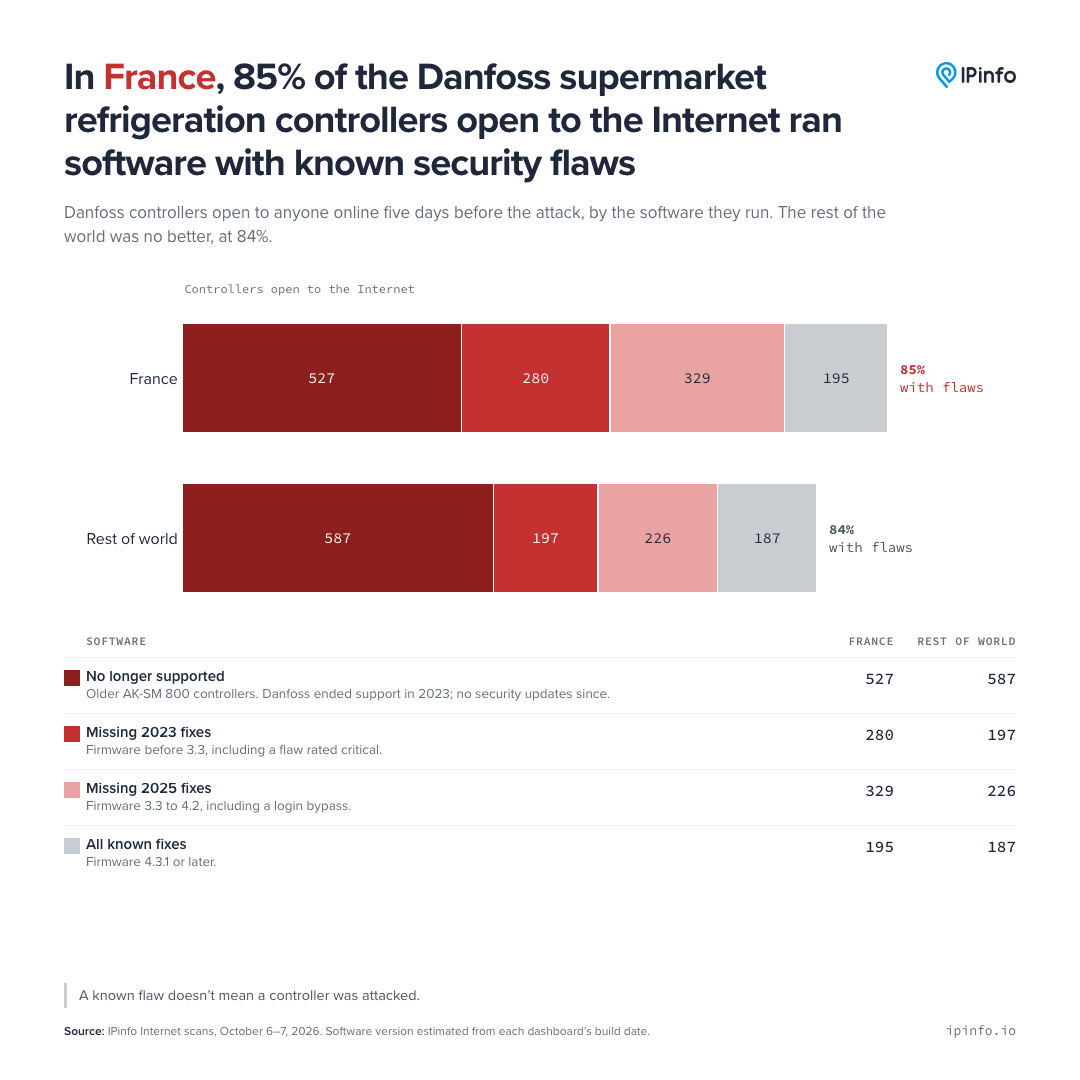
IPinfo stellte fest, dass auf 1.136 der in Frankreich gescannten Bedienfelder, etwa 85 %, Software mit bekannten Sicherheitslücken lief; In anderen Ländern und Regionen lag der Anteil ebenfalls bei etwa 84 %, was darauf hindeutet, dass das Problem in Frankreich hauptsächlich auf die große Anzahl an Geräten zurückzuführen ist, die dem öffentlichen Netzwerk ausgesetzt sind, und nicht darauf, dass die Patching-Rate deutlich schlechter ist als anderswo. Bei 527 der anfälligen Geräte in Frankreich handelt es sich um ältere Steuerungen, deren Support von Danfoss eingestellt wurde; Bei 280 fehlen Sicherheitsfixes für 2023 und bei weiteren 329 fehlen Fixes für 2025. Der Lebenszyklus-Support des alten AK-SM 800 wurde im Jahr 2023 eingestellt. Im selben Jahr entdeckten Sicherheitsforscher eine Schwachstelle, die die Anmeldung umgehen kann; Bei neueren Controllern fehlen möglicherweise auch nachfolgende Patches, wenn sie nicht auf die entsprechende Firmware aktualisiert werden.
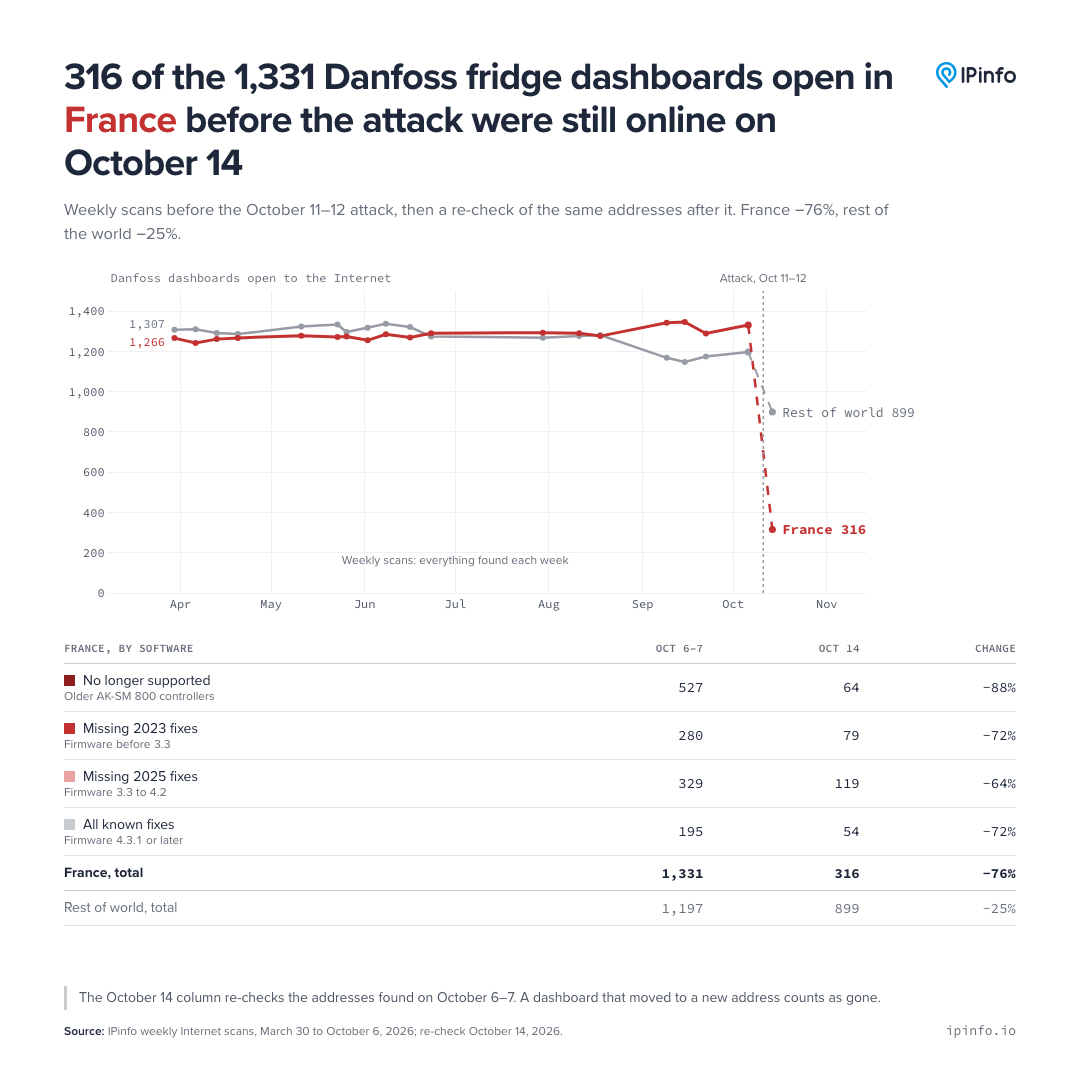
Nach dem Angriff ging die Zahl der Angriffe auf öffentliche Netzwerke rapide zurück. Bei einem von IPinfo am 14. Oktober durchgeführten Scan wurde festgestellt, dass nur noch 316 der ursprünglich 1.331 französischen Adressen noch online waren, was einem Rückgang von etwa 76 % entspricht; Die Zahl der alten Controller, deren Unterstützung eingestellt wurde, sank von 527 auf 64, und sogar die Zahl der vollständig aktualisierten Geräte sank von 195 auf 54. Auf dieser Grundlage stellte IPinfo fest, dass viele Geschäfte möglicherweise die Verbindung zum öffentlichen Netzwerk getrennt haben, anstatt Software-Updates durchzuführen. Eine andere Internet-Scan-Agentur, Censys, beobachtete ebenfalls einen deutlichen Rückgang der Anzahl relevanter Panels in Frankreich, einige alte Geräte sind jedoch weiterhin offengelegt.
CERT-FR warnt davor, dass Angriffe auf diese Kühlkontrollsysteme möglicherweise noch andauern. Die Behörde empfiehlt den Betreibern, den öffentlichen Netzwerkzugriff auf die Geräte zu entfernen und die Fernwartung auf ein sicheres VPN oder eine geschützte Netzwerkverbindung umzustellen; Danfoss-Geräte sollten außerdem die Firmware aktualisieren, die Sicherheitsstufe auf „Streng“ einstellen und das Standardkennwort ändern. Betreiber sollten außerdem die komplette Gerätekonfiguration überprüfen, insbesondere den Abtauplan. Ein Zurücksetzen auf die Werkseinstellungen allein reicht nicht aus, um das Risiko zu beseitigen, da Geräte, die nicht mehr unterstützt werden und nicht gepatcht werden können, dennoch erneut kompromittiert werden können.
Der Scan von IPinfo kann nur anzeigen, ob das Bedienfeld freigelegt ist und die ungefähre Softwareversion. Es kann weder bewiesen werden, dass diese bekannten Schwachstellen den Zugang zu diesem Angriff darstellen, noch kann es bestätigen, welche Geschäfte angegriffen wurden. Die Tatsache, dass das öffentliche Netzwerk zugänglich ist, bedeutet nicht zwangsläufig, dass es gehackt werden kann, aber wenn das alte Kontrollsystem über einen längeren Zeitraum nicht aktualisiert wird und direkt mit dem Internet verbunden ist, erhöht sich das Risiko erheblich.
Kommentare