Zusammenfassung:
Grok enttäuscht nie, wenn es um Hautverletzungen geht. Das Sicherheitsunternehmen Claroc hat gerade herausgefunden, dass
mehr als 35.000 mit Grok erstellte Anwendungen ohne Anmeldung zugänglich sind und einige von ihnen direkt Unternehmensgeheimnisse und persönliche Privatsphäre preisgeben.
Am auffälligsten ist, dass auch Lao Mas eigene SpaceXSI (das Unternehmen nach der Fusion von SpaceX und xAI) und X darunter sind.Einarbeitungspläne für Mitarbeiter, Informationen zu Vertriebskunden, Werbevorschläge ... sogar ihr eigenes Endergebnis wurde offengelegt.
Außerdem entkam Tesla, das nicht fusionierte, nicht. Ein Service-Center-Bewertungsformular stellt die Namen, die Arbeitseffizienz und den Bonusstatus von 22 Technikern auf einer öffentlichen Webseite bereit.
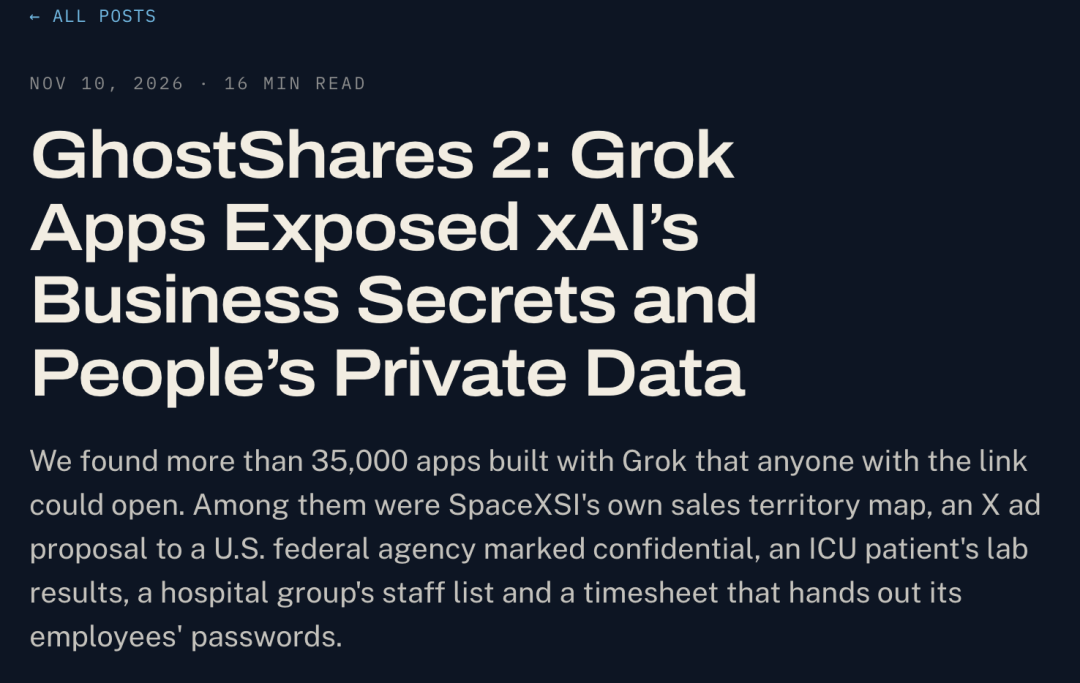
Was noch empörender ist, ist, dass nicht nur unsere eigenen Mitarbeiter leiden, die unsere eigenen Produkte verwenden, sondern dass es sich bei den durchgesickerten Inhalten auch um vertrauliche Informationen gewöhnlicher Menschen handelt.
Einschließlich Testergebnisse von Intensivpatienten, bildgebende Untersuchungen, Aufzeichnungen über die Nutzung von Beatmungsgeräten und Klartext-Kontokennwörter von Unternehmensmitarbeitern.
Hier bin ich, nutzen Sie einfach Grok und erhalten Sie das Öffnen der Box mit einem Klick kostenlos?
Was genau wurde enthüllt?
Konkret testete Claroc zu Beginn der Angelegenheit 43.551 (37.571 waren noch online) Grok Build-Anwendungsadressen und stellte fest, dass 94,7 % der Online-Anwendungen ohne Anmeldung geöffnet werden konnten.
Obwohl die meisten dieser Anwendungen von Ihnen und mir erstellte KI-Anwendungen sind, wie kleine Spiele, Taschenrechner usw.
Nach Modellprüfung und manueller Stichprobe schätzt Claroc, dass es etwa 650–800 Anwendungen gibt, die private Daten enthalten.
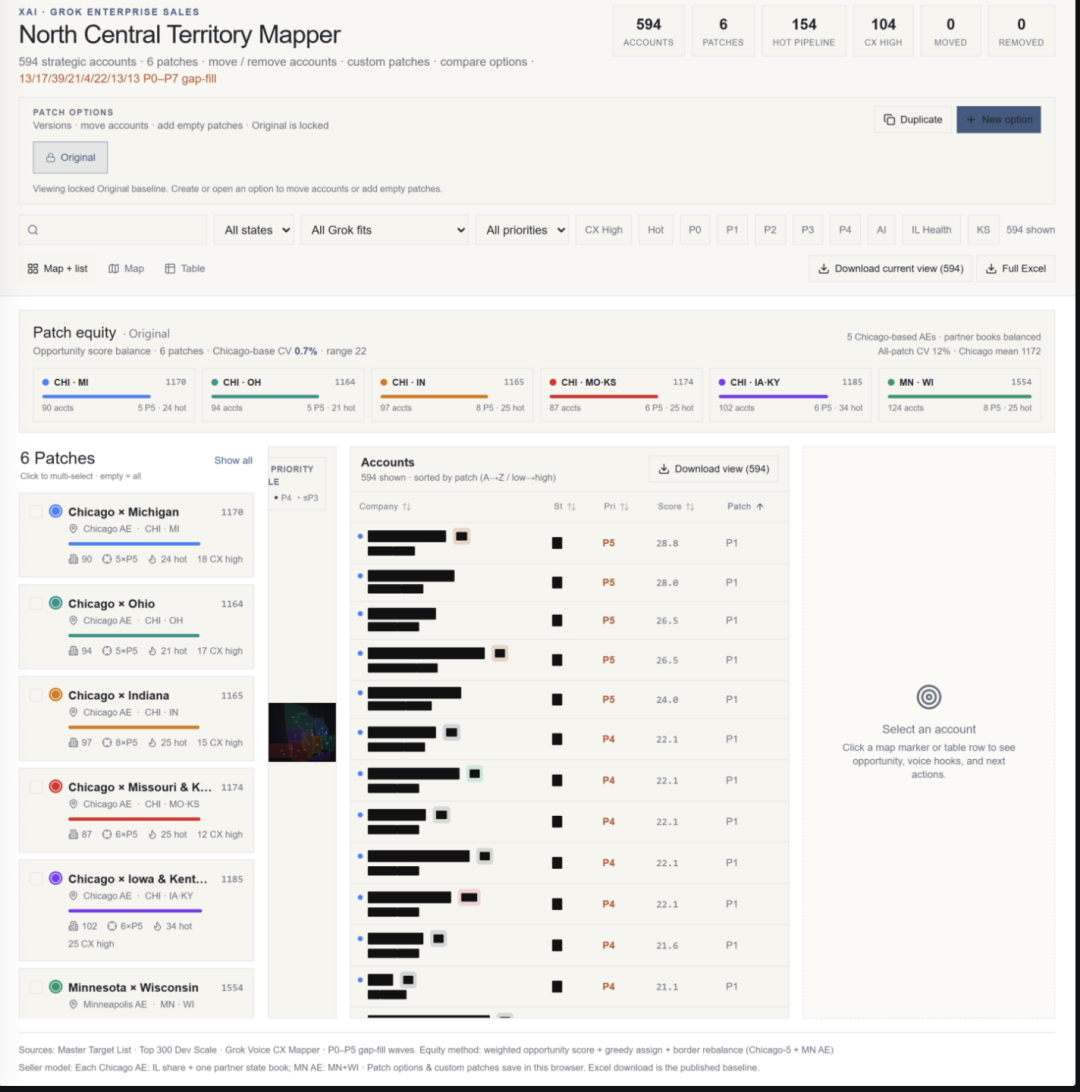
Zu den beteiligten Institutionen gehören SpaceXSI, X und 30 weitere Unternehmen, von denen 6 in die Fortune 500 aufgenommen wurden.
Wie sensibel diese Daten sind, erfahren Sie anhand einiger Beispiele:
1. Ein Informationsblatt für Patienten auf der Intensivstation, einschließlich Patiententestergebnissen, bildgebenden Untersuchungen und Status der Beatmungsgerätenutzung.
2. Die Zeitmanagement-Anwendung eines Auftragnehmers hat die Klartext-Passwörter von 18 Konten in das Skript geschrieben, und jeder, der die Seite besucht, kann es herunterladen.
3. Das interne Vertriebstool von SpaceXSI, einschließlich strategischer Kundenkonten, Vertriebschancen und interner Teaminformationen.
4. Bewertungsformular für Tesla-Servicecenter, einschließlich Mitarbeiternamen, Arbeitseffizienz und Prämien.
. . . .
Wenn man es sich ansieht, stellt sich heraus, dass es sich bei Vibe Coding um etwas von „jemandem Gutem“ handelt, das sein Passwort und seinen Bericht über die körperliche Untersuchung aufzeichnet.
Aber es war zu ungeheuerlich für Grok, es direkt der Öffentlichkeit zugänglich zu machen.
Wie kommt es also, dass diese Daten, die nur innerhalb des Unternehmens weitergegeben werden sollten, auf öffentlichen Webseiten erscheinen?
Wie könnte ein zufälliger Link zum Eingang einer Box werden, die sich öffnet?
Um es einfach auszudrücken: Wenn Sie Grok Vibecoding verwenden, wird jeder veröffentlichten Anwendung eine unabhängige URL zugewiesen, ähnlich dem zufälligen Namen .grok.me.
Diese zufälligen Namen bestehen aus mehreren Wörtern und sind so gestaltet, dass sie für andere schwer zu erraten sind. Das Problem besteht jedoch darin, dass
die URL schwer zu erraten ist, was nicht bedeutet, dass die Zugriffsrechte sicher sind.
Claroc hat herausgefunden, dass diese Anwendungsadressen stapelweise über die Passive DNS-Datenbank (Passive DNS) gefunden werden können.
Um es einfach auszudrücken: Jedes Mal, wenn jemand eine Website besucht, muss der Computer über DNS die Serveradresse abfragen, die dem Domänennamen entspricht. Einige DNS-Auflösungsdienste sammeln diese Abfragedatensätze und legen sie in einer durchsuchbaren Datenbank ab.
So entsteht ein Entdeckungspfad:
Jemand greift auf die Anwendung zu → DNS-Abfrage hinterlässt einen Eintrag → Der Domänenname gelangt in die passive DNS-Datenbank → Externes Personal findet die Anwendungsadresse stapelweise.
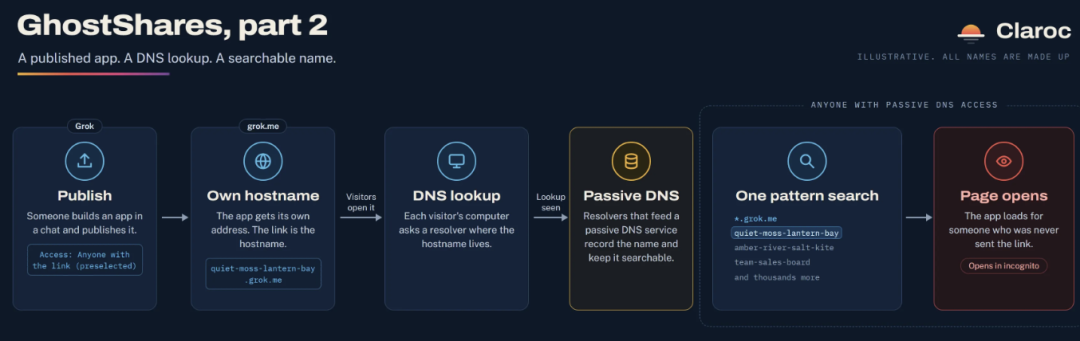
Wenn die Zugriffsberechtigungen der App auf „Jeder mit dem Link“ eingestellt sind, kann sie direkt geöffnet werden, solange die URL gefunden wird.
Mit anderen Worten: Grok verwendet zufällige URLs, um die Anwendungserkennung schwieriger zu machen, löst aber nicht wirklich das Problem der Zugriffskontrolle.
Der Fairness halber hat Claroc auch einen Kontrolltest mit der ChatGPT-Anwendung durchgeführt: Die Anwendungsadresse kann auch im passiven DNS enthalten sein, aber das Freigabefeld ist standardmäßig auf „Nur ich“ eingestellt. Selbst wenn andere die URL finden, können sie nicht darauf zugreifen.
Das ist ein Gewinn für ChatGPT!
Außerdem soll überprüft werden, ob der von Grok generierte Code zuverlässig ist und wie Teamberechtigungen gehandhabt werden.
Claroc nutzte später fiktive Daten, um eine Kundenverwaltungsanwendung für ein vierköpfiges Vertriebsteam zu entwickeln.
Obwohl Grok automatisch Google- und
Die Anwendung fügt zunächst die angemeldete Person dem Team hinzu und prüft dann, ob sie ein Teammitglied ist. Das heißt, ich werde Sie zunächst in die Gruppe ziehen und dann prüfen, ob Sie ein Gruppenmitglied sind.
Sie müssen alle Gruppenfreunde sein...
Der Forscher loggte sich dann mit einem Google-Konto ein, zu dem er noch nie eingeladen worden war. Er sah nicht nur alle Kundeninformationen, er änderte auch erfolgreich einen Datensatz und löschte einen anderen.
Mit anderen Worten: Solange Sie möchten, steht Ihnen die Tür von Grokd immer offen.
Offizielle Antwort und Folgemaßnahmen
Nachdem der Vorfall aufgedeckt wurde, teilte SpaceXSI den Medien mit, dass Anwendungen privat seien, bis der Ersteller sie aktiv teile, und dass die Veröffentlichung mehrere Schritte erfordere.
Das Unternehmen gab außerdem an, dass seine Mitarbeiterkonten standardmäßig auf „Nur Sie“ eingestellt sind und dass Sie die Berechtigungen aktiv ändern müssen, um die Anwendung öffentlich zu machen.
Aber Claroc sagte, dass das Veröffentlichungsgremium in dem kostenpflichtigen Konto, das zum Testen verwendet wurde, „jeden mit dem Link“ vorausgewählt habe.
Der Schlüssel hier ist:
Privat vor der Veröffentlichung und wer beim Veröffentlichen standardmäßig Zugriff hat, sind zwei Fragen.
Wenn Sie bis zum Ende auf „Veröffentlichen“ klicken, umfasst der endgültige vorab ausgewählte Zugriffsbereich immer noch alle Personen, die über den Link verfügen. Auch wenn Sie mehrmals bestätigen, wird eine Liste der Teammitglieder nicht automatisch hinzugefügt.
Die Forscher überprüften auch die vorhandenen Berechtigungskontrollfunktionen von Grok.
Nach der Umstellung auf „Nur Sie“ wird Fremden der Zugriff auf die Seite und die Datenschnittstelle verweigert; Durch das Abbrechen der Veröffentlichung kann die Anwendung auch innerhalb weniger Sekunden offline geschaltet werden.
Grok verfügt also über Schutzmaßnahmen, die eingesetzt werden können. Die Frage ist, ob diese Maßnahmen tatsächlich zum Einsatz kommen, wenn Benutzer interne Tools freigeben.
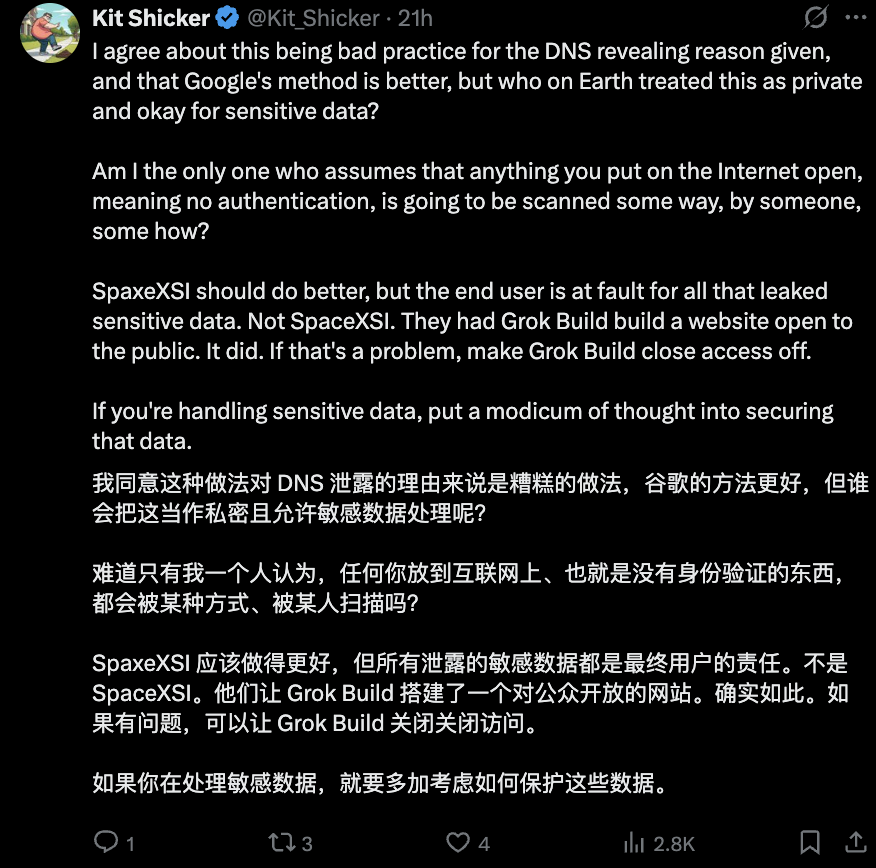
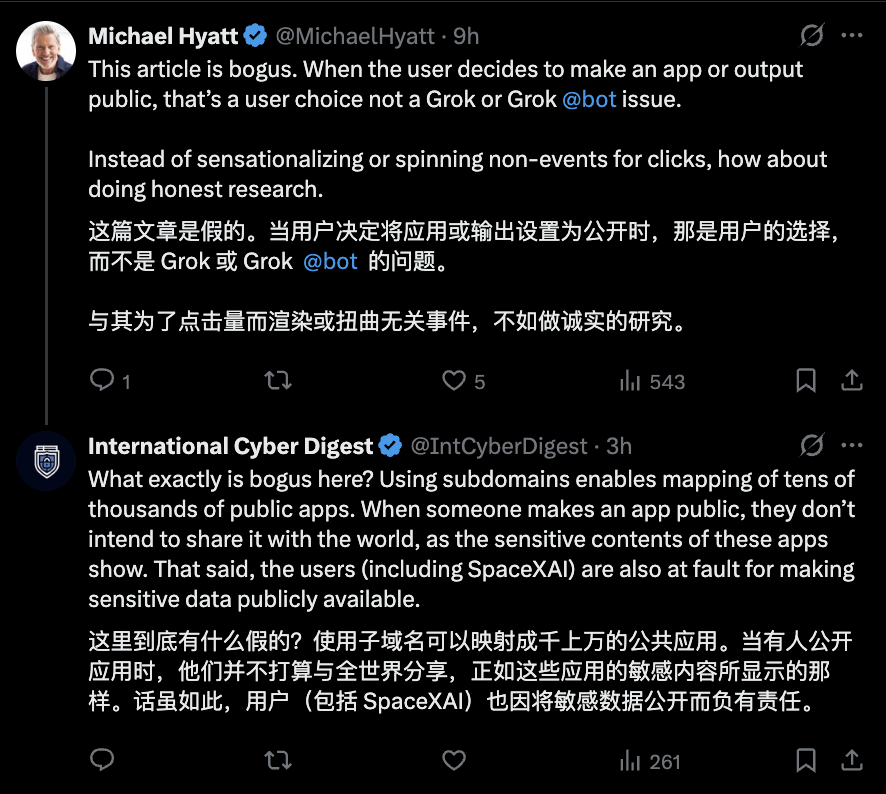
Derzeit hat diese Angelegenheit auf Twitter für Streit gesorgt. Einige Leute denken, dass die Berechtigungen von den Leuten selbst festgelegt werden, während andere glauben, dass es ein Problem mit den Berechtigungseinstellungen von Grok gibt.
Was die weitere Bearbeitung betrifft, so begann SpaceXSI erst wenige Stunden nach dem Versand der Interview-E-Mail durch Ars Technica mit der Entfernung der entsprechenden Links.
Zum Zeitpunkt der Veröffentlichung des Berichts waren 24 von SpaceXSI- und X-Mitarbeitern erstellte Anwendungen alle offline.
Eine große Anzahl von Anwendungen, die von anderen Benutzern erstellt wurden, ist jedoch weiterhin zugänglich, und Claroc hat begonnen, selbst Kontakt zu betroffenen Institutionen aufzunehmen.
Auf die Frage, ob die Plattform andere betroffene Kunden proaktiv benachrichtigen wird, hat Ars Technica noch keine klare Antwort erhalten.
Kommentare